ISO 27001 verzus NIS2: čo máte pokryté a čo vám ešte chýba
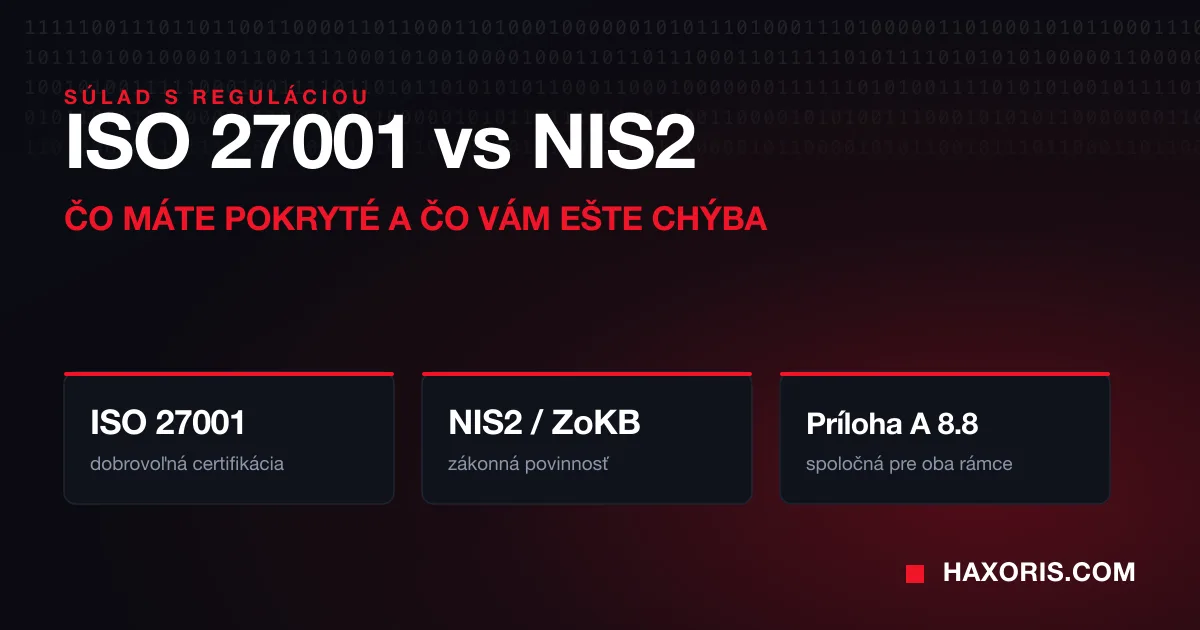
Certifikácia podľa ISO 27001 vám dá pri NIS2 veľký náskok, no zákon žiada aj veci, ktoré norma nerieši. Prejdite si, kde sa obe požiadavky prekrývajú a kde sa rozchádzajú.
Certifikácia podľa ISO 27001 vám dá pri NIS2 veľký náskok, no zákon žiada aj veci, ktoré norma nerieši. Prejdite si, kde sa obe požiadavky prekrývajú a kde sa rozchádzajú.
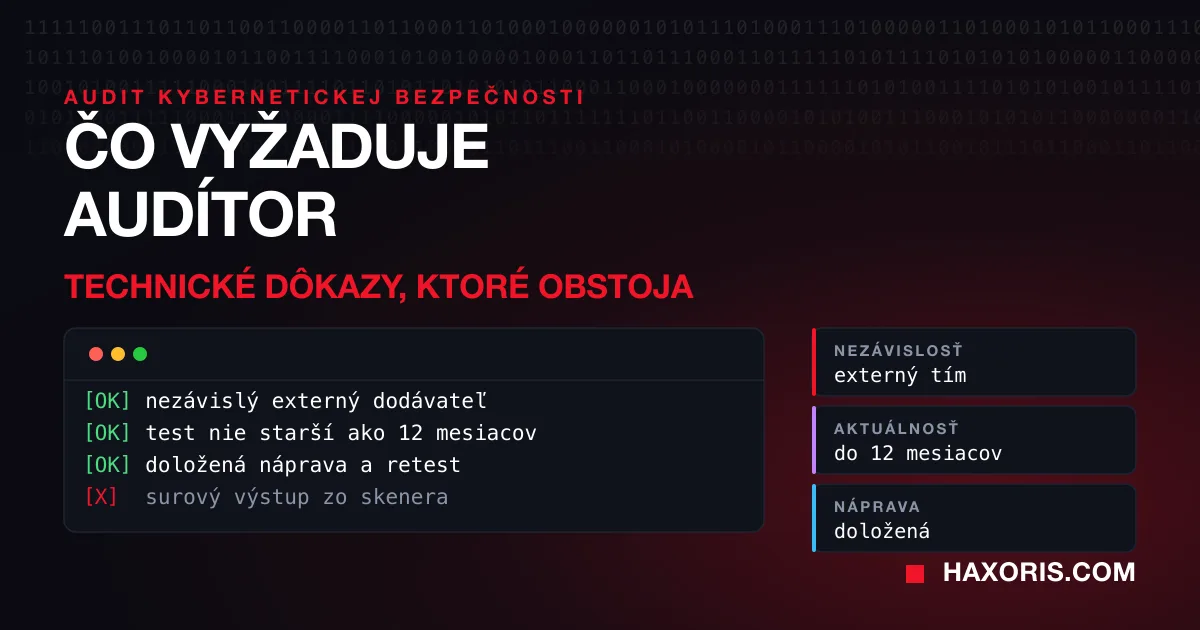
Audit podľa zákona preveruje stovky požiadaviek a časť z nich sa nedá doložiť dokumentom. Prejdite si, aké technické dôkazy o riadení zraniteľností audítor uzná a čo mu spôsobí červenú vlajku.
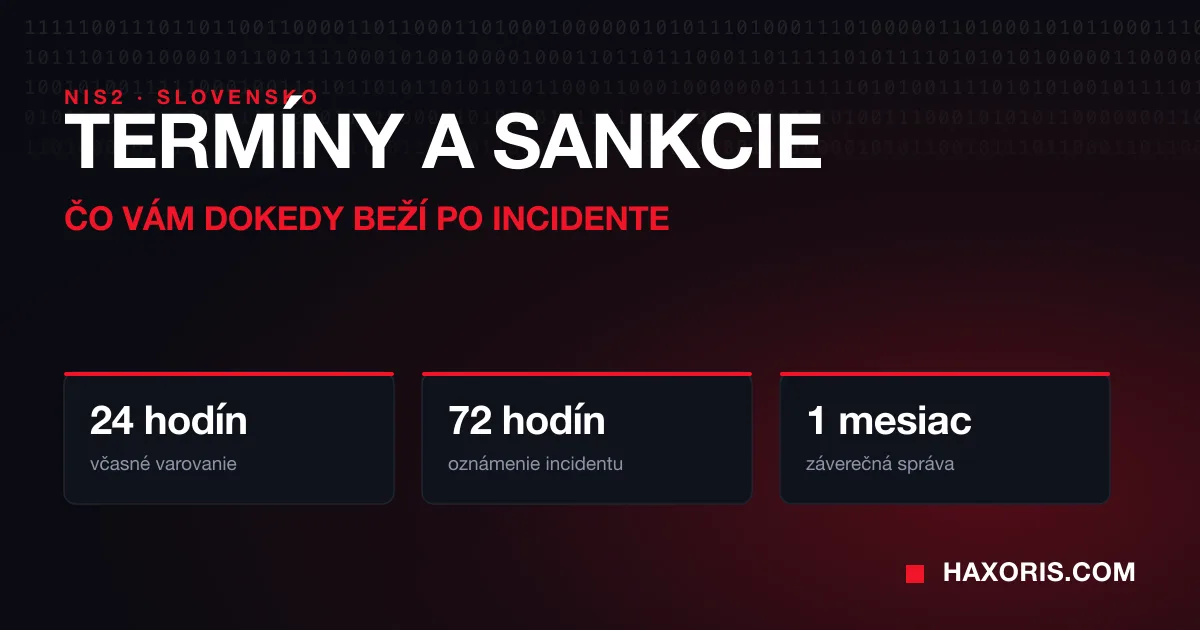
Lehoty podľa zákona o kybernetickej bezpečnosti nezačínajú jedným spoločným dátumom, ale udalosťami, ktoré nastanú u každej firmy inokedy. Prehľad toho, čo dokedy musíte stihnúť a čo sa stane, keď to nestihnete.
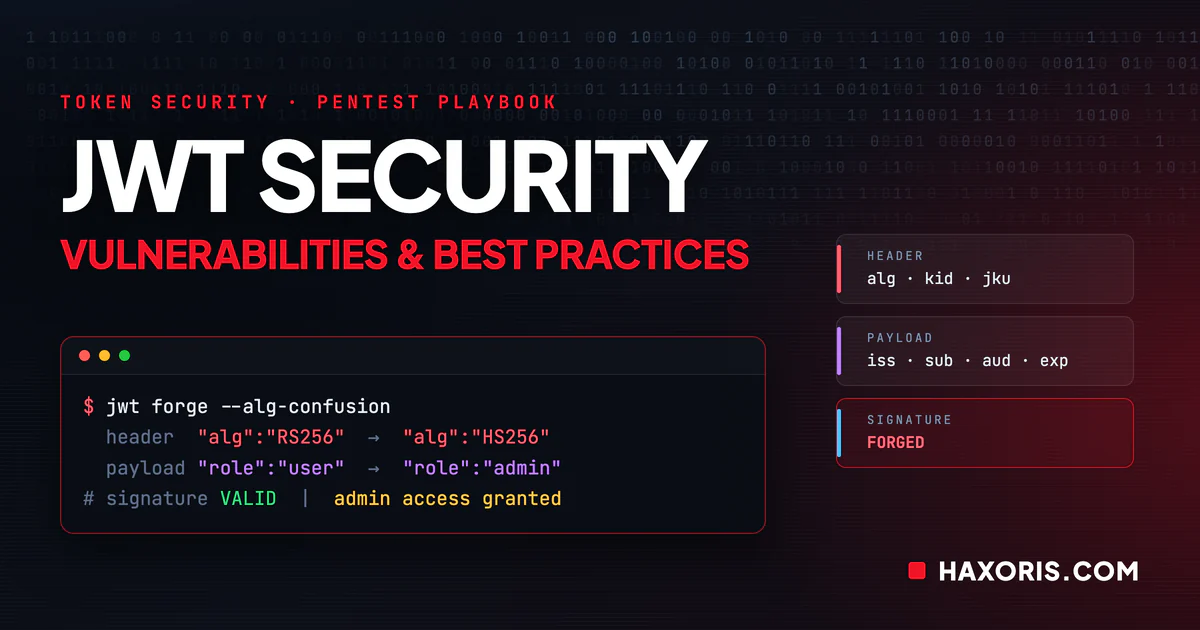
Ako pentesteri prelamujú JSON Web Tokeny: zámena algoritmov, algoritmus none, slabé HMAC tajomstvá, injekcia cez kid a jku a chyby vo validácii claimov.
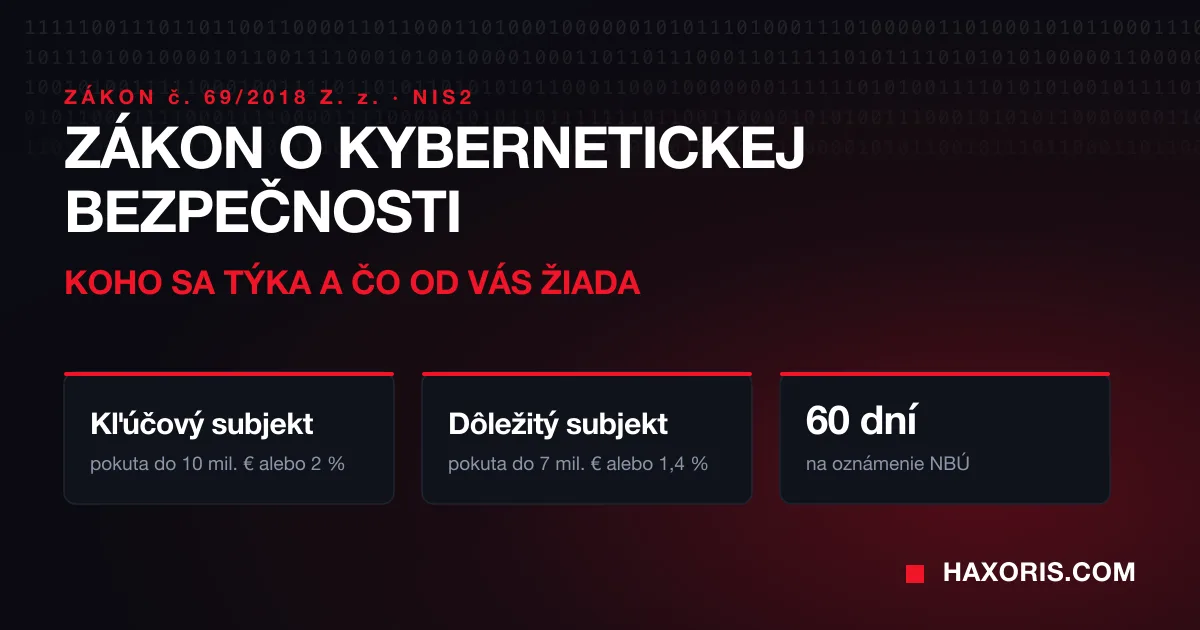
Novela zákona 69/2018 rozšírila okruh povinných subjektov z desiatok na tisíce firiem. Prejdite si, do ktorej kategórie patríte, čo musíte oznámiť NBÚ a aké lehoty vám bežia od zápisu do registra.
Základný test webovej aplikácie začína od 2 000 €, komplexné prostredia stoja násobky. Prejdite si, čo cenu tvorí, prečo sa dve ponuky môžu líšiť o polovicu a ako ich porovnať tak, aby ste porovnávali to isté.
Skener prejde tisíce systémov za noc a nájde známe slabiny. Nenájde to, že používateľ A vidí objednávky používateľa B. Prejdite si, čo od skenovania čakať, ako čítať CVSS a kedy už potrebujete človeka.
Najlacnejšia cesta do firmy nevedie cez firewall, ale cez človeka. Vysvetľujeme, čo sociálne inžinierstvo je, aké techniky útočníci používajú a ktoré obranné opatrenia v praxi obstoja.
Etický hacker používa rovnaké techniky ako útočník, ale so súhlasom majiteľa systému a s cieľom slabiny opraviť. Prejdite si, čo presne jeho práca obnáša, čo ju odlišuje od trestného činu a podľa čoho si vybrať dodávateľa.
Zistite, ako nový typ kybernetického útoku RA-ICA nenápadne vysáva API tokeny a zvyšuje náklady na prevádzku firemných AI a RAG systémov až o 1300 %.
Praktický návod pre rodičov a školy, ako chrániť deti online pred kyberšikanou, phishingom, groomingom, deepfake zneužitím a nevhodným obsahom.
AI nie je len hrozba. Pomáha odhaľovať phishing, analyzovať incidenty, filtrovať hrozby a zrýchľovať reakciu bezpečnostných tímov.
AI phishing je presvedčivejší než bežné podvodné správy. Naučte sa rozpoznať e-mailový phishing, smishing, vishing aj spear-phishing.
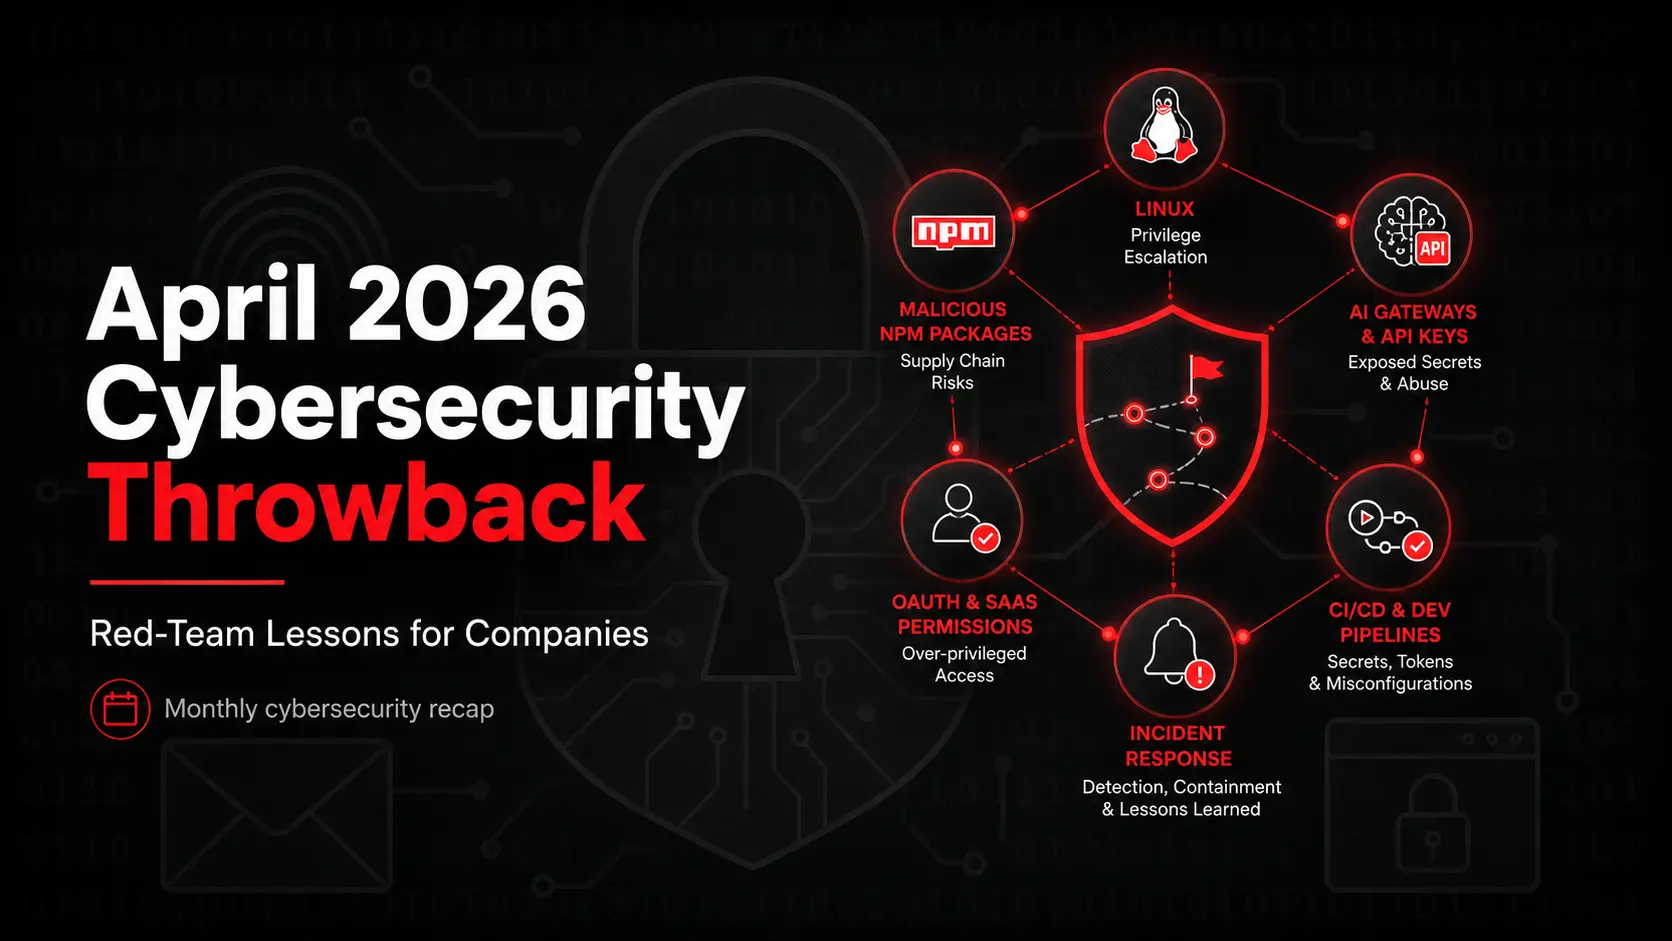
Red-team analýza apríla 2026: Copy Fail, npm supply chain, bezpečnosť AI, OAuth, CI/CD, cloud, správa zraniteľností a reakcia na incidenty.
Deepfake hlas a vishing dokážu napodobniť šéfa, kolegu či rodinu. Naučte sa rozpoznať varovné znaky a overovať podozrivé hovory.
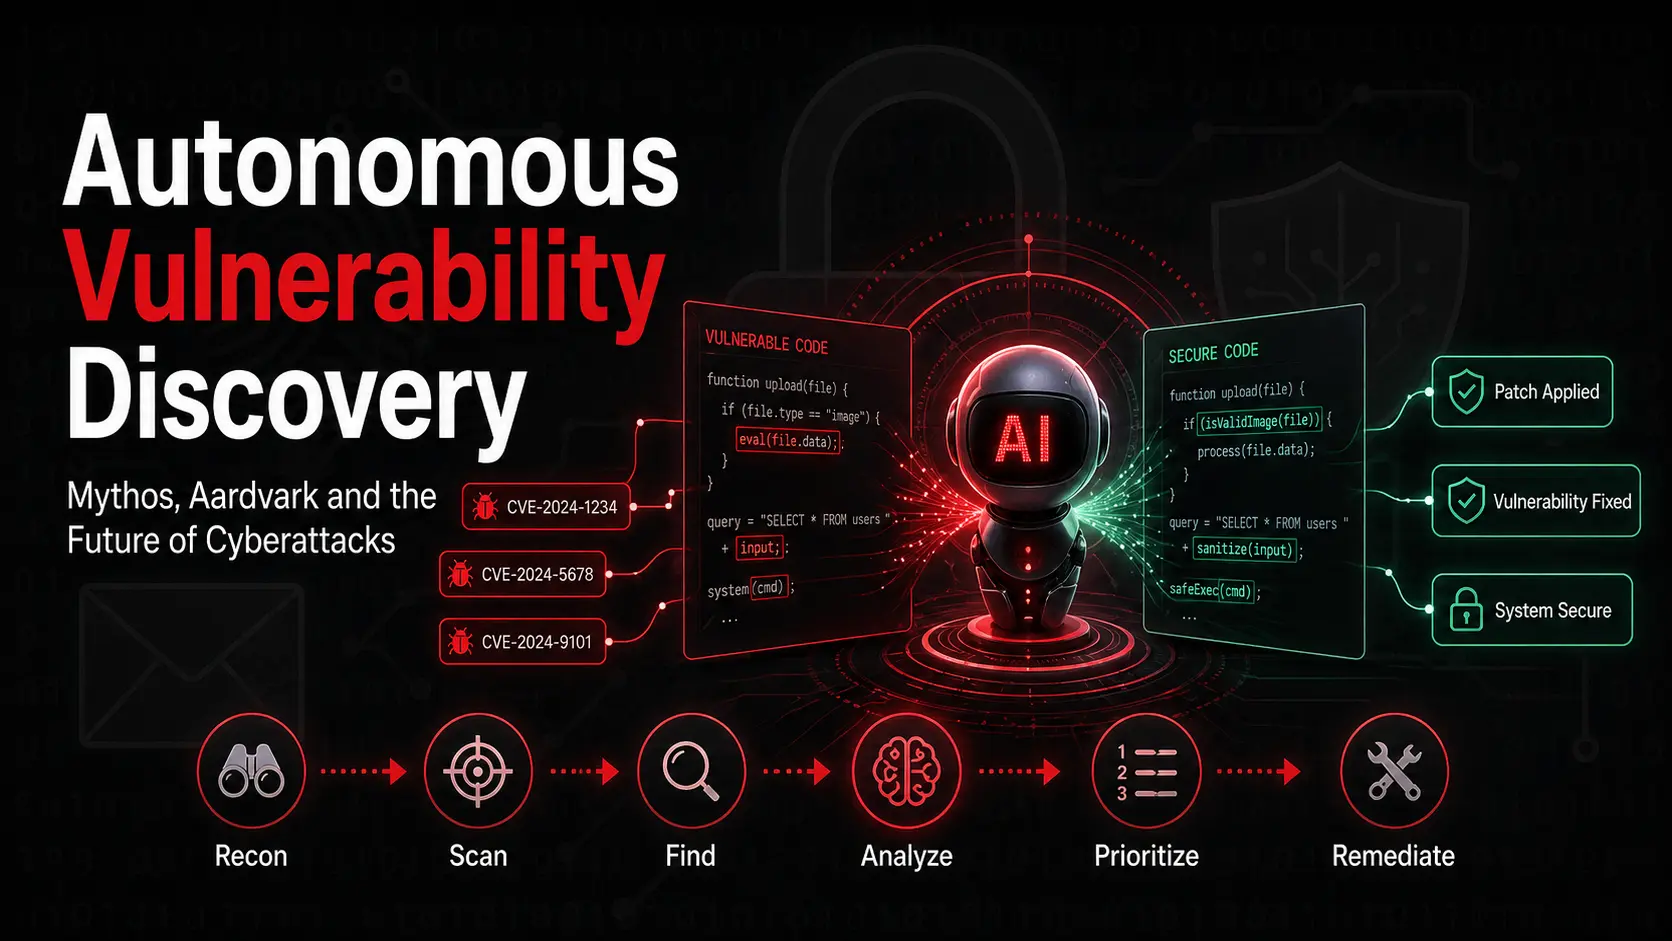
AI modely ako Mythos a Aardvark ukazujú, že hľadanie zraniteľností môže byť rýchlejšie a automatizovanejšie. Čo to znamená pre firmy?
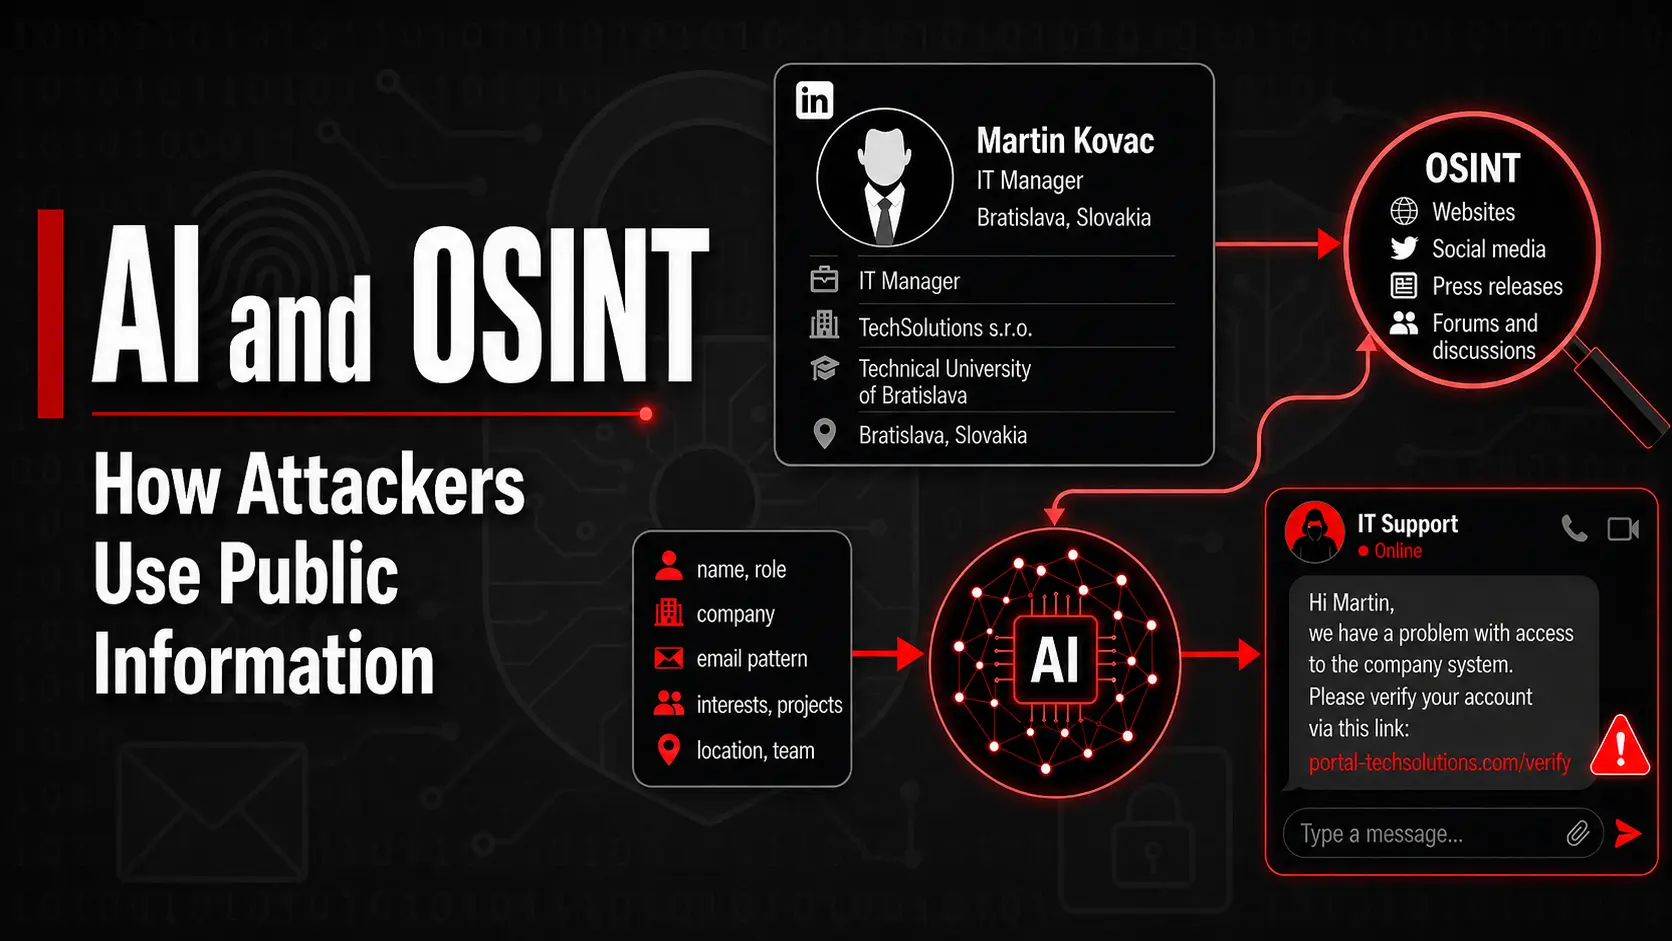
Útočníci využívajú LinkedIn, sociálne siete a firemné weby na tvorbu personalizovaných podvodov. Zistite, ako funguje OSINT a pretexting.
Umelá inteligencia mení phishing, deepfake podvody aj hľadanie zraniteľností. Zistite, ako AI pomáha útočníkom a ako sa môžete brániť.
CVE-2026-24061 je kritická zraniteľnosť v GNU InetUtils telnetd, ktorá môže viesť k obídeniu autentifikácie a root prístupu. Prečo sú dôležité assumed breach testy a čo majú firmy robiť.
Ako pracuje etický hacker, ako sa testuje bezpečnosť bánk a cloudov a prečo Severná Kórea kradne krypto. Aj to, ako sa nechtiac necháš hacknúť.
Tím Haxoris na Talsec AppSec Conf v Prahe: Adam Žilla o Red Teamingu a Marek Mlynček s workshopom o hackovaní Android aplikácií.
Predstavujeme príbeh našej misie, ktorá odhalila, ako podvodníci na Slovensku a v Európe využívajú psychológiu, sociálne inžinierstvo a technológie na okrádanie ľudí.
Zistite, čo je penetračné testovanie, prečo je nevyhnutné pre vašu kybernetickú bezpečnosť a ako Haxoris pomáha chrániť vaše systémy pred útokmi. Kompletný sprievodca pre laikov aj manažérov.
Je váš AI chatbot skutočne bezpečný? Útoky ako prompt injection môžu odhaliť citlivé dáta a zmanipulovať jeho správanie. Prečítajte si, ako ochrániť LLM aplikácie. Útočníkom často stačí jediná, šikovne formulovaná veta, aby prelomili ochranné bariéry a prinútili model ignorovať pôvodné pravidlá. Ponúkame praktické odporúčania a pohľad na špecializované testy, ktoré odhalia slabiny skôr, než ich zneužije niekto iný.
Red Teaming odhaľuje kritické zraniteľnosti v digitálnych, fyzických a ľudských vrstvách. Praktický prípad od Haxoris ukazuje simuláciu útokov.
Penetračný test je kľúč, ktorý premení formálny audit kybernetickej bezpečnosti na skutočnú istotu. Zistite, prečo audítori potrebujú dôveryhodné výstupy od Haxoris a ako vám pomôžu odhaliť a opraviť slabiny skôr, než sa z nich stanú drahé incidenty.
Náš výskum ukázal, ako môžu AI modely pomôcť pri detekcii zraniteľností a analýze bezpečnostných logov. Hoci AI zvyšuje efektivitu, prináša aj výzvy, ako sú "false-positive" detekcie a náklady na použitie. Hlavné posolstvo je, že AI má odborníkov dopĺňať, nie nahrádzať.
Preskúmajte metodiky OWASP a bezpečnostné zraniteľnosti webových aplikácií v PHP, ktoré na STU prezentoval Andrej Šebeň.
Etické hackovanie môže byť aj zábava! Vtipne a pútavo o CVE, bezpečnosti v bankách a reálnych príbehoch zo sveta kyberbezpečnosti v podcaste Buzzworld.
Etické hackovanie nie je zločin. Zistite, ako etickí hackeri testujú systémy a chránia firmy pred útokmi – vypočujte si podcast Haxoris.
Sponzorovaný článok
Haxoris v Hospodárskych novinách o tom, prečo si útočníci už nevyberajú len veľké firmy a prečo samotná prevencia nestačí – zabezpečenie treba pravidelne overovať.