Human risk management platforma
PhishGun: simulácia phishingu a školenie bezpečnostného povedomia pre váš tím
Väčšina incidentov sa stále začína pri človeku, nie pri otvorenom porte. PhishGun posiela vašim vlastným ľuďom realistický, ale neškodný phishing, premení rizikové kliknutie na školenie ešte kým je chyba čerstvá, a dá vám číslo o ľudskom riziku, ktoré môžete položiť na stôl vedeniu.
Stavia ho Haxoris z toho, čo naši etickí hackeri vidia v reálnych zákazkách sociálneho inžinierstva - a scenáre sú lokalizované, nie preložené.
Vyskúšajte na 1 mesiac zadarmo. Bez platobnej karty.
PhishGun stavia a prevádzkuje Haxoris. Samotný produkt nájdete na phishgun.com.
Prehľad
Čo PhishGun robí
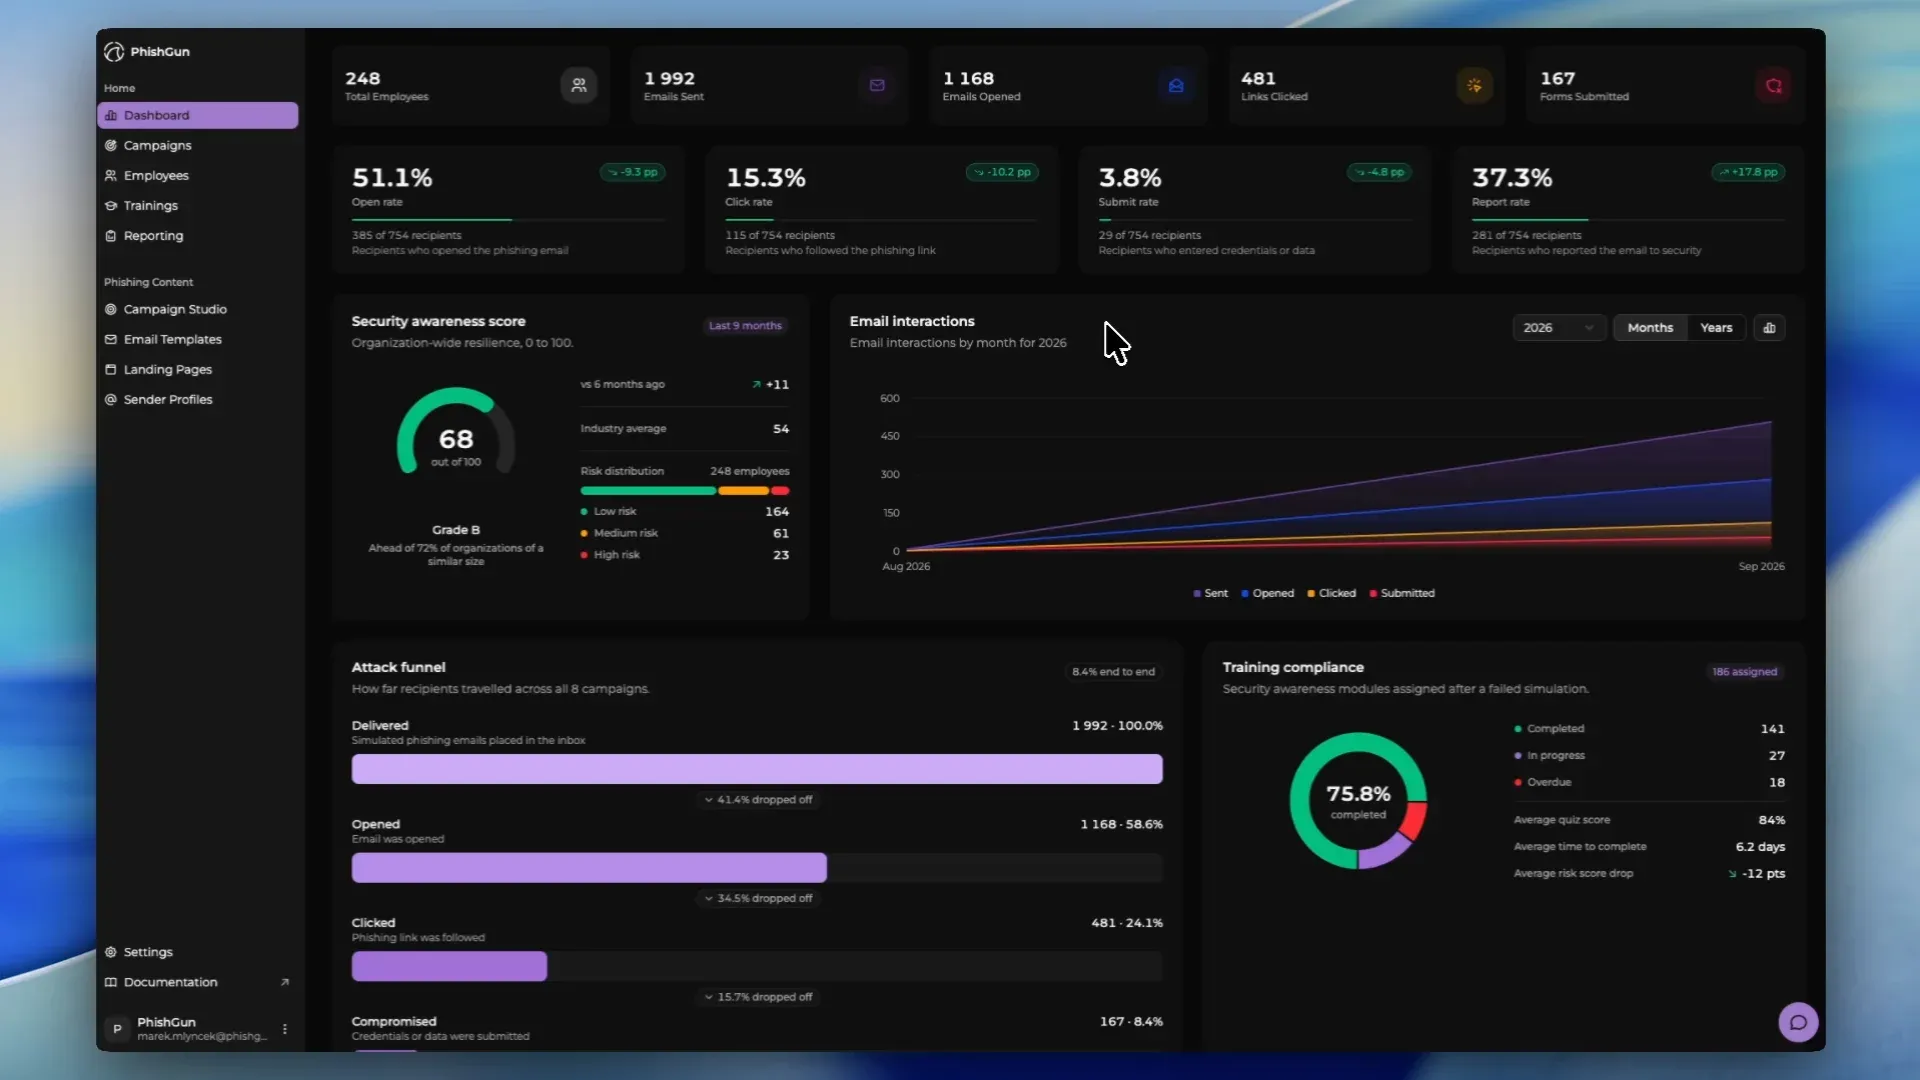
PhishGun spúšťa simulovaný phishing na vašich vlastných zamestnancov a meria, čo sa stane ďalej: kto správu otvoril, kto klikol, kto niečo zadal - a číslo, ktoré väčšina programov nikdy nezbiera: kto ju nahlásil.
Pri kliknutí väčšina nástrojov končí. PhishGun ho berie ako začiatok: otvorí krátku kontextovú lekciu, ktorá človeka prevedie signálmi, ktoré tá správa naozaj niesla - presne v jedinom momente, keď garantovane dáva pozor.
Medzi kampaňami môžete jednotlivcom aj celým tímom priraďovať krátke školiace moduly - hotové alebo postavené na vašich interných smerniciach - a pri každom človeku vidíte dokončenie aj skóre z kvízu.
Výsledkom je merateľný trend po tímoch, nie certifikát o absolvovaní - a PDF report so záznamami, ktorý audítor NIS2, ISO 27001 alebo DORA uzná ako dôkaz, že školenie povedomia sa naozaj konalo.
Obhájiteľné číslo o ľudskom riziku, sledované v čase, a dôkazy, ktorými ukážete vedeniu alebo regulátorovi, čo sa zmenilo.
Používatelia naimportovaní z Microsoft 365 alebo Google Workspace, kampane odosielané cez tieto integrácie alebo štandardne cez SMTP s reguláciou tempa, tlačidlo na nahlásenie nasadené centrálne - a žiadny nový adresár na údržbu.
Datované záznamy o školeniach a aktivite povedomia po jednotlivcoch, exportované do PDF - presne ten artefakt, ktorý audítor žiada, keď smernica na papieri nestačí.
Funkcie a prínosy
Štyri veci, ktoré platforma naozaj robí
Simulácie aj školenia v jednej platforme - testujte, školte, opakujte. Každá z týchto štyroch vecí tam je preto, že mení číslo, ktoré viete odmerať nasledujúci kvartál.
Inteligentné simulácie phishingu
Kampane segmentované podľa oddelenia, úrovne rizika, jazyka a biznis kontextu - faktúra na financie a výzva na MFA na vývojárov, nie jedna generická šablóna vystrelená na všetkých naraz v utorok ráno.
Školiace moduly a lekcia v momente kliknutia
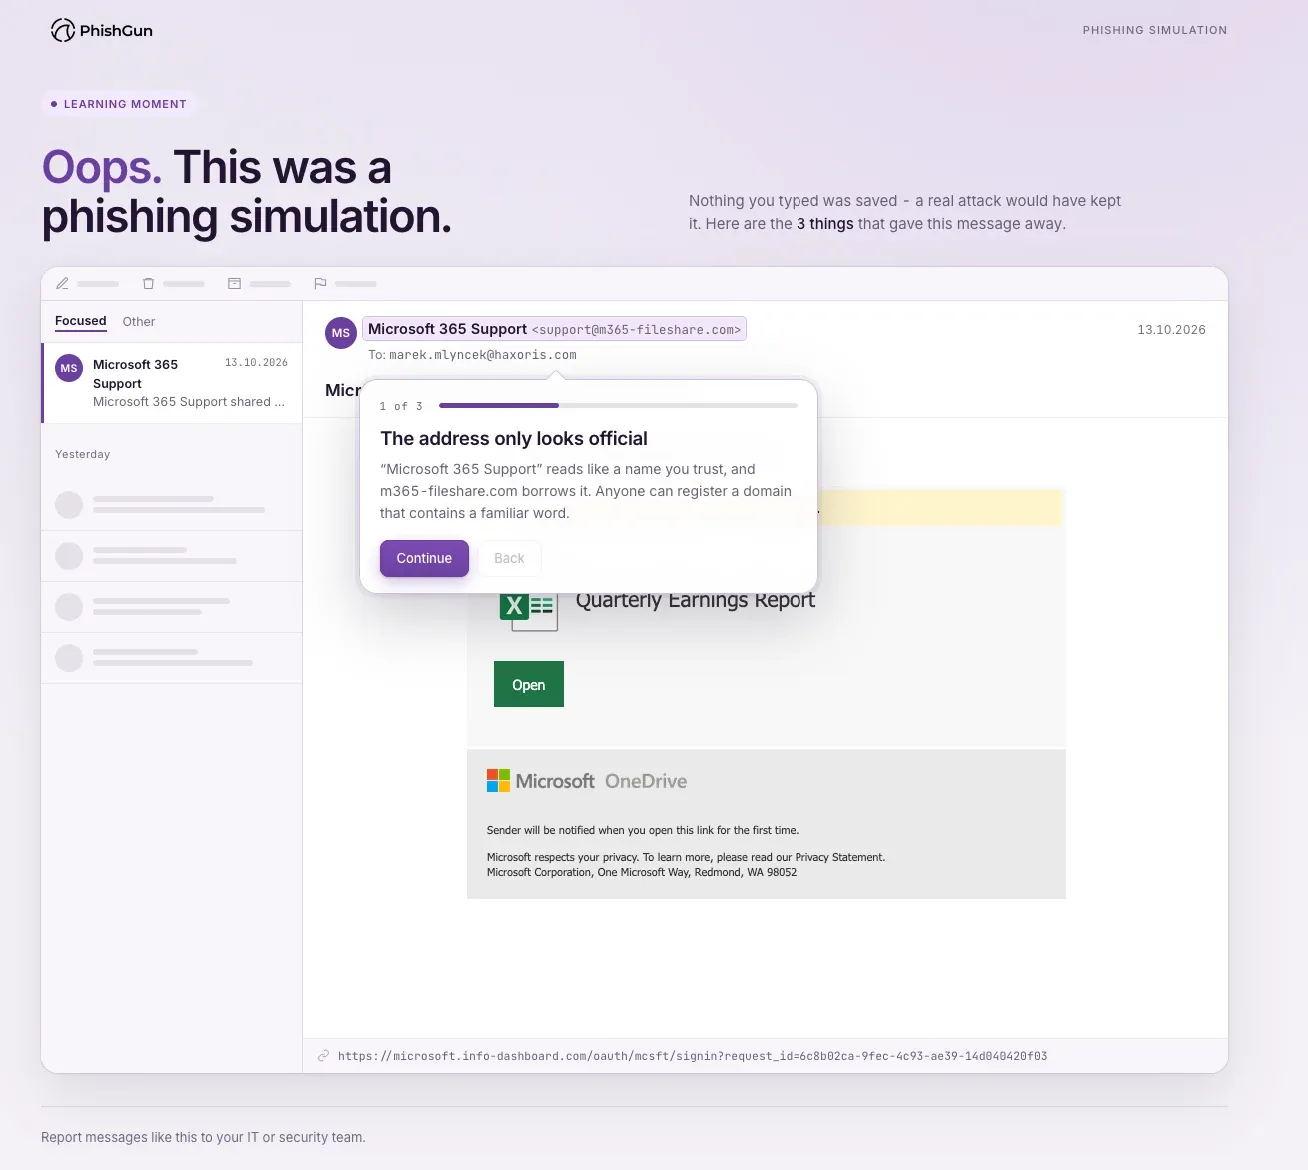
Rizikové kliknutie otvorí krátku lekciu, ktorá pomenuje signály v správe - zobrazované meno, ktoré nesedelo s doménou, naliehavosť, odkaz smerujúci inam. Popri nej máte knižnicu krátkych modulov s kvízom, hotových alebo postavených na vašich smerniciach, s prehľadom o dokončení a skóre pri každom človeku.
Nahlásenie jedným klikom
Zamestnanci nahlásia podozrivú správu jedným kliknutím na tlačidlo v Outlooku, ktoré sa nasadzuje centrálne, takže nikto nič neinštaluje. Z tichej neudalosti sa tak stane merateľný signál, ľudia, ktorí sa zachovali správne, dostanú spätnú väzbu, a skráti sa cesta od reálneho útoku k tomu, aby sa o ňom váš tím dozvedel.
Analytika, ktorá obstojí
Miera prekliknutí, miera nahlásení, dokončenie školení, opakované riziko a priebeh kampane - v reálnom čase, po tímoch a naprieč kampaňami, s exportom do PDF s vašou značkou. Deliverable je trend; samotná miera prekliknutí z jednej kampane vám povie veľmi málo.
Knižnica šablón
Šablóny, ktoré vyzerajú lokálne, pretože lokálne sú
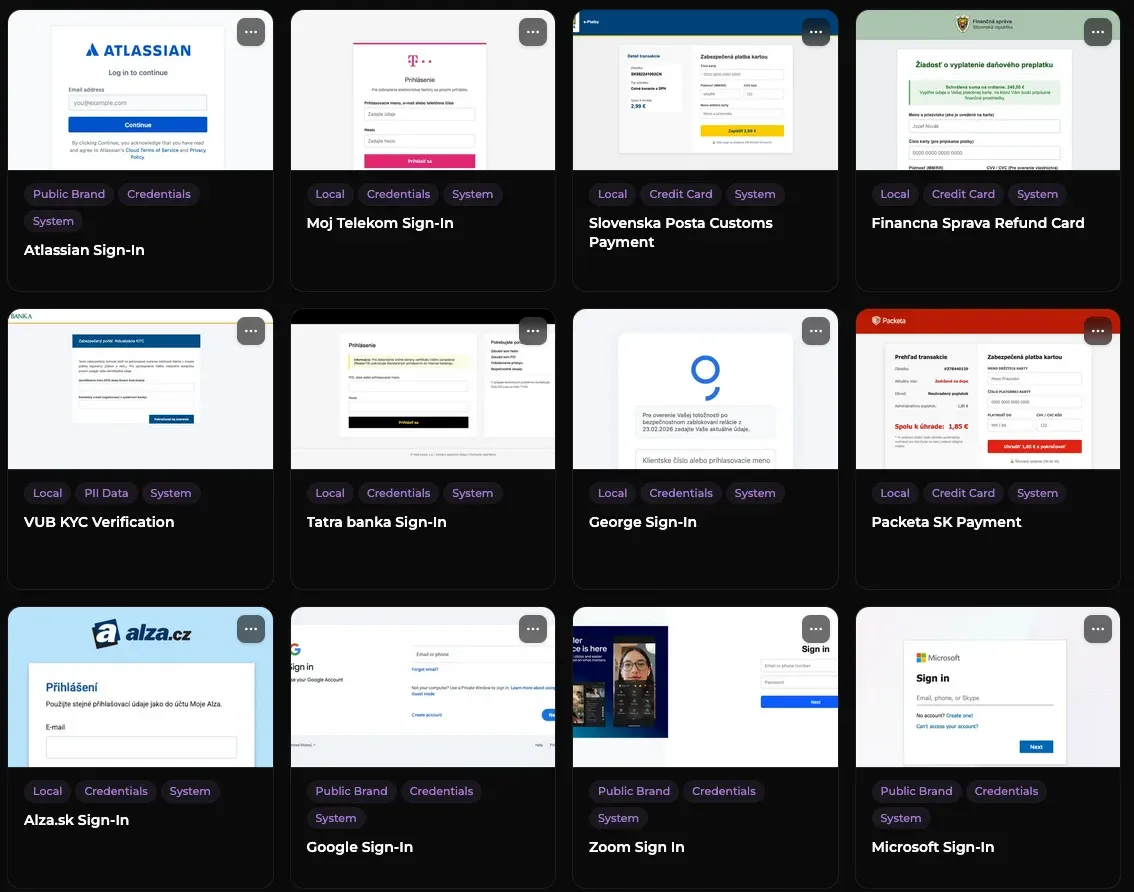
Návnada funguje len vtedy, keď zapadne. Knižnica obsahuje odosielateľov, od ktorých vaši ľudia naozaj dostávajú poštu - Slovenská pošta, Finančná správa, Tatra banka, VÚB, Packeta, Alza - popri globálnych, ktoré vidí každá firma: Microsoft, Google, Atlassian, Zoom.
Každá šablóna je označená podľa toho, na čo ide - prihlasovacie údaje, údaje o karte, osobné údaje - a podľa toho, či sa vydáva za verejnú značku alebo za niečo interné. Práve to vám umožní zamieriť kampaň na jedno konkrétne riziko namiesto dúfania, že generická návnada zaberie.
Popri bežných návnadách obsahuje aj pokročilé techniky útočníkov - scenáre typu browser-in-the-browser, OAuth consent, MFA fatigue a ClickFix - aby tím, ktorý sa naučil spoznať to očividné, bol ďalej testovaný proti tomu, čo skutoční útočníci skúšajú ako ďalšie.
Moment poučenia
Lekcia príde, kým je phishingový e-mail ešte otvorený
Keď zamestnanec zadá heslo do simulovanej stránky, PhishGun mu oznámi, že sa nič neuložilo, a ukáže mu presne to, čo správu prezradilo. Zapamätá si to tak, ako žiadnu prezentáciu.
- Naviazané na konkrétnu nástrahu: faktúra, výplata, dodávateľ, QR kód, prihlásenie alebo zdieľaný dokument.
- Pár minút, žiadny kurz na prihlásenie, žiadna inštalácia.
- V ich jazyku, s radou, čo robiť, keď príde ten skutočný.
Knižnica školení
Školenie, ktoré ľudia zvládnu za pár minút, nie za celé popoludnie
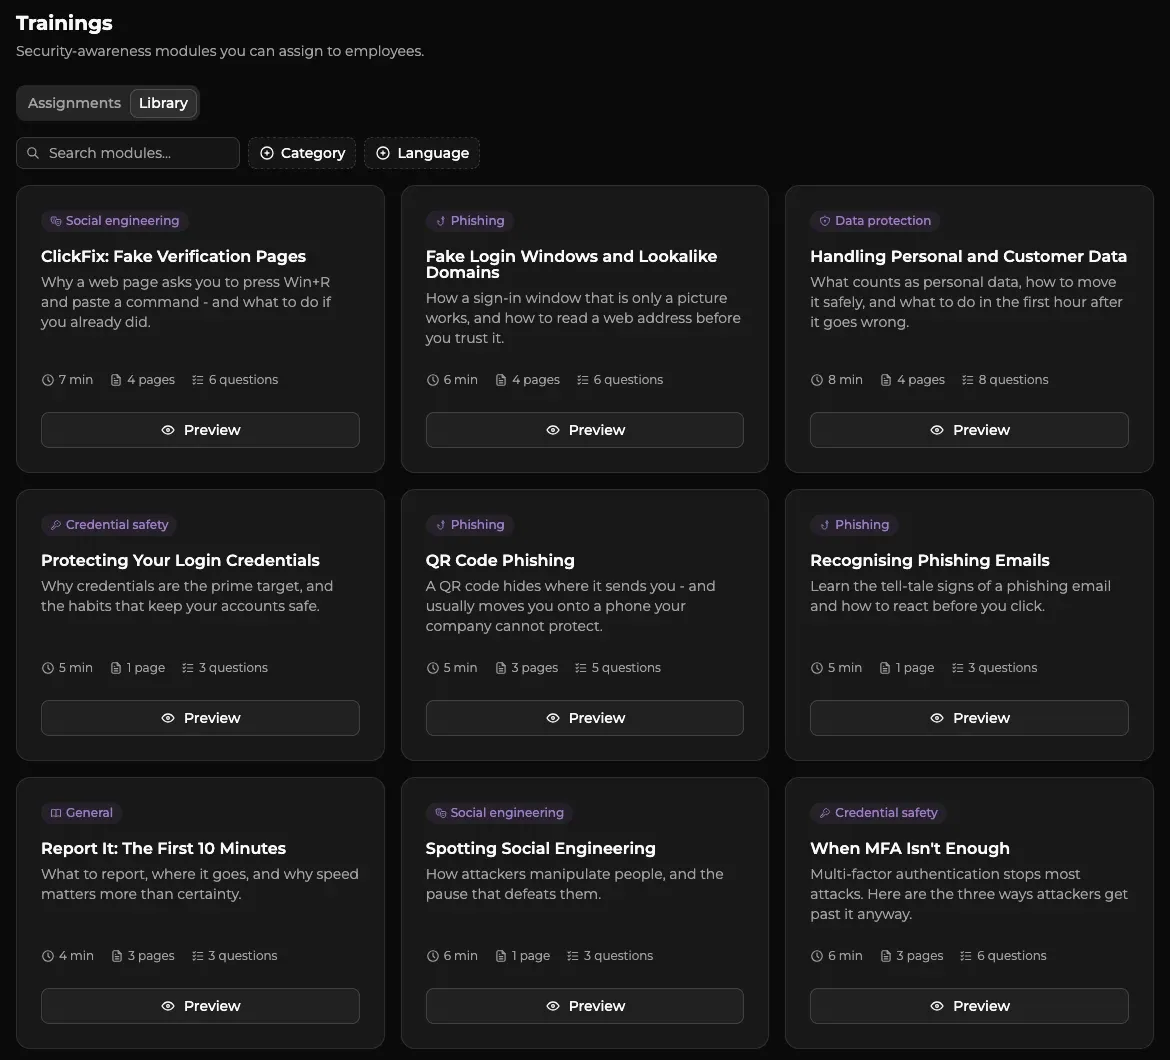
Každý modul tvorí niekoľko krátkych strán a kvíz, v jazyku, v ktorom zamestnanci pracujú. Priraďte ho jednotlivcovi alebo tímu a je hotový na jedno posedenie.
- Phishingové e-maily, QR kódy a nástrahy typu ClickFix, falošné prihlasovacie okná, sociálne inžinierstvo, heslá, osobné údaje a nahlasovanie incidentov.
- Kvíz ukáže, čo si ľudia naozaj odniesli, nie len kto sa preklikal na koniec.
- Vytvorte si vlastné moduly podľa interných smerníc a priraďujte ich rovnako, s rovnakým prehľadom.
Reporting
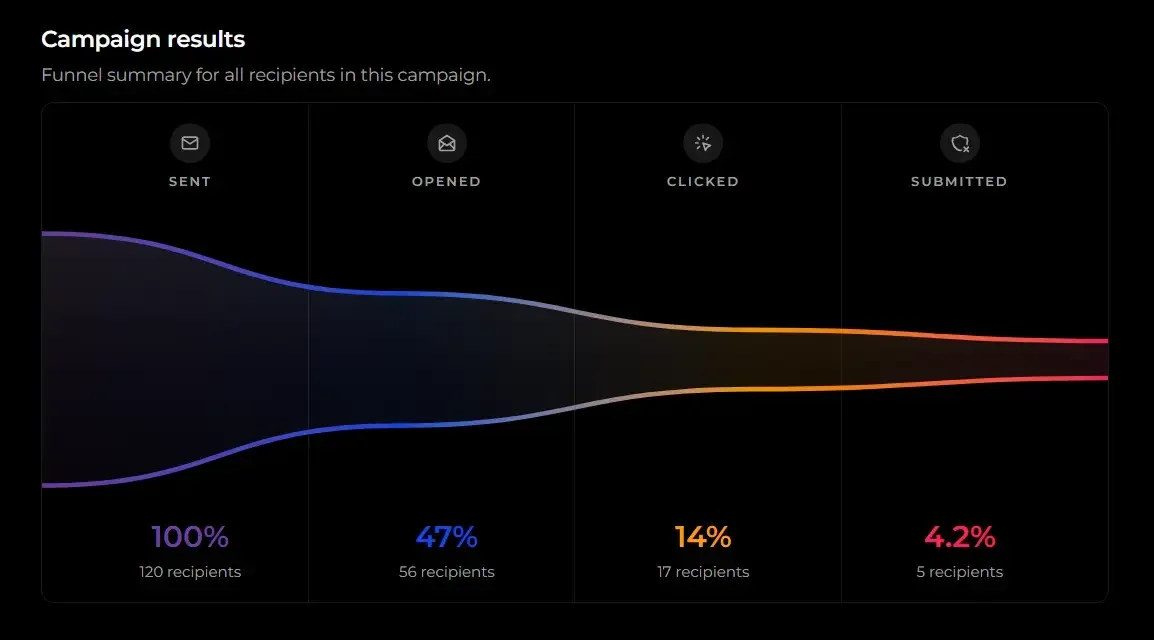
Celý lievik, nielen miera prekliknutí
Odoslané, otvorené, prekliknuté, odoslaný formulár - s prepadom v každom kroku. Samotná miera prekliknutí skrýva číslo, na ktorom záleží najviac: koľko ľudí išlo za kliknutie a naozaj niečo odovzdalo.
Práve to posledné percento má zmysel ukázať vedeniu, pretože je to najbližší merateľný odhad toho, s čím by skutočný útočník odišiel.
Referencie
Čo hovoria naši zákazníci
SoftPlan Slovakia, Pygmalios a Scicake patria medzi firmy, ktoré PhishGunu dôverujú.
„Predtým sme sa spoliehali na iné open-source riešenia, čo znamenalo, že sme museli platformu prevádzkovať sami a každú phishingovú kampaň vytvárať ručne. S PhishGunom sme celý tento proces výrazne zjednodušili a vďaka ich tímu, ktorý sa nám osobne venoval, prebehol onboarding úplne bez problémov. Kampane tak nasadzujeme rýchlejšie a v pravidelných intervaloch, čo umožňuje priebežné školenie našich zamestnancov.“
Jednoduché spúšťanie kampaní s jasnými výsledkami
„Spustiť akýkoľvek bezpečnostný test je pre mňa jednoduché. Páčia sa mi šablóny kampaní, ľahko sa spúšťajú a výsledky aj priebeh sa dajú jednoducho skontrolovať. Úvodné nastavenie bolo veľmi jednoduché. PhishGun používam na interné bezpečnostné testy.“
Začnite jednou kampaňou zadarmo
Najrýchlejší spôsob, ako zistiť, či je toto vo vašej organizácii problém, je spustiť to raz. Jedna kampaň, vaši vlastní ľudia, vaše vlastné čísla - ešte pred akýmkoľvek záväzkom. Bez platobnej karty a prvý mesiac je zadarmo.
- Začnite jedným oddelením - nemusíte importovať celý adresár.
- Vyberte lokalizovaný scenár alebo ho upravte na návnadu, ktorú váš sektor vidí práve teraz.
- Mieru prekliknutí, mieru nahlásení a rozpad po tímoch sledujete v reálnom čase a PDF report potom predložíte vedeniu.
Ako to funguje
Päť krokov od prázdneho účtu k trendu, ktorý sa dá reportovať
Prvá kampaň zaberie jedno popoludnie. Všetko po nej je opakovanie tej istej slučky na kratšom cykle.
Pripojte používateľov
Naimportujte tímy z Microsoft 365 alebo Google Workspace, prípadne nahrajte zoznam, a odosielajte cez tieto integrácie alebo štandardne cez SMTP. Rozdeľte ľudí podľa oddelenia, seniority alebo rizikového profilu, aby sa kampaň dala zamieriť, nie iba vysielať.
Vyberte scenár
Zvoľte lokalizovanú šablónu - faktúra, oznámenie o doručení, správa z HR, výzva na MFA, interná požiadavka z IT - alebo ju upravte na návnadu, ktorú váš sektor tento kvartál naozaj vidí.
Spustite bezpečne
Poistky, regulácia tempa odosielania a kontrolované pristávacie stránky zabránia tomu, aby simulácia narušila chod firmy alebo rozbehla vašu vlastnú detekciu. Okno aj rozsah sa dohodnú predtým, než čokoľvek odíde.
Školte v momente kliknutia
Kto klikne, dostane krátku lekciu, a skupinám, ktoré to potrebujú najviac, môžete priradiť nadväzujúci modul z knižnice školení. Kto nahlási, dostane spätnú väzbu namiesto ticha - a práve to zmení tlačidlo na nahlásenie z funkcie na návyk.
Reportujte trend
Miera prekliknutí, miera nahlásení a dokončenie školení po tímoch, sledované naprieč kampaňami a exportované do PDF s vašou značkou. To je to, čo ide na vedenie - a je to tá istá sada záznamov, ktorá odpovedá audítorovi na otázku, ako je školenie povedomia doložené.
Skóre ľudského rizika
Skóre pre každého človeka - a dôvod, prečo ho má
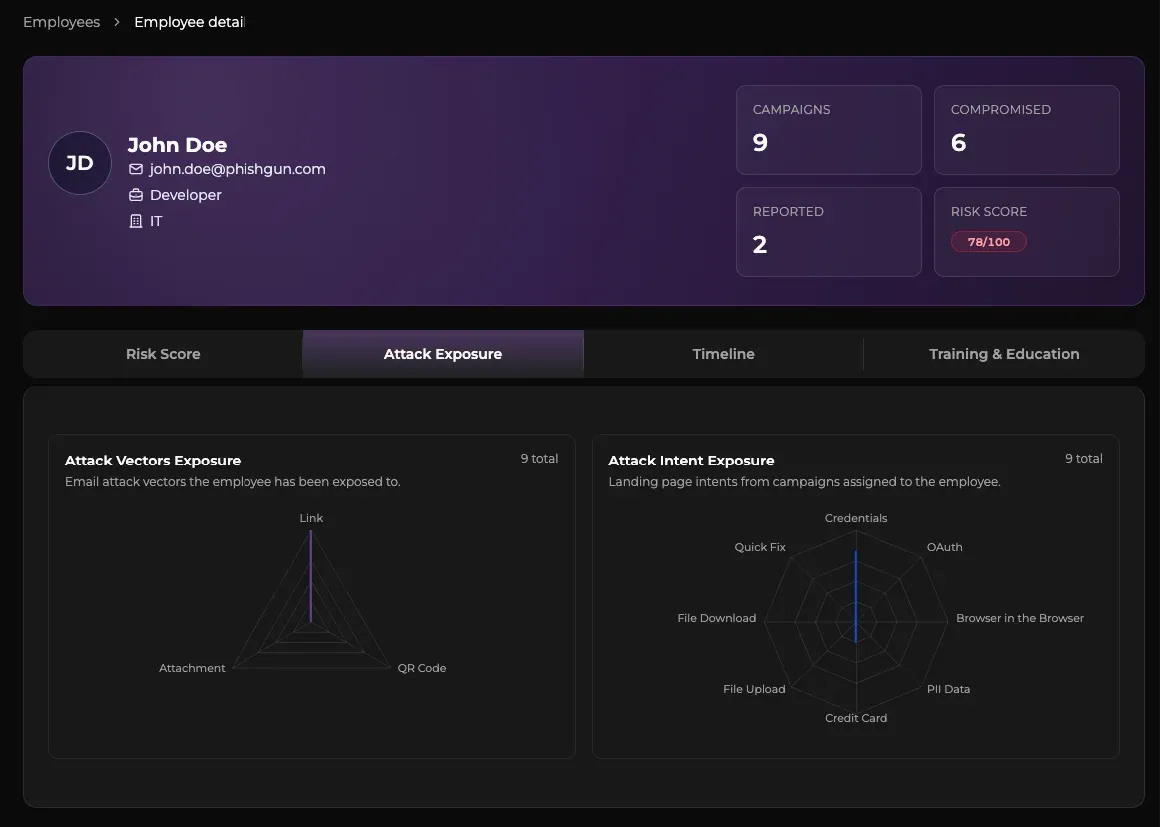
Každý zamestnanec má skóre postavené na tom, čo naozaj urobil naprieč kampaňami - kompromitovaný, nahlásil, ignoroval - nie na výsledku kvízu na konci prezentácie.
Rozpad expozície ukazuje, voči ktorým vektorom útoku a ktorým zámerom bol daný človek testovaný. Nízke skóre tak nikdy nie je záhada a vysoké prichádza rovno s konkrétnou medzerou, ktorú treba zavrieť.
Podklady
Reporty pripravené na audit, ktoré manažment naozaj pochopí
Premeňte výsledky kampaní na elegantné reporty s vlastným logom pre vedenie a audítorov - bez hodín strávených upravovaním prezentácií.
- PDF reporty s vašou značkou, dokončením školení a trendmi rizík za každú kampaň.
- Podklady priradené k povinnostiam kybernetickej hygieny a školenia podľa NIS2, článku 7.3 a opatreniu A.6.3 normy ISO 27001 a programom povedomia podľa DORA.
- Rozpis podľa tímov pre hodnotenia manažmentom a interné audity.
Možnosti
Čo je súčasťou
PhishGun sa dodáva ako hostovaná platforma, oddelene od konzultačných zákaziek Haxoris a s vlastným predplatným.
| Oblasť | Obsahuje |
|---|---|
| Kampane | Lokalizované e-mailové šablóny, pokročilé scenáre ako browser-in-the-browser, OAuth consent, MFA fatigue a ClickFix, kontrolované pristávacie stránky, ktoré nič neukladajú, cielenie podľa oddelenia, úrovne rizika, jazyka a biznis kontextu, regulácia tempa odosielania a poistky kampane |
| Školenie | Knižnica krátkych modulov s kvízom, vlastné moduly postavené na vašich smerniciach, lekcia v momente rizikového kliknutia, dokončenie a skóre po jednotlivcoch aj tímoch |
| Tlačidlo na nahlásenie | Nahlásenie podozrivej správy jedným klikom v Outlooku, nasadené centrálne cez Microsoft 365 alebo Google Workspace, spätná väzba za správne nahlásenia, sledovanie miery nahlásení |
| Používatelia a správa | Import používateľov z Microsoft 365 alebo Google Workspace, odosielanie cez tieto integrácie alebo štandardne cez SMTP, zoskupovanie podľa tímu, oddelenia a rizikového profilu |
| Analytika | Miera prekliknutí, miera nahlásení, dokončenie školení, opakované riziko a priebeh kampane v reálnom čase, po kampaniach aj po tímoch |
| Dôkazy pre compliance | PDF reporty o školeniach a aktivite bezpečnostného povedomia, ktoré viete predložiť pri kontrolách NIS2, ISO 27001 a DORA |
| Jazyky | Šablóny, pristávacie stránky aj školenia v slovenčine, češtine a angličtine, napísané v miestnom firemnom jazyku, nie preložené |
Aktuálne plány, limity a ceny nájdete v cenníku PhishGun.
Regulačný kontext
Prečo je školenie povedomia dnes pomenovaná povinnosť
Tri európske rámce dávajú bezpečnostné povedomie na papier namiesto toho, aby ho nechali na dobrom úmysle. Vo všetkých troch je bremenom dôkaz - nie smernica konštatujúca, že školenia existujú.
NIS2
Článok 20 ods. 2 vyžaduje, aby členovia riadiacich orgánov absolvovali školenie a aby podporovali pravidelné školenie zamestnancov. Článok 21 ods. 2 písm. g) uvádza základné postupy kybernetickej hygieny a školenie v oblasti kybernetickej bezpečnosti medzi základnými opatreniami. Opakované simulácie a datované záznamy o dokončení sú spôsob, ako sa to preukáže. NIS2 testovanie v Haxoris.
ISO/IEC 27001
Článok 7.3 vyžaduje, aby ľudia poznali bezpečnostnú politiku a svoju úlohu v nej, a opatrenie 6.3 v prílohe A vyžaduje povedomie, vzdelávanie a školenie primerané role človeka, pravidelne aktualizované. Audítor žiada dôkazy po jednotlivcoch v čase, čo jednorazová prezentácia pri nástupe neprodukuje. ISO 27001 testovanie v Haxoris.
DORA
Článok 13 ods. 6 vyžaduje, aby finančné subjekty prevádzkovali programy povedomia o bezpečnosti IKT a školenia digitálnej prevádzkovej odolnosti ako povinné moduly - a to výslovne vrátane vrcholového manažmentu, nielen technického personálu.
Kde PhishGun stojí vedľa zákazky od Haxoris
Odpovedajú na iné otázky a väčšina organizácií nakoniec chce oboje. Test sociálneho inžinierstva je zákazka v jednom bode času: naši etickí hackeri postavia šité pretexty, spustia phishing, vishing a smishing proti dohodnutému rozsahu a reportujú, ako ďaleko sa odhodlaný útočník dostal.
PhishGun je program, ktorý beží medzi týmito zákazkami - priebežne, vo vašej réžii, a mieri na posun základnej úrovne, nie na dokázanie jednej cesty prieniku.
V praxi to vyzerá takto:
- Najprv test, potom platforma - zákazka vám ukáže, ktoré pretexty na vašich ľudí naozaj fungujú; práve tie sa oplatí opakovať ako scenáre.
- Platforma kvôli trendu - miera prekliknutí a nahlásení po tímoch, kvartál po kvartáli, je metrika, ktorá ukáže, že program funguje.
- Školenie na medzery, ktoré čísla odhalia - pozrite si školenie zamestnancov v kyberbezpečnosti s lektorom, postavené na výsledkoch vašich vlastných kampaní.
- A opäť test na overenie - nová zákazka proti vyškolenej populácii je poctivá skúška toho, či sa číslo naozaj pohlo.
Často kladené otázky
01 Je PhishGun produkt Haxoris?
Áno. PhishGun stavia a prevádzkuje Haxoris a scenáre pochádzajú od toho istého tímu, ktorý robí naše zákazky sociálneho inžinierstva. Má vlastnú stránku a vlastné predplatné na phishgun.com, pretože ide o platformu, nie o konzultačnú službu - ale je to náš produkt, nie preprodaj cudzieho nástroja.
02 Čím sa to líši od testu sociálneho inžinierstva od Haxoris?
Test je zákazka: šité pretexty, phishing spolu s vishingom a smishingom, vedené našimi testermi proti dohodnutému rozsahu, s reportom o tom, ako ďaleko sa útočník dostal a prečo. PhishGun je platforma, ktorú si spúšťate sami a priebežne, aby ste medzi zákazkami posunuli základnú úroveň. Test vám povie, čo na vašich ľudí funguje; platforma je spôsob, ako to opraviť a opravu doložiť.
03 Sú simulované správy bezpečné pre reálnych zamestnancov?
Áno - simulácia je postavená na meranie reakcie, nie na kompromitáciu. Neobsahuje žiadny malvér ani payload. Kampane bežia s poistkami a s reguláciou tempa odosielania, aby simulácia nenarušila chod firmy, a rozsah, okno aj to, čo presne sa zaznamenáva, sa dohodnú pred odoslaním prvej správy.
04 Musia si zamestnanci inštalovať nejaký softvér?
Nie. Simulované e-maily prídu do bežnej schránky a lekcie aj školiace moduly sa otvárajú v prehliadači. Tlačidlo na nahlásenie sa nasadzuje centrálne cez Microsoft 365 alebo Google Workspace, takže zamestnanci sami nič neinštalujú.
05 V akých jazykoch sú scenáre dostupné?
V slovenčine, češtine a angličtine - šablóny, pristávacie stránky aj školiace moduly. Sú lokalizované, nie strojovo preložené, a to je dôležitejšie, než to znie: návnada, ktorá znie ako preklad, sa odhalí z nesprávneho dôvodu - kampaň potom meria cit vašich zamestnancov pre neobratnú formuláciu namiesto ich citu pre phishing.
06 Môžeme si vytvoriť vlastné školiace moduly?
Áno. Vytvorte si vlastné moduly podľa vašich interných bezpečnostných smerníc, procesov a nástrojov a priraďte ich ľuďom alebo tímom ako ktorýkoľvek modul z knižnice. Dokončenie a skóre sa sledujú rovnako, takže sa aj vaše vlastné smernice stanú súčasťou záznamu o školení.
07 Zahanbuje školenie zamestnancov, ktorí na simuláciu naletia?
Nie. Lekcia vysvetľuje, nie karhá, neexistujú žiadne trestajúce procesy ani verejné zahanbovanie a zamestnanci, ktorí správu nahlásia, dostanú pozitívnu spätnú väzbu. PhishGun stojí na pozitívnej motivácii, pretože práve tá mení správanie.
08 Musíme na začiatok naimportovať celý adresár?
Nie. Začnite jedným oddelením. Používateľov možno naimportovať z Microsoft 365 alebo Google Workspace, prípadne nahrať ako zoznam, a rozsah sa dá rozšíriť, keď uvidíte, čo vráti prvá kampaň.
09 Spĺňa školenie požiadavky zákona č. 69/2018 Z. z. a vyhlášky NBÚ č. 227/2025 Z. z.?
Áno, ako dôkaz plnenia. Zákon č. 69/2018 Z. z. a vyhláška NBÚ č. 227/2025 Z. z. vyžadujú, aby boli zamestnanci aj vedenie pravidelne a preukázateľne školení v kybernetickej bezpečnosti. PhishGun zaznamená, kto aké školenie absolvoval, kedy a s akým skóre, a výsledky phishingových simulácií ukážu, že školenie funguje. Oboje exportujete ako PDF pre kontrolu NBÚ alebo audítora.
10 Robí nás PhishGun compliant s NIS2, ISO 27001 alebo DORA?
Žiadny nástroj nerobí organizáciu compliant a k dodávateľovi, ktorý tvrdí opak, pristupujte s nedôverou. PhishGun produkuje dôkaz k jednej konkrétnej povinnosti v každom z tých rámcov - že školenie bezpečnostného povedomia prebieha, zasahuje správnych ľudí vrátane manažmentu, a opakuje sa. Je to jedno opatrenie z mnohých; zároveň je to opatrenie, ktoré sa inak dokladuje veľmi ťažko.
