Combien coûte un test d’intrusion ?
Le prix se calcule en jours-homme multipliés par un taux journalier. Les fourchettes observées en France, trois périmètres chiffrés, ce qui ajoute un jour, et comment lire un devis.
Le prix se calcule en jours-homme multipliés par un taux journalier. Les fourchettes observées en France, trois périmètres chiffrés, ce qui ajoute un jour, et comment lire un devis.
Aucun texte français n’impose de qualification pour un test d’intrusion commandé par une entreprise privée : l’évaluation du prestataire vous revient. Les huit questions à poser, ce que le contrat doit dire, et les cas où une qualification de l’État est réellement exigée.
Adopté par le Sénat le 12 mars 2025, transmis à l’Assemblée nationale le lendemain, rapport de commission spéciale le 10 septembre 2025 — et rien depuis. La chronologie vérifiée, et ce que vous pouvez faire dès maintenant.
La qualification PASSI est une démarche volontaire délivrée par l’ANSSI. Elle n’est pas requise pour un test d’intrusion commandé par une entreprise privée — mais elle est déterminante dans un petit nombre de cas précis. Lesquels, et que demander partout ailleurs.
« Étranger » et « hors Union européenne » ne sont pas la même chose. Un prestataire établi dans l’UE ne déclenche aucun transfert vers un pays tiers : il reste un contrat de sous-traitance à écrire, et un mandat de test à signer.
Le Référentiel Cyber France consacre un objectif à l’audit et au contrôle du niveau de sécurité. Presque personne ne dit ce que cela donne comme périmètre concret. Voici la traduction, brique par brique, et ce que vous pouvez engager dès maintenant.
Plus de quarante plateformes se disputent le marché français de la simulation de phishing, et presque aucune ne répond à la question qui bloque réellement le projet : a-t-on le droit ? Voici la réponse, les trois formalités à traiter avant la première campagne, et un modèle d’annonce interne à reprendre.
La correspondance entre l’annexe A et l’article 21 de la directive se fait mesure par mesure, jamais en pourcentage. Et trois obligations restent hors du SMSI : enregistrement, délais de notification, responsabilité des dirigeants.
Comment les pentesteurs cassent les JSON Web Tokens : algorithm confusion, secrets HMAC faibles, injection kid et jku, défauts de validation des claims — et les parades qui les arrêtent.
Un scan dit ce qui est obsolète. Un test démontre ce qui est exploitable, et jusqu’où un attaquant irait. Ce que chacun apporte, ce qu’il coûte, et lequel des deux répond à l’article 32 du RGPD.
Le chemin le moins cher vers votre entreprise ne passe pas par le pare-feu, mais par une personne. Nous expliquons ce qu’est l’ingénierie sociale, quelles techniques les attaquants emploient et quelles mesures tiennent en pratique.
L’IA n’est pas un bouclier, c’est un amplificateur. Où elle aide réellement une équipe de sécurité, où elle échoue, et pourquoi une défense qui repose sur un modèle doit être testée comme le reste.
Les fautes d’orthographe ont disparu. Voici les signaux qui les remplacent, et ce que l’IA change pour une simulation de phishing en entreprise.
Quelques secondes d’enregistrement public suffisent à produire une voix crédible au téléphone. Les signaux d’alerte, le rappel sur un numéro connu, la double validation des virements et la façon de tester tout cela sans mettre personne en cause.
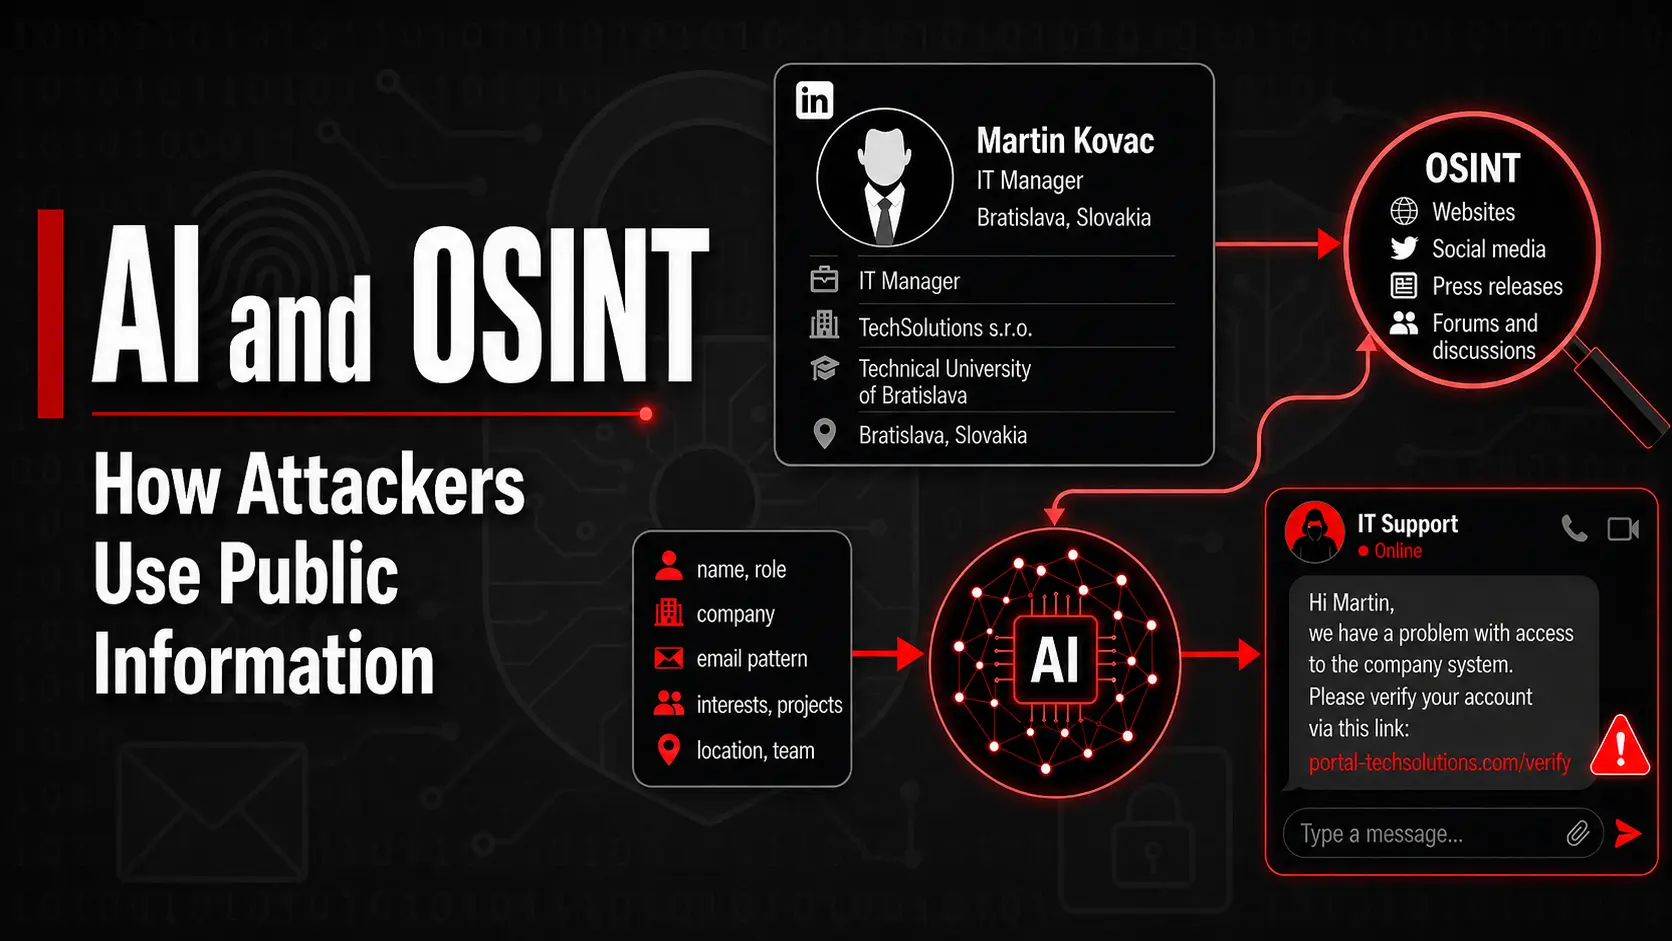
Annonces légales, organigrammes LinkedIn, offres d’emploi : voyez comment l’OSINT et l’IA transforment vos informations publiques en attaque ciblée.
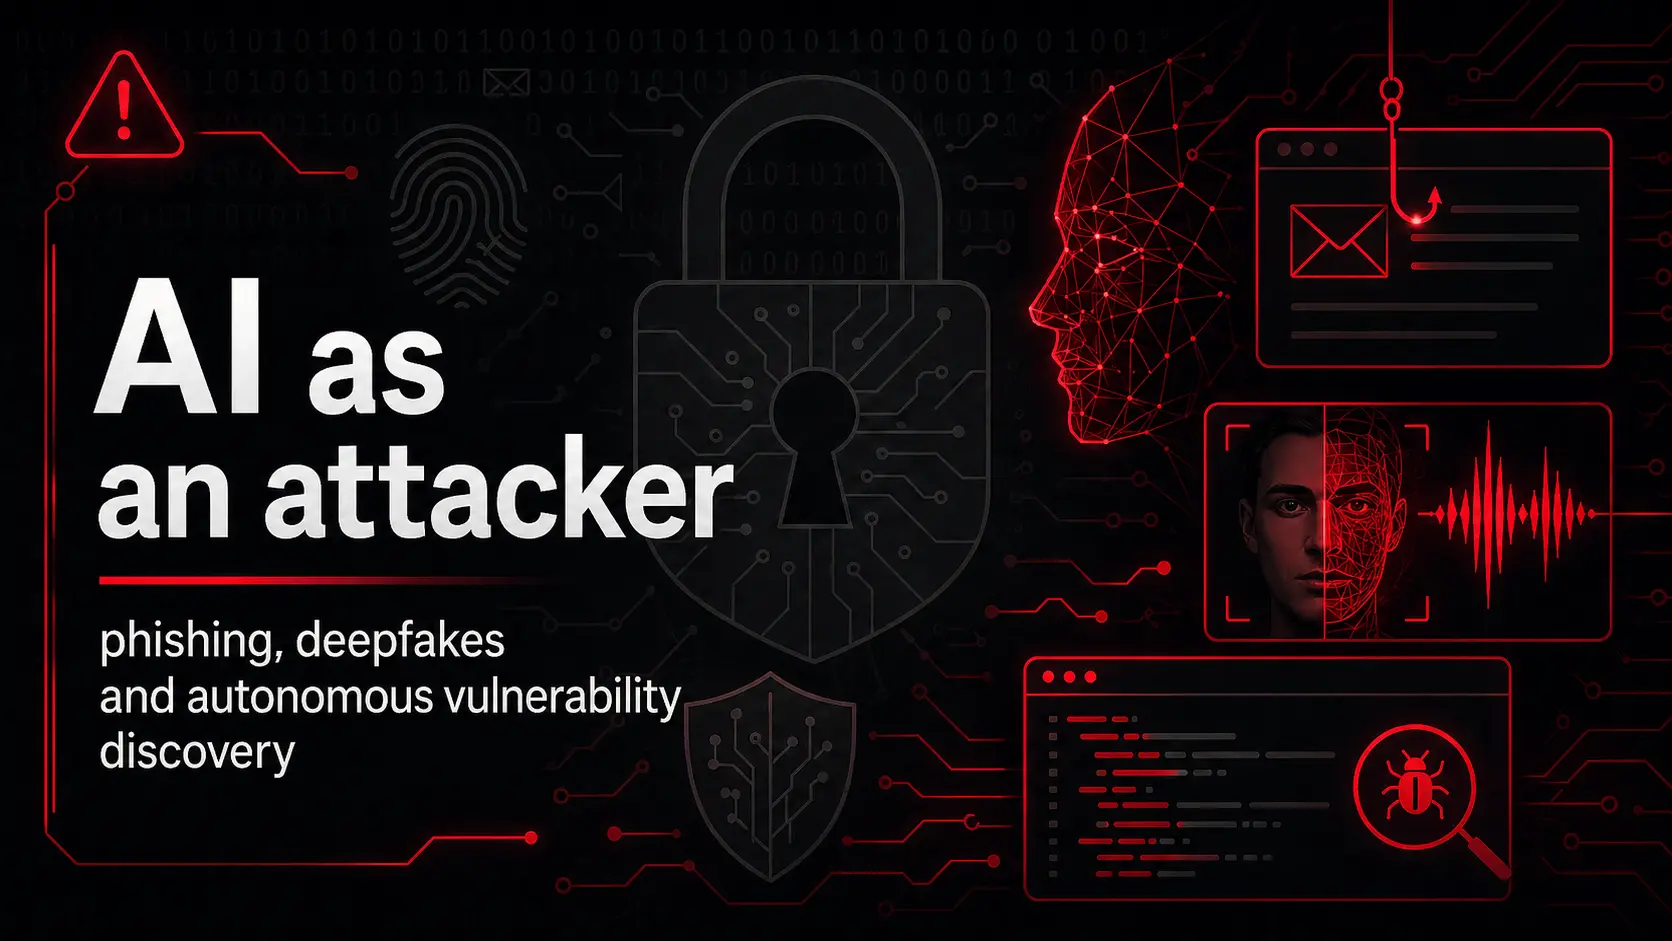
L’IA ne change pas l’objectif d’un attaquant, elle change le coût de sa préparation. Ce qui se déplace dans le phishing, la voix, l’OSINT et la recherche de failles — et ce que cela change dans un test.
Comment travaille un pentesteur, comment se testent une banque et un cloud, pourquoi la Corée du Nord vole des cryptomonnaies, et comment on se fait piéger sans le voir.
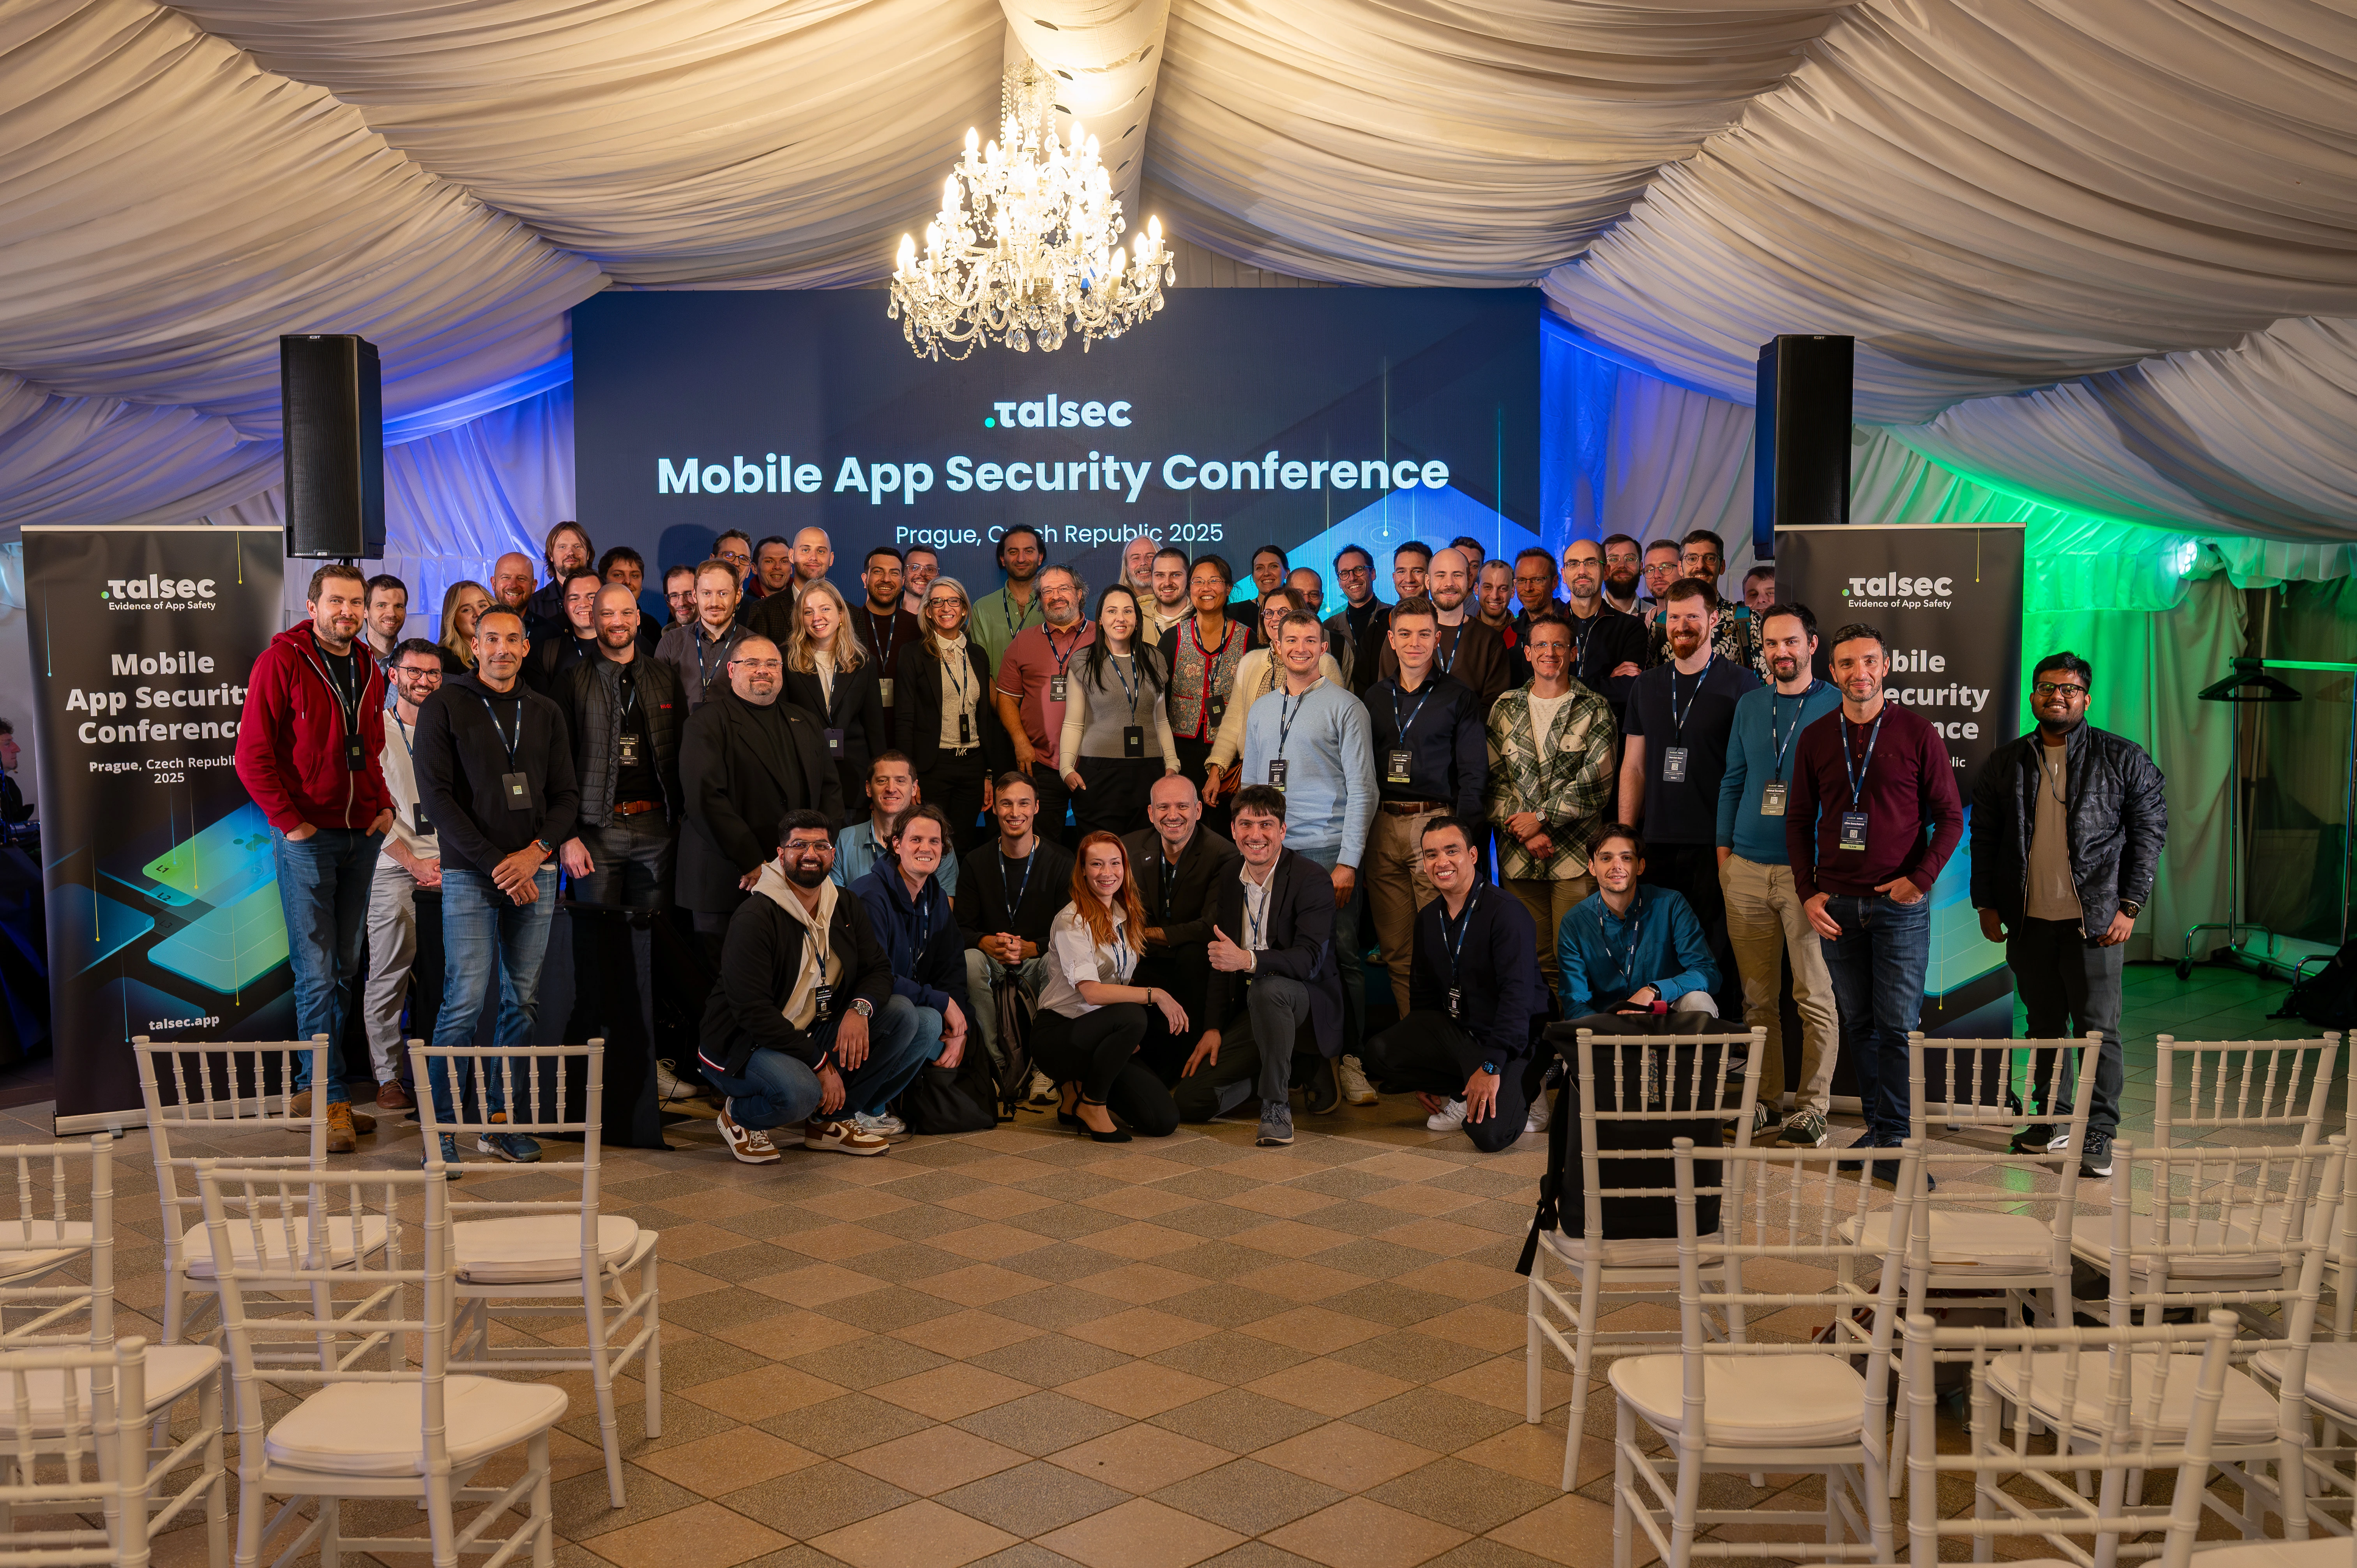
L’équipe Haxoris à la Talsec AppSec Conf de Prague : une intervention sur le Red Team et un atelier pratique de rétro-ingénierie d’applications Android.
Une attaque contrôlée de vos propres systèmes, menée sur mandat écrit, dans un périmètre défini. Définition, approches en boîte noire, grise et blanche, déroulement, contenu du rapport et différence avec un audit de vulnérabilités.
Votre agent conversationnel est-il réellement sûr ? Une seule phrase bien formulée suffit souvent à faire oublier au modèle ses propres règles. Cet article détaille les classes d’attaques qui comptent — prompt injection, jailbreak, fuites via RAG, droits excessifs des agents — explique pourquoi un pare-feu applicatif ne les arrête pas, et décrit ce qu’un test d’intrusion spécialisé examine concrètement.
Huit semaines, sans contrainte de périmètre : une campagne de phishing qui rapporte 260 identifiants valides, un implant réseau posé sur place, et l’administrateur du domaine obtenu par une autorité de certification mal configurée. Aucune défense n’a déclenché d’alerte.
Un audit vérifie que vos mesures existent sur le papier. Un test d’intrusion vérifie qu’elles tiennent en conditions réelles. Ce que votre auditeur attend comme preuve technique, et comment le lui fournir avant la date de l’audit.
Notre recherche a mesuré ce que des LLM apportent à la détection de vulnérabilités et à l’analyse de journaux de sécurité. Le gain de temps est réel, les faux positifs et le coût aussi. Et une question reste entière en France : où partent vos données.
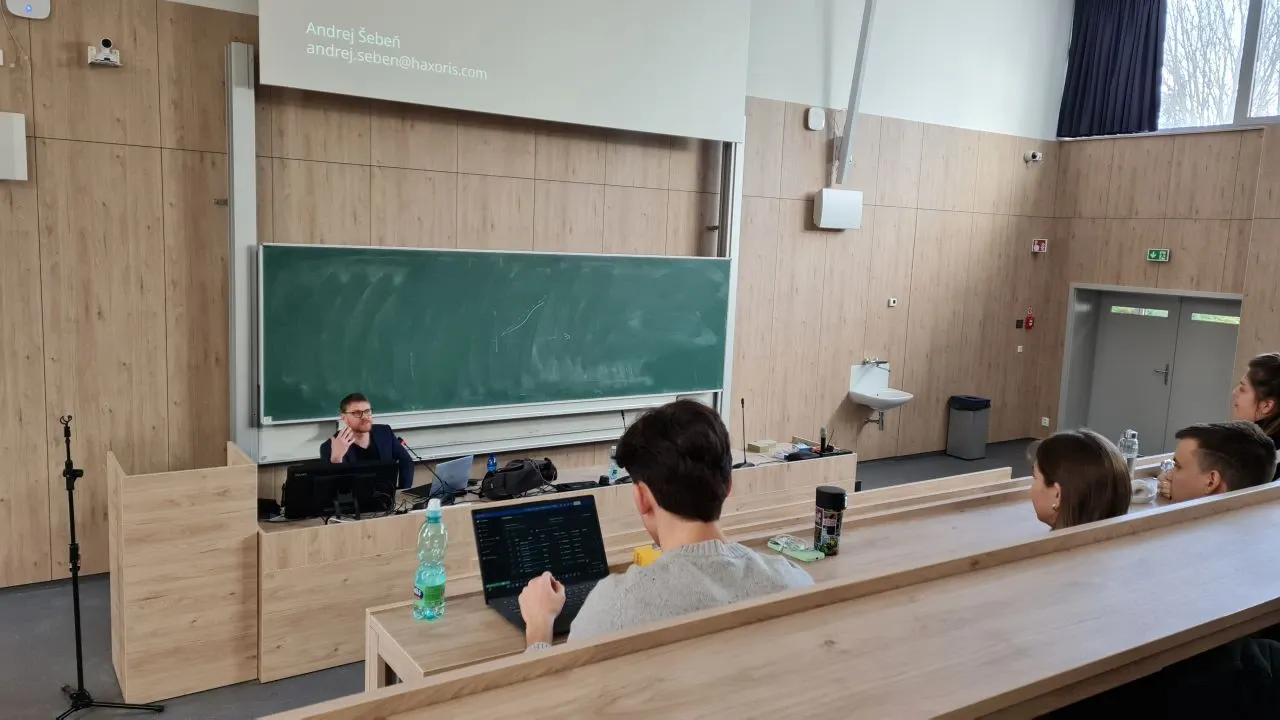
Vulnérabilités web en PHP, méthodologie OWASP et démonstration d’injection SQL en direct : retour sur une intervention devant les étudiants de la FEI STU à Bratislava.
CVE marquantes, sécurité bancaire et coulisses des tests d’intrusion : Andrej Šebeň était l’invité de Buzzworld, un podcast slovaque, sur un ton volontairement léger.
Ce qui sépare un test d’intrusion d’une infraction : le mandat écrit, le périmètre contractuel et la divulgation responsable. Andrej Šebeň, invité d’un podcast slovaque.