Umetna inteligenca v kibernetski obrambi: AI v službi varnosti
V prejšnjih člankih smo pisali o tem, kako lahko napadalci umetno inteligenco (AI) uporabijo za phishing, deepfake prevare, OSINT (zbiranje podatkov iz javnih virov) in odkrivanje ranljivosti. Napačno bi bilo, če bi v njej videli samo grožnjo.
Kibernetska obramba z AI je enako pomembna kot napadi z AI. AI je orodje. V rokah branilcev lahko izboljša kibernetsko varnost: pomaga zaznavati sumljiva sporočila, analizirati velike količine podatkov, pospešiti odziv na incidente in razbremeniti varnostne ekipe.
Pogled z napadalčeve strani predstavljata članka Umetna inteligenca kot napadalec in Mythos, Aardvark in odkrivanje ranljivosti z AI.
Socialni inženiring obravnavajo praktični vodniki Kaj je AI phishing in kako ga prepoznati, Deepfake prevare in vishing (lažni telefonski klici) ter OSINT in AI.
Zakaj varnostne ekipe potrebujejo pomoč
Sodobna podjetja ustvarjajo ogromne količine digitalnih signalov: e-poštna sporočila, prijave, dogodke v oblaku, omrežni promet, podatke iz aplikacij in končnih naprav, dostope uporabnikov, poskuse prijave in opozorila varnostnih orodij.
Že manjše podjetje lahko ustvari na tisoče dogodkov na dan. Večje organizacije jih imajo lahko na milijone. Človek vsega ne more pregledati ročno. Prav tu pomaga AI v kibernetski varnosti: v podatkih najde vzorce, anomalije in povezave, ki bi sicer ostali skriti.
AI za zaznavanje phishinga
Phishing (spletno ribarjenje) je eno od področij, kjer AI v obrambi pomaga zelo praktično. Sodoben phishing filter ne išče le znanih zlonamernih povezav. Analizira lahko jezik sporočila, ugled pošiljatelja, podobnost domene, vrsto priponke, vedenje povezave in druge signale.
Zaznavanje phishinga z AI lahko označi sporočilo, ki ne vsebuje znanega virusa, a je vseeno sumljivo: ustvarja časovni pritisk, zahteva prijavne podatke, uporablja nenavadno povezavo ali se izdaja za interno komunikacijo.
Noben filter ne ujame vsega. Najučinkovitejša obramba združuje tehnologijo in usposobljene ljudi. Filter zmanjša število napadov. Kar pride skozi, morajo še vedno prepoznati ljudje.
AI za varnostno spremljanje
Varnostno spremljanje pomeni stalno opazovanje dogajanja v sistemih. AI pri tem pomaga zaznati nenavadno vedenje in podpira zaznavanje groženj.
Nekaj primerov:
- Uporabnik se prijavi iz države, iz katere se še nikoli ni prijavil.
- Račun začne prenašati nenavadno veliko podatkov.
- Zaposleni poskuša dostopati do sistemov, ki jih običajno ne uporablja.
- Naprava komunicira s sumljivo domeno.
- Ponoči se zvrsti veliko neuspešnih prijav.
- Skrbniški račun izvaja nenavadne spremembe.
En sam dogodek še ne pomeni nujno incidenta. AI pa lahko poveže več signalov in pokaže, da se nekaj ne ujema. V praksi je to pogosto povezano s sistemi SIEM in EDR ter z varnostnimi orodji za oblak.
AI pri odzivu na incidente
Ko pride do incidenta, šteje čas. Varnostna ekipa mora razumeti, kaj se je zgodilo, koga zadeva, kateri sistemi so vpleteni in kako ukrepati.
AI lahko povzame dogodke, predlaga naslednje korake, razvrsti prednostne naloge in pripravi kratek pregled za tiste, ki odločajo. Pri odzivu na incidente analitikom prihrani čas pri pregledovanju dnevniških zapisov in opozoril.
AI lahko na primer pripravi tak povzetek: »Uporabniški račun je bil zlorabljen. Najprej je bila zaznana prijava z nenavadne lokacije, nato je bilo ustvarjeno pravilo za posredovanje pošte, sledil pa je poskus dostopa do dokumentov v skupni rabi.«
To prihrani čas. Rezultat pa mora še vedno preveriti človek.
AI pri iskanju ranljivosti
AI lahko pomaga tudi razvijalcem. Pregleda kodo, opozori na tvegane vzorce, predlaga varnejšo izvedbo in težavo razloži v preprostejšem jeziku.
To je pomembno, ker varnostnih strokovnjakov primanjkuje. Razvijalci delajo pod pritiskom, varnost pa se jim lahko zdi ovira. Če AI pomaga napako najti že med pisanjem kode, je to ceneje in hitreje kot popravljanje po incidentu.
AI pa ni izgovor za šibek proces. Pregled kode, testiranje, varnostna pravila in jasna odgovornost ostajajo pomembni.
AI pri izobraževanju zaposlenih
Dobro izobraževanje zaposlenih o kibernetski varnosti ne sme biti dolgočasna predstavitev enkrat na leto. AI pomaga pripraviti realistične, a varne scenarije za vajo.
Podjetje lahko pripravi simulirana phishing sporočila glede na delovno mesto: drugačne primere za finance, prodajo in kadrovsko službo. Zaposleni se učijo na primerih, ki so podobni njihovemu resničnemu delu.
Kje so meje AI
AI ni nezmotljiva. Lahko spregleda kontekst, običajno dejavnost označi za incident ali podceni resnično tveganje.
Glavna tveganja pri uporabi AI v obrambi so:
- slepo zaupanje priporočilom
- slabo nastavljena orodja
- pomanjkanje človeškega nadzora
- uhajanje občutljivih podatkov v neprimerna orodja AI
- lažno pozitivni rezultati
- nejasna odgovornost
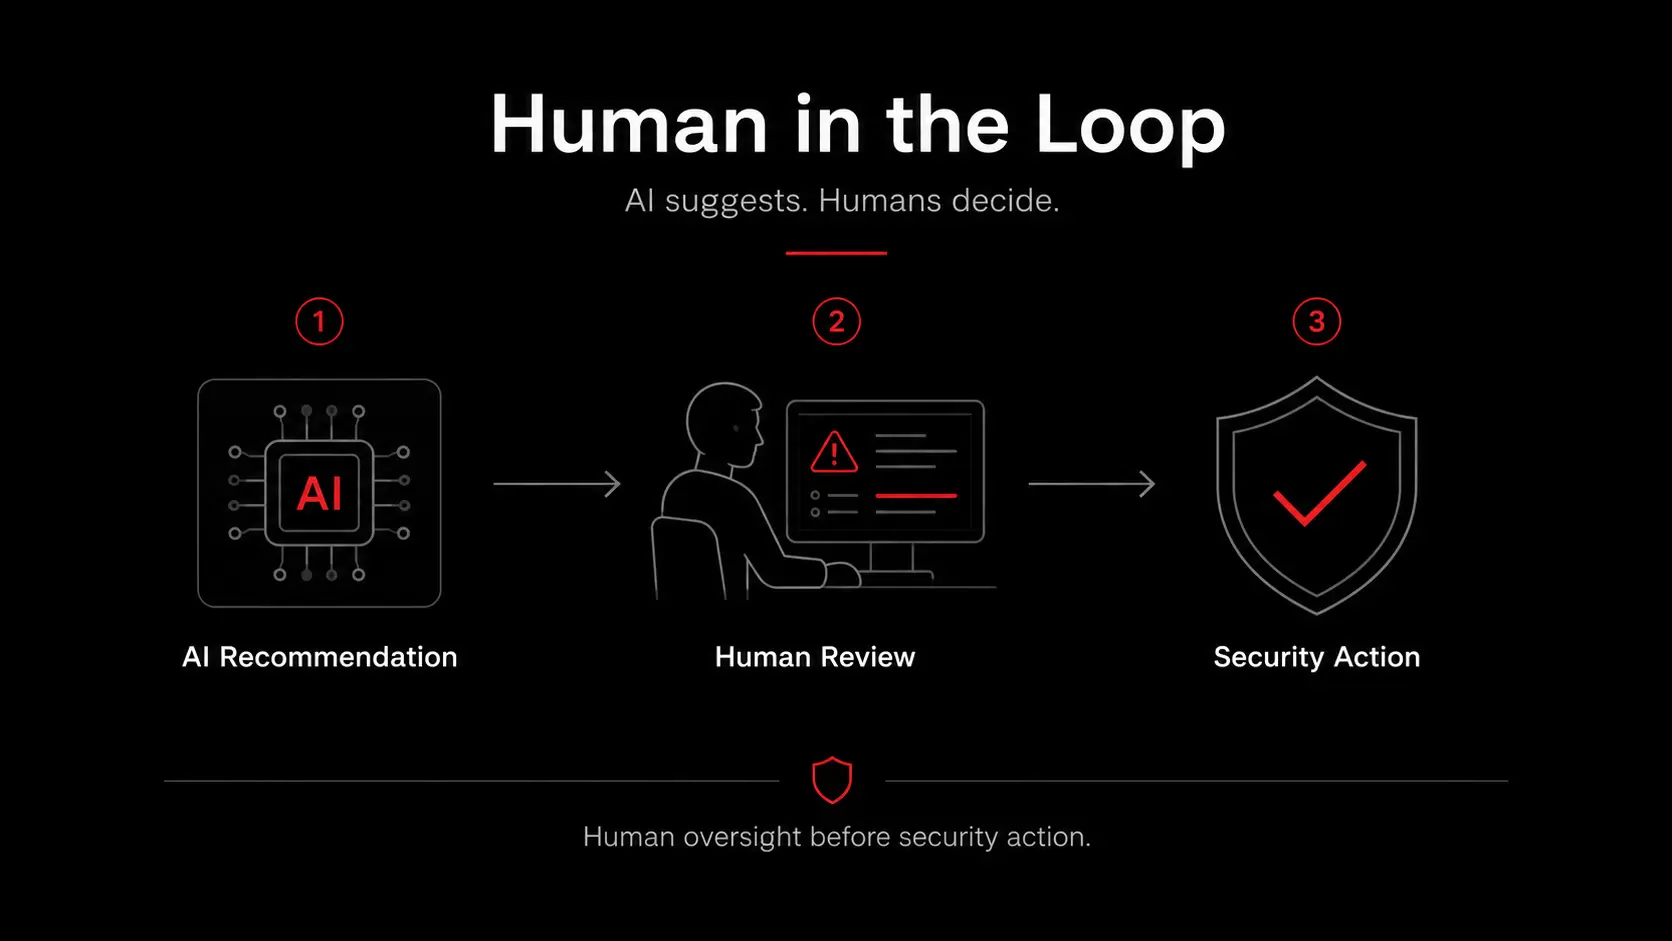
Pravilo je preprosto: AI predlaga in pomaga, odloča človek.
Kaj naj podjetja uvedejo
1. Določite, kateri podatki smejo v orodja AI.
Občutljivi podatki ne sodijo v naključna javna orodja.
2. Postavite pravila za uporabo AI.
Zaposleni morajo vedeti, kaj je dovoljeno in kaj ne.
3. Uporabljajte AI tam, kjer zmanjšuje tveganje.
Na primer za phishing filtre, spremljanje, povzetke incidentov, pregled kode in avtomatizacijo varnostno-operativnega centra (SOC).
4. Ohranite človeški nadzor.
Zlasti pri incidentih, blokiranju računov in odločitvah, ki vplivajo na poslovanje.
5. Merite rezultate.
Preverite, ali AI zmanjšuje število incidentov ali le ustvarja več opozoril.
6. AI povežite s klasičnimi ukrepi.
Večfaktorska avtentikacija (MFA), varnostne kopije, posodobitve, načelo najmanjših pravic in ničelno zaupanje (zero trust) ostajajo temelj.
AI ne nadomesti varnostne kulture
Lahko imate odlična orodja, a če zaposleni ne znajo prijaviti sumljivega e-poštnega sporočila, če se plačila odobravajo kaotično in če računi niso zaščiteni z MFA, vas AI ne bo rešila.
Kibernetska varnost je kombinacija ljudi, procesov in tehnologije. AI sodi k tehnologiji, vendar mora biti povezana s procesi, ljudje pa jo morajo razumeti.
AI ni avtopilot brez voznika
Največja napaka je prepričanje, da bo AI vse rešila sama. Varnost potrebuje kontekst: kateri sistemi so kritični, kdo ima dostop, kakšno vedenje je običajno in kaj je izjema.
Zato je pomembno načelo human-in-the-loop, pri katerem človek ostaja del odločanja. AI priporoči, opozori, razvrsti ali pojasni. Človek potrdi, zavrne ali doda kontekst.
Sklep
Umetna inteligenca bo imela v obrambi vse večjo vlogo. Pomagala bo filtrirati phishing, zaznavati anomalije, analizirati incidente, iskati ranljivosti in izobraževati ljudi.
Ni pa čudežen ščit. Je ojačevalnik. Če imate dobre varnostne procese, jih AI lahko pospeši in izboljša. Če imate kaos, AI pospeši kaos.
Najbolj smiseln pristop je preprost: uporabljajte AI, vendar ne dovolite, da odloča sama. Zaupajte ji kot pomočnici, ne kot avtopilotu.
