Umetna inteligenca kot napadalec: phishing, deepfake in nove kibernetske grožnje
Umetna inteligenca (AI) je danes povsod. Pomaga pri pisanju, analizi podatkov, prevajanju, programiranju in odgovarjanju strankam ter pospešuje vsakdanje delo. Vsaka zmogljiva tehnologija pa ima tudi drugo plat. Ista orodja, ki pomagajo običajnim uporabnikom in podjetjem, lahko pomagajo tudi napadalcem.
To je posebej očitno tam, kjer se srečata AI in kibernetska varnost. Napadalec ni več nujno genij, ki po cele dneve ročno išče napake v sistemih. Zelo pogosto zadošča nekaj preprostejšega: prepričati človeka, da klikne na povezavo, vnese geslo, plača račun, odpre priponko ali posreduje enkratno kodo.
Zato phishing (spletno ribarjenje) ostaja ena najlažjih poti do denarja, uporabniških računov, podatkov ali sistemov podjetja. Z AI postane prepričljivejši, lažje ga je izvajati množično in težje ga je prepoznati.
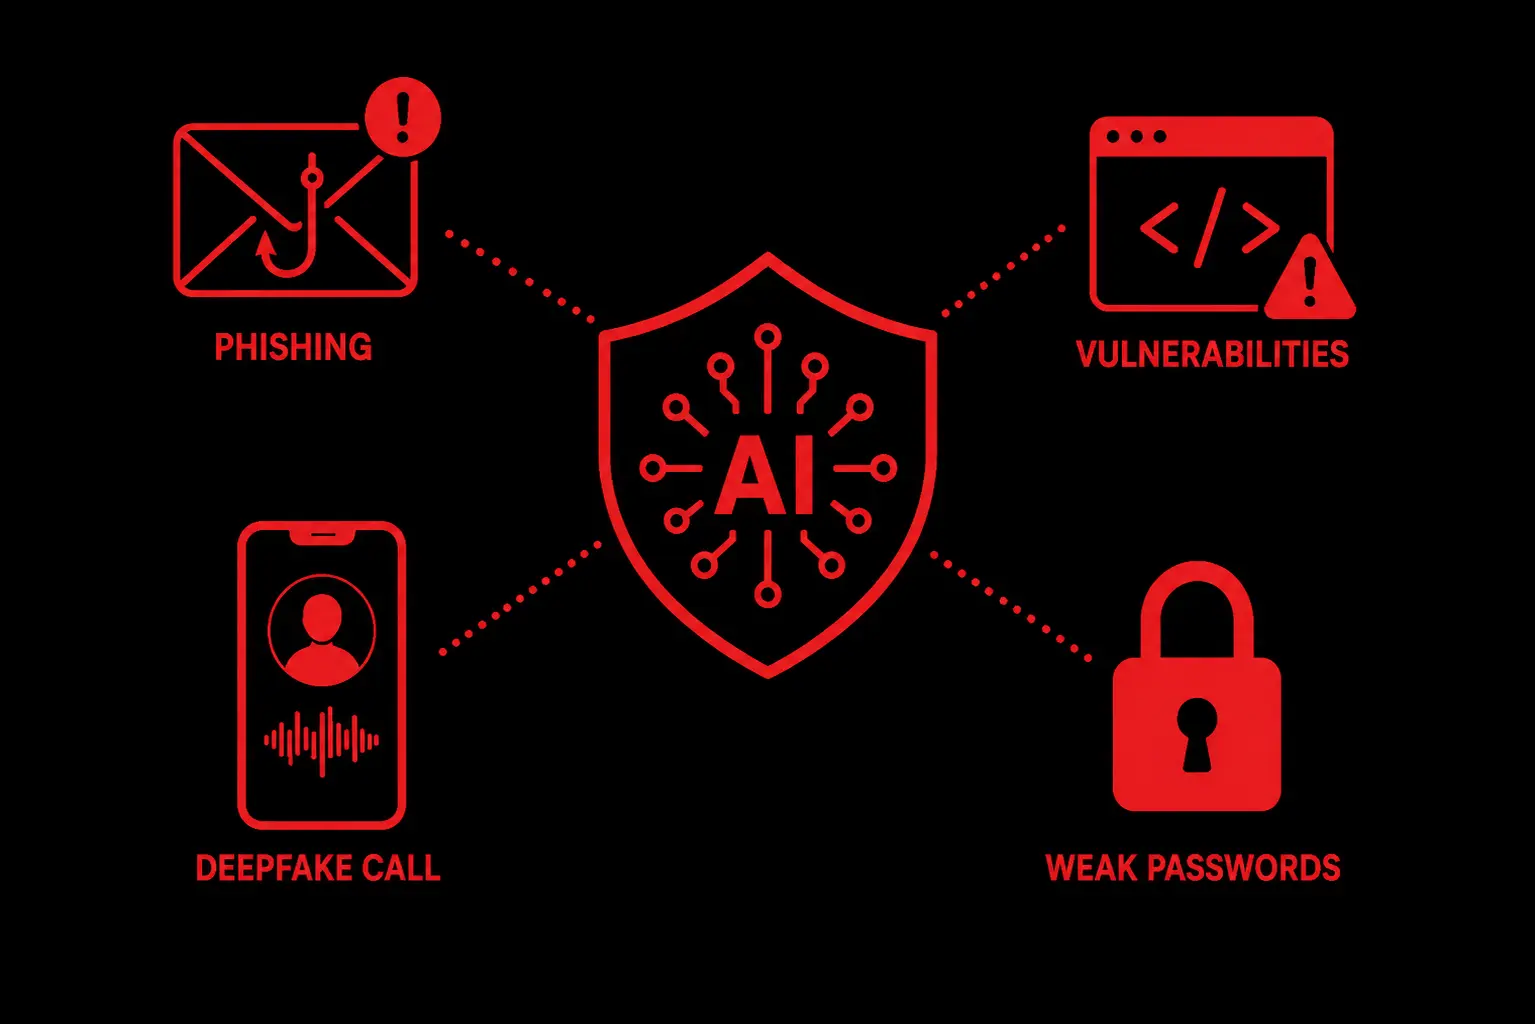
Ta članek je izhodišče naše serije o AI in kibernetskih grožnjah. V ločenih vodnikih podrobneje obravnavamo AI phishing, deepfake prevare in vishing (lažne telefonske klice), OSINT in AI, Mythos, Aardvark in odkrivanje ranljivosti z AI, AI v kibernetski obrambi ter zaščito otrok na spletu.
Zakaj je phishing še vedno tako učinkovit
Phishing deluje, ker v prvi vrsti ne napada tehnologije. Napada ljudi.
Napadalcu ni treba prebiti požarnega zidu, če lahko zaposlenega prepriča, da mu sam izroči prijavne podatke. Ni mu treba iskati zapletene ranljivosti v programski opremi, če nekdo odpre zlonamerno priponko. Ni mu treba vdreti v banko, če lahko človeka prestraši, da mu bodo blokirali račun.
Phishing izkorišča čustva: strah, radovednost, stres, časovni pritisk in zaupanje v avtoriteto. Značilna sporočila so videti takole:
- »Paketa ni bilo mogoče dostaviti. Kliknite na povezavo.«
- »Vaš račun bo v 24 urah blokiran.«
- »Prosimo, nujno poravnajte priloženi račun.«
- »Potrebujem vašo potrditveno kodo, rešujemo incident.«
- »Pošiljam dokument za današnji sestanek.«
V preteklosti je bilo phishing pogosto lažje prepoznati – po slabi slovnici, nenavadnih prevodih ali neprofesionalnem videzu. Na to se ni več mogoče zanesti. AI piše v naravni slovenščini, angleščini, nemščini in številnih drugih jezikih. Prilagodi se tonu podjetja in ustvari e-poštno sporočilo, ki je videti kot običajna poslovna komunikacija.
Praktičen kontrolni seznam za prepoznavanje phishinga najdete v vodniku Kaj je AI phishing in kako ga prepoznati.
Kako AI krepi socialni inženiring
Socialni inženiring pomeni, da napadalec ne manipulira s sistemom, temveč s človekom. Cilj je pridobiti zaupanje in žrtev spraviti v položaj, v katerem ukrepa hitro in brez preverjanja.
AI ta postopek olajša na tri glavne načine.
Prvič, izboljša jezik. Napadalec lahko sporočilo napiše v slovenščini, angleščini ali nemščini, ne da bi jezik obvladal. Besedilo lahko zveni uradno, prijateljsko, tehnično ali kot sporočilo vodstva – odvisno od tarče.
Drugič, izboljša personalizacijo. Napadalec lahko pregleda LinkedIn, spletna mesta podjetij, sporočila za javnost, zaposlitvene oglase, komentarje na družbenih omrežjih in javne dokumente. AI nato te drobce poveže v konkretno zgodbo. Na primer: »Živjo, Peter, videl sem, da z ekipo pripravljate nov logistični projekt. Pošiljam posodobljen osnutek pogodbe.«
Tretjič, poveča obseg. Priprava več sto personaliziranih phishing sporočil je bila nekoč zamudna. Danes je lahko vprašanje minut. Napadalci hitro pripravijo kampanje za različna podjetja, oddelke, jezike in delovna mesta.
Rezultat je manj naključne neželene pošte in več prepričljivih sporočil, ki se zlijejo z vsakdanjim delom.
Deepfake in lažni telefonski klici
Naslednje veliko tveganje so deepfake prevare. Deepfake (globoki ponaredek) je umetno ustvarjena ali spremenjena zvočna, video ali slikovna vsebina, ki naj bi prikazovala resnično osebo. V praksi to pomeni, da ne moremo več samodejno verjeti, da je človek, ki ga slišimo ali vidimo na zaslonu, res tisti, za kogar se izdaja.
Največje tveganje so danes glasovne prevare, pogosto imenovane vishing. Napadalec lahko posnema glas direktorja, sodelavca, družinskega člana ali stranke. Sodobnim orodjem lahko za prepričljiv lažni glas zadošča že kratek vzorec glasu iz videoposnetka, podkasta, spletnega sestanka ali z družbenih omrežij.
Predstavljajte si tak primer: finančni oddelek prejme klic. Glas zveni kot direktorjev. Klicatelj pravi, da je na poti, da podrobnosti ne more pojasniti in da je treba takoj plačati račun. Ali pa kadrovska služba prejme sporočilo »zaposlenega«, ki prosi za spremembo bančnega računa za izplačilo plače. Ali pa enega od staršev pokliče »otrok«, ki trdi, da je v težavah in nujno potrebuje denar.
To ni znanstvena fantastika. Tako AI prevare seli iz besedilnih sporočil v manipulacijo z glasom in videom.
Korake za preverjanje in opozorilne znake lažnih klicev opisuje poseben vodnik Deepfake prevare in vishing.
OSINT: napadalci uporabljajo podatke, ki jih objavimo sami
OSINT pomeni zbiranje podatkov iz javno dostopnih virov. Sliši se tehnično, v praksi pa gre za stvari, ki jih vidimo vsak dan: profile na LinkedInu, spletna mesta podjetij, fotografije s konferenc, sezname zaposlenih, zaposlitvene oglase, javne registre, družbena omrežja in komentarje pod objavami.
Za napadalca so ti podatki dragoceni. Z njimi lahko ugotovi, kdo je direktor, kdo dela v financah, kdo skrbi za IT, kdo so dobavitelji, katere tehnologije so omenjene v zaposlitvenih oglasih in celo kdaj kdo potuje ali je na konferenci.
AI te koščke poveže v prepričljivo pretvezo. To ni več splošno sporočilo z nagovorom »spoštovana stranka«. To je sporočilo, ki pozna ime, kontekst, projekt, delovno mesto in jezik podjetja.
Zato se kibernetska varnost ne začne šele pri protivirusnem programu. Začne se že pri tem, kaj o sebi in svojem podjetju javno objavljamo.
Praktično plat te teme obravnava članek OSINT in AI: kako napadalci uporabljajo javne podatke.
Avtonomno odkrivanje ranljivosti: Aardvark, Mythos in nova resničnost
AI spreminja tudi bolj tehnično plat kibernetske varnosti. Novi modeli znajo brati kodo, prepoznati sumljive vzorce, preveriti napake in predlagati popravke. Za branilce, razvijalce in varnostne ekipe je to velika prednost.
Eden od primerov je Aardvark, predstavljen kot agentni varnostni raziskovalec (agentic security researcher) in pozneje povezan s Codex Security. Njegova naloga je analizirati izvorno kodo, poiskati ranljivosti v programski opremi, jih potrditi in predlagati popravke.
Drugi primer je Mythos Preview, ki je pokazal veliko zmogljivost pri odkrivanju in potrjevanju ranljivosti. Za branilce je to dobra novica, saj podobna orodja pomagajo najti napake, še preden jih kdo izkoristi. Hkrati je to opozorilo: če AI lahko pomaga obrambi, bodo podobne zmogljivosti želeli zlorabiti tudi napadalci.
Večini ljudi ni treba razumeti, kako delujejo exploiti, jedra operacijskih sistemov ali napake v pomnilniku. Zadošča ključno načelo: čas med odkritjem šibke točke in njeno izrabo se krajša. Podjetja posodobitev, varnostnih pregledov in spremljanja sistemov ne morejo odlagati na »pozneje«.
Tehnično nadaljevanje te teme je članek Mythos, Aardvark in odkrivanje ranljivosti z AI.
AI v obrambi: dober sluga, slab gospodar
Umetna inteligenca ni le grožnja. Je tudi močno obrambno orodje. Pomaga filtrirati phishing, zaznavati sumljivo vedenje, povzemati incidente, analizirati dnevniške zapise in pregledovati konfiguracije, varnostnim ekipam pa omogoča hitrejši odziv.
Težava ni AI sama. Težava je slepo zaupanje.
AI lahko pomaga, ne sme pa biti edina, ki odloča. Varnost še vedno potrebuje človeški nadzor, jasna pravila, preverjanje, večfaktorsko avtentikacijo (MFA), varnostne kopije, posodobitve in zdravo mero nezaupljivosti.
Obrambni vidik posebej predstavljamo v članku Umetna inteligenca v kibernetski obrambi.
Kako se zaščititi v praksi
Najučinkovitejša zaščita ni ena sama čudežna aplikacija. Je kombinacija preprostih navad in tehničnih ukrepov.
Začnite s temi koraki:
- Nujne zahteve preverite po drugem kanalu. Če vas kdo prosi, da hitro plačate račun, ga pokličite na številko, ki jo poznate, ne na številko iz sumljivega sporočila.
- Uporabljajte večfaktorsko avtentikacijo. Namesto kode v SMS-sporočilu raje izberite aplikacijo za avtentikacijo ali varnostni ključ.
- Ne klikajte na povezave v sporočilih brez premisleka. Raje se prijavite neposredno na uradnem spletnem mestu.
- Zaposlene izobražujte redno, ne enkrat na leto. AI phishing se hitro spreminja, zato mora biti izobraževanje praktično.
- Določite jasna interna pravila za plačila, spremembe bančnih računov in ravnanje z občutljivimi podatki. Nobena nujna zahteva ne sme obiti kontrole.
- Posodabljajte sisteme in aplikacije. Ker orodja AI vse bolje odkrivajo ranljivosti, je hitro nameščanje popravkov vse pomembnejše.
- Pazite, kaj objavljate. Manj javnih podrobnosti pomeni manj streliva za napadalce.
Sklep: AI ni spremenila cilja, spremenila je kakovost napadov
Cilj napadalcev ostaja enak: denar, podatki, dostop in zaupanje. Spremenila so se orodja. Phishing je prepričljivejši, deepfake klici zvenijo bolj resnično, OSINT je hitrejši, odkrivanje ranljivosti pa vse bolj avtomatizirano.
Dobra novica je, da obramba ni nujno zapletena. Večino napadov močno otežijo zdrava pamet, preverjanje, MFA, izobraževanje, posodobitve in jasna notranja pravila.
Kibernetska varnost danes ni le stvar IT. Je stvar zaupanja. V dobi umetne inteligence je eno pravilo pomembnejše kot kdaj koli: zaupajte, a preverite.
