OSINT in AI: kako napadalci uporabljajo javne podatke
Ko ljudje slišijo za kibernetski napad, si pogosto predstavljajo nekoga, ki razbija gesla in napada strežnike. Resničnost je velikokrat preprostejša. Napadalec najprej preveri, kaj podjetje in njegovi ljudje razkrivajo javno.
Temu pravimo OSINT (zbiranje podatkov iz javnih virov); kratica izhaja iz angleškega izraza open-source intelligence. Ne gre za ukradene podatke. Gre za javne podatke, ki so dostopni na internetu.
OSINT z umetno inteligenco (AI) je pomemben, ker je OSINT podlaga za phishing (spletno ribarjenje), vishing (lažne telefonske klice), deepfake prevare in socialni inženiring. AI postopek pospeši: raztresene javne podrobnosti pomaga spremeniti v prepričljivo sporočilo, scenarij klica ali lažen poslovni kontekst.
Širše ozadje pojasnjujemo v člankih o umetni inteligenci kot napadalcu, o tem, kaj je AI phishing, in o tem, kako prepoznati deepfake prevare z lažnim glasom.
Kaj vse so javni podatki?
Marsikdo pravi: »Saj ne objavljam ničesar občutljivega.« A napadalci ne iščejo vedno ene velike skrivnosti. Iščejo majhne koščke sestavljanke.
Med javne podatke lahko sodijo:
- imena zaposlenih
- nazivi delovnih mest
- organizacijska struktura
- oblika e-poštnih naslovov
- telefonske številke
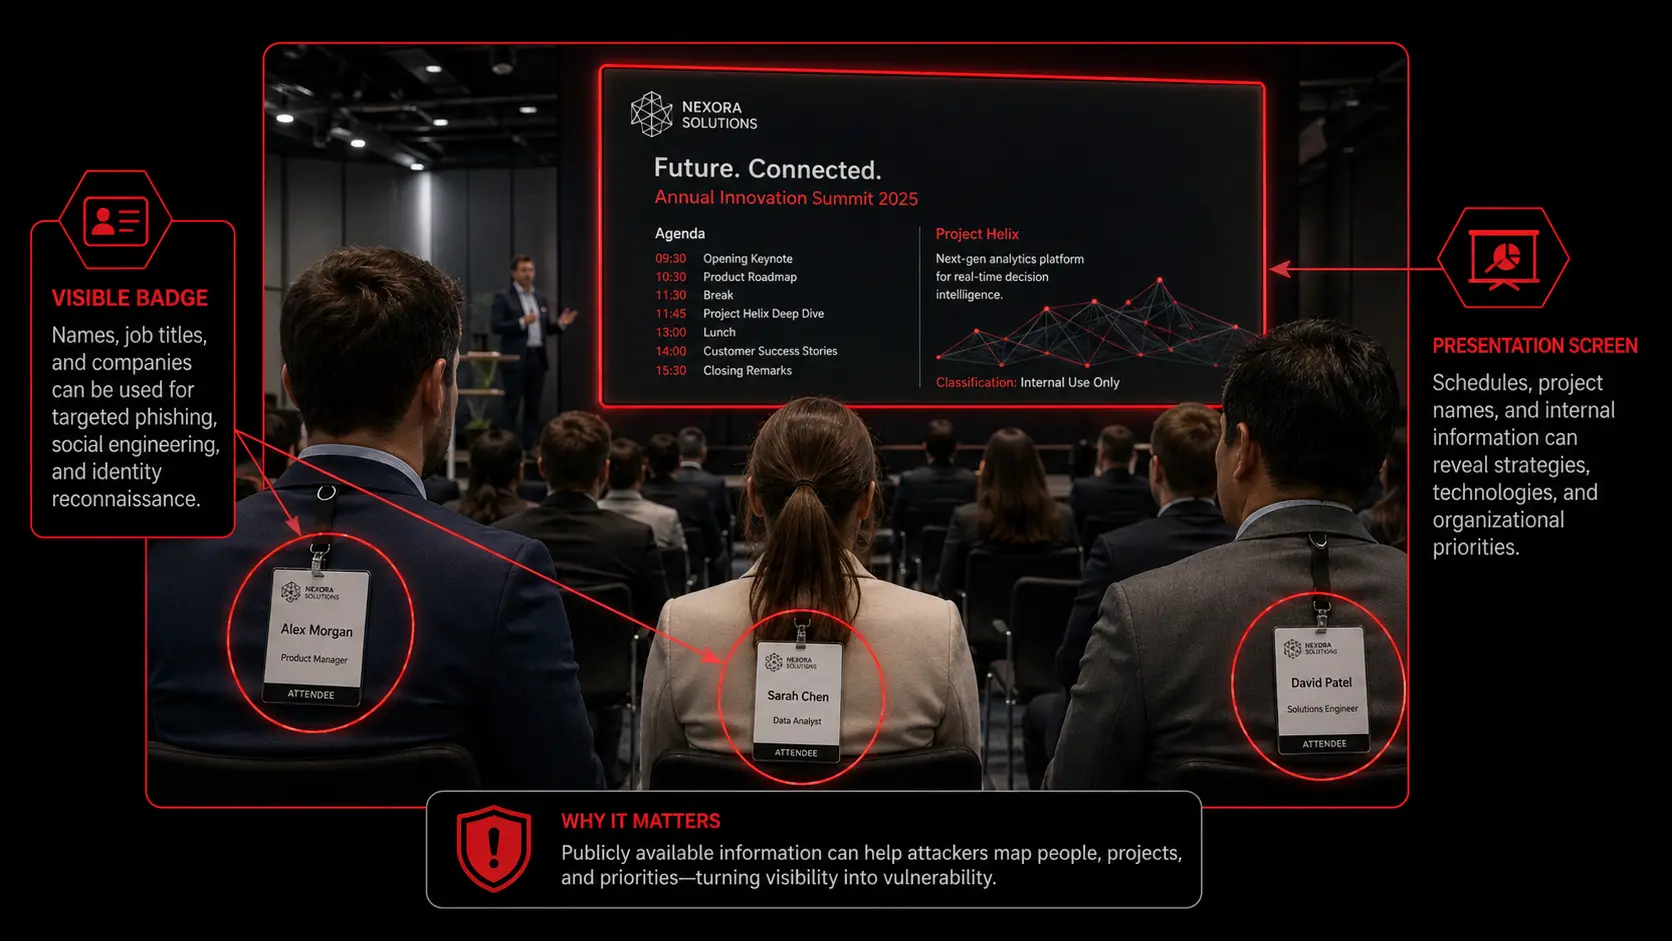
- fotografije iz pisarn, s konferenc in z dogodkov
- zaposlitveni oglasi in tehnologije, ki jih podjetje uporablja
- seznami strank, dobavitelji in sporočila za javnost
- komentarji na LinkedInu in javne objave zaposlenih
- dokumenti, predstavitve in podatki iz poslovnega registra
Vsak zase so ti podatki lahko videti neškodljivi. Skupaj pa dajo natančno sliko podjetja, njegovih ljudi, projektov in notranjih prioritet. Zato je digitalni odtis varnostna tema, ne le marketinško vprašanje.
Kako napadalec sestavi zgodbo
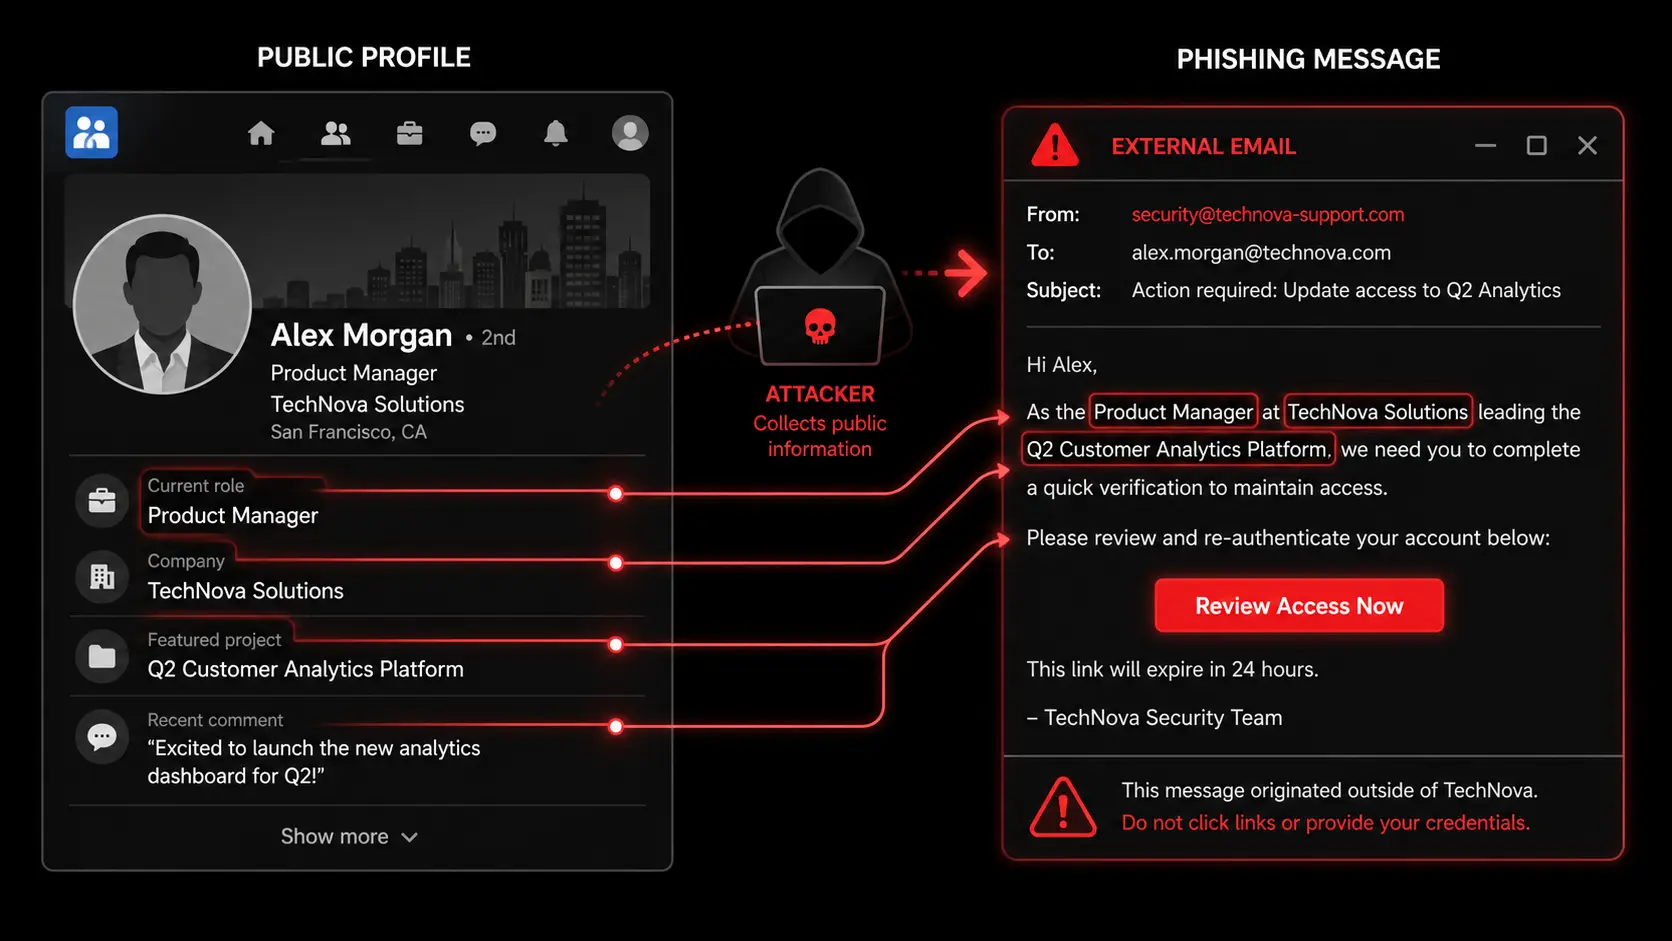
Predstavljajte si preprost scenarij. Podjetje na LinkedInu objavi, da je pridobilo nov projekt. Zaposleni objavo komentirajo. Eden od njih ima v profilu navedeno delovno mesto »vodja projektov«. Na spletnem mestu podjetja so kontaktni podatki. Zaposlitveni oglas omenja točno določen sistem CRM. Na fotografiji iz pisarne se vidi ime dobavitelja.
Napadalec ima nenadoma dovolj podatkov, da napiše prepričljivo sporočilo:
»Živjo, Martin, pošiljam posodobljen izvoz iz CRM-ja za novo logistično stranko. Prosim, preglej ga še danes, jutri imamo rok.«
Takšno sporočilo je precej nevarnejše od splošnega phishinga. Vsebuje ime, projekt, orodje in delovni kontekst. Prejemnik ima občutek, da je sporočilo smiselno.
Kje AI spremeni napad
AI napadalcem pomaga hitro obdelati veliko podrobnosti in jih spremeniti v verodostojno besedilo. Napadalec lahko javne podatke vnese v orodje AI in zahteva e-poštno sporočilo za finančni oddelek, personalizirano sporočilo na LinkedInu, scenarij telefonskega klica ali lažno komunikacijo dobavitelja.
AI zna prilagoditi tudi ton. Sporočilo lahko zveni uradno, prijateljsko, jedrnato, vodstveno ali tehnično. Napisano je lahko brez očitnih slovničnih napak in vsebuje ravno toliko podrobnosti, da deluje resnično.
Zato slovnične napake niso več zanesljiv opozorilni znak. Sodoben AI phishing je lahko napisan bolje kot običajno službeno e-poštno sporočilo.
Kaj je pretexting?
Pretexting (ustvarjanje lažne pretveze) pomeni, da napadalec ustvari lažno zgodbo, s katero žrtev prepriča, da nekaj stori. Izmisli si razlog in odigra vlogo.
Predstavlja se lahko kot:
- nov dobavitelj
- stranka
- sodelavec iz drugega oddelka
- podpora IT
- kurir
- revizor
- kandidat za delovno mesto
- vodja ali bančni uslužbenec
Dobra pretveza ni dramatična. Je vsakdanja. Zlije se z delovnim dnem. Prav zato deluje.
Primeri napadov z OSINT
Phishing prek LinkedIna
Napadalec si na LinkedInu izbere zaposlenega. Pregleda njegovo delovno mesto, komentarje, sodelavce in interese. Nato mu pošlje sporočilo kot kadrovik, poslovni partner ali udeleženec konference.
Cilj je lahko, da tarčo usmeri na lažno prijavno stran, ji pošlje zlonamerno datoteko ali si pridobi zaupanje za naslednji korak.
Prevara z računom dobavitelja
Napadalec ugotovi, kdo v podjetju skrbi za finance in s katerimi dobavitelji podjetje sodeluje. Nato pošlje sporočilo, ki je videti kot dobaviteljeva prošnja za spremembo bančnega računa. Brez preverjanja lahko denar konča na napadalčevem računu.
Lažna tehnična podpora
Zaposlitveni oglasi pogosto razkrijejo, katere sisteme podjetje uporablja. Napadalec pokliče zaposlenega in se predstavi kot podpora za to orodje: »Dober dan, kličem zaradi vašega sistema CRM. Danes poteka migracija, zato moram preveriti vaš dostop.«
Priprava deepfake posnetka
Javni videoposnetki in podkasti lahko vsebujejo vzorce glasu vodstvenih delavcev. Napadalec jih lahko zlorabi pri glasovni prevari. Čim več je javne vsebine, tem lažja je priprava.
Kako zmanjšati digitalni odtis podjetja, ne da bi izginili z interneta
Cilj ni, da prenehate komunicirati. Podjetja potrebujejo marketing, prodajo, LinkedIn, spletna mesta in zaupanje. Cilj je, da objavljate premišljeno.
Za posameznike
- Ne objavljajte preveč podrobnosti o internih postopkih.
- Razmislite, ali mora biti v profilu res navedeno vsako delovno orodje.
- Bodite previdni pri sporočilih neznanih ljudi.
- Ne klikajte povezav v sporočilih na LinkedInu, dokler jih ne preverite.
- Pazite na fotografije, na katerih se vidijo zasloni, izkaznice, table ali interni dokumenti.
- Službenih dokumentov ne pošiljajte prek zasebnih računov.
Za podjetja
- Preglejte, kaj objavljate na svojem spletnem mestu.
- Preglejte zaposlitvene oglase in odstranite nepotrebne tehnične podrobnosti.
- Določite pravila za javno objavljanje fotografij iz pisarne.
- Zaposlene izobražujte o metodi OSINT in socialnem inženiringu.
- Uvedite postopke preverjanja plačil in sprememb računov.
- Spremljajte sumljive domene, podobne domeni vašega podjetja.
- Poenostavite prijavo sumljivih sporočil. Poskuse prevare lahko prijavite tudi nacionalnemu odzivnemu centru za kibernetsko varnost SI-CERT (cert.si).
Zakaj je LinkedIn dvorezen meč
LinkedIn je koristno orodje. Pomaga graditi blagovno znamko, prodajati, iskati kadre in deliti strokovno znanje. Hkrati je odličen vir informacij za napadalce.
To ne pomeni, da ga morate nehati uporabljati. Pomeni, da je dobro premisliti, kaj delite. Objava »naša finančna ekipa z zunanjim izvajalcem pripravlja veliko revizijo« je lahko za marketing neškodljiva, za napadalca pa koristna.
Vodilo je preprosto: delite dosežke, ne internih podrobnosti.
Praktični kontrolni seznam za marketing in kadrovsko službo
Marketing in kadrovska služba pogosto objavita največ informacij. Zato potrebujeta preprost kontrolni seznam.
Pred objavo se vprašajte:
- Ali so na fotografiji vidni zasloni, dokumenti ali interni zapiski?
- Ali ob občutljivih sistemih navajamo imena ljudi?
- Ali preveč podrobno opisujemo tehnologije?
- Ali razkrivamo, kdo odobrava plačila ali dostope?
- Ali bi lahko kdo objavo izkoristil za lažno pretvezo?
- Ali sproti objavljamo, kdaj so ključni ljudje na dopustu ali odsotni?
Sklep
AI in OSINT sta nevarna kombinacija. Javni podatki dajo napadalcu gradivo. AI ga pomaga spremeniti v prepričljivo zgodbo. Človek pod pritiskom pa lahko naredi napako.
Dobra novica je, da je tveganje mogoče zmanjšati. Ni vam treba izginiti z interneta. Zavedati se morate le, da je vse, kar je javno, mogoče uporabiti tudi proti vam.
Enaka logika velja za družine in šole. Fotografije, profili in javne objave vplivajo na zasebnost in na tveganje lažnih vsebin, zato k tej temi sodi tudi zaščita otrok na spletu.
Pred objavo si postavite eno vprašanje: »Ali ta informacija pomaga našim strankam ali bolj pomaga napadalcu?«
