Mythos, Aardvark in odkrivanje ranljivosti z AI: prihodnost kibernetskih napadov?
Ko beseda nanese na umetno inteligenco (AI) v rokah napadalcev, večina pomisli na phishing (spletno ribarjenje), deepfake posnetke ali lažna sporočila. Te teme je lahko razložiti, saj se dotikajo vsakdanjega življenja.
Obstaja pa tudi bolj tehnično področje, ki je za prihodnost kibernetske varnosti morda še pomembnejše: avtonomno odkrivanje ranljivosti.
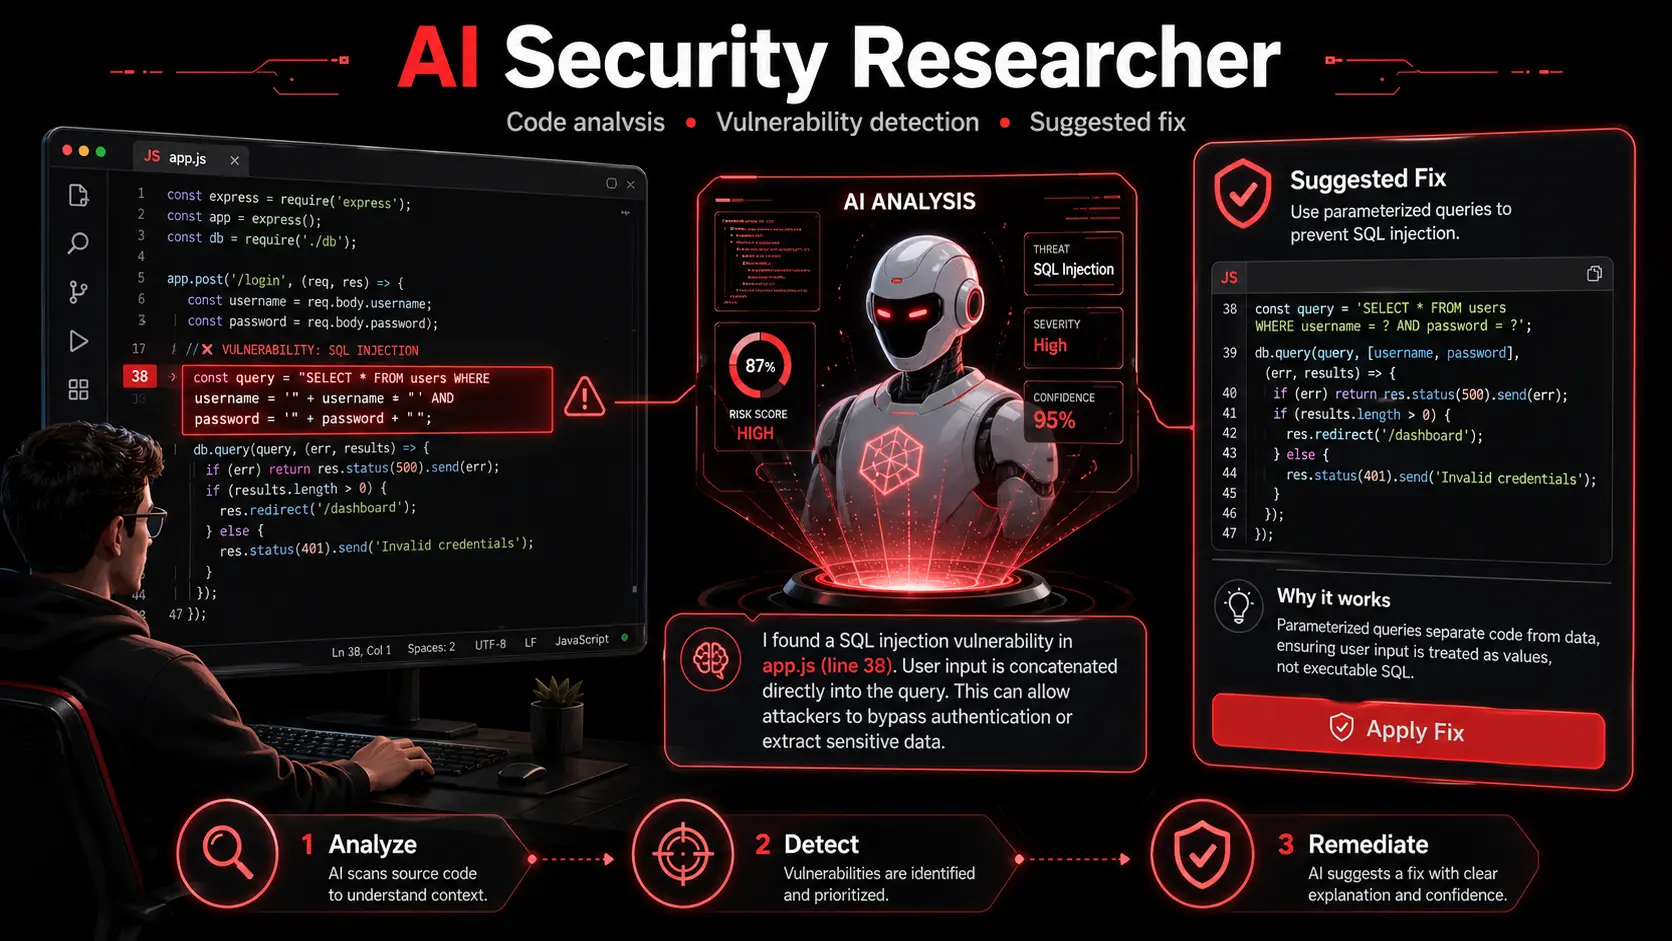
Preprosto povedano, gre za sisteme AI, ki znajo brati programsko kodo, iskati napake, jih preveriti in predlagati popravke. To je odlično, kadar ta orodja uporabljajo branilci. Nevarno pa postane, kadar podobne zmogljivosti uporabijo napadalci.
Širši kontekst ponujata članka Umetna inteligenca kot napadalec in Kaj je AI phishing in kako ga prepoznati.
Obrambno plat iste teme obravnava članek Umetna inteligenca v kibernetski obrambi, kjer AI pomaga pri spremljanju, analizi incidentov in varnostnih ukrepih, ki jih pred izvedbo pregleda človek.
Kaj je ranljivost v programski opremi?
Ranljivost je napaka ali šibka točka v sistemu, ki jo je mogoče zlorabiti. Ni nujno, da gre za veliko napako v bančni aplikaciji. Ranljivost je lahko tudi napačno nastavljen strežnik, zastarel vtičnik, pomanjkljiv nadzor dostopa, napaka pri prijavi ali aplikacija brez nameščenih popravkov.
Napadalci imajo ranljivosti radi, ker jim lahko odprejo pot v sistem. Včasih zadošča ena sama neodpravljena napaka, da pridejo do podatkov, računov ali infrastrukture.
Zato podjetja potrebujejo upravljanje ranljivosti (vulnerability management): redno odkrivanje, ocenjevanje in odpravljanje ranljivosti. Njegov del je tudi upravljanje popravkov (patch management), torej postopek posodabljanja in nameščanja popravkov.
Kaj je CVE?
CVE je javna oznaka znane ranljivosti. Varnostnim ekipam, proizvajalcem in uporabnikom omogoča, da isto težavo imenujejo z istim imenom.
Kaj je ranljivost ničtega dne (zero-day)?
Ranljivost ničtega dne je ranljivost, za katero proizvajalec še ne ve ali je še ni odpravil. Ime pove, da imajo branilci nič dni časa za pripravo od trenutka, ko ranljivost postane znana ali jo začnejo napadalci izkoriščati.
Za običajno podjetje je sklep preprost:
- Posodobitve so nujne, a ne zadoščajo.
- Sisteme je treba spremljati.
- Posledice vdora je treba omejiti.
- Potrebne so varnostne kopije.
- Šteje hitrost odziva.
Kaj je bug bounty?
Bug bounty je program, v katerem podjetje varnostnim raziskovalcem pod jasnimi pravili dovoli iskati ranljivosti. AI lahko raziskovalcem pomaga, osnov pa ne spremeni: testiranje mora biti odobreno, odgovorno in pod človeškim nadzorom.
Kaj pomeni agentna AI?
Agentna AI (agentic AI) označuje sisteme, ki ne odgovorijo le na eno vprašanje. Delajo lahko v več korakih, uporabljajo orodja, načrtujejo, preverjajo rezultate in nadaljujejo. V varnosti to lahko pomeni, da agent prebere kodo, si ustvari predstavo o sistemu, poišče sumljiva mesta, preveri, ali gre za resnično težavo, predlaga popravek in ga razloži razvijalcu.
Kako so ranljivosti odkrivali doslej
Napake v programski opremi so tradicionalno odkrivali na več načinov:
- ročno varnostno testiranje
- penetracijski testi
- avtomatizirano skeniranje
- pregled kode
- programi bug bounty
- fuzzing (testiranje z nepričakovanimi vhodnimi podatki)
- spremljanje znanih ranljivosti z oznako CVE
Vsak način ima prednosti in omejitve. Ročno testiranje je kakovostno, a drago in počasno. Avtomatizirani skenerji so hitri, vendar pogosto najdejo le znane ali preprostejše težave. Razvijalci kodo poznajo, ne razmišljajo pa vedno kot napadalci.
Odkrivanje ranljivosti z AI prinaša novo zmožnost: združuje branje kode, logično sklepanje, testiranje in predloge popravkov.
Aardvark in Codex Security: AI kot varnostni raziskovalec
Aardvark je bil predstavljen kot agentni varnostni raziskovalec. Po domače: agent AI, ki se vede nekoliko podobno kot varnostni analitik. Pregleda kodo, skuša razumeti, kaj aplikacija počne, išče sumljiva mesta, potrdi težave in predlaga popravke.
Za branilce je to dragoceno. Številna podjetja imajo veliko kode, malo časa in še manj varnostnih strokovnjakov. Če AI pomaga najti težave, še preden koda pride v produkcijo, lahko zmanjša tveganje za incidente.
Kljub temu takšno orodje ne sme nadomestiti ljudi. Pomaga naj razvijalcem in varnostnim ekipam, končne odločitve, prednostne naloge in popravki pa naj ostanejo pod človeškim nadzorom.
Mythos: znak hitro rastočih zmogljivosti
Mythos Preview je pokazal, da so sodobni modeli AI lahko zelo zmogljivi pri odkrivanju in potrjevanju ranljivosti. Ne gre le za to, da model označi sumljivo kodo. Pomembno je delo v več korakih: branje kode, postavljanje hipotez, njihovo preizkušanje, preverjanje rezultatov in priprava razlage.
Za varnostno skupnost je to pomembno. Ti modeli lahko pomagajo hitreje popraviti kritično programsko opremo. Hkrati lahko skrajšajo čas, ki ga imajo podjetja za odziv po javni objavi ranljivosti.
V preteklosti je lahko trajalo dlje, da je kdo znano ranljivost spremenil v uporaben napad. Zmogljivejša AI lahko to časovno okno skrajša. Odlašanje s posodobitvami bo vse bolj tvegano.
Zakaj je to koristno
Avtomatizirano odkrivanje ranljivosti z AI ima velik obrambni potencial. Razvijalcem pomaga najti napake pred uvedbo, varnostnim ekipam določiti prednostna tveganja, podjetjem pa hitreje odpraviti kritične težave.
Za mala in srednja podjetja je korist lahko še večja. Pogosto uporabljajo spletna mesta, spletne trgovine, interne aplikacije, storitve v oblaku in vtičnike, nimajo pa lastne varnostne ekipe. Orodja AI lahko kakovostnejše varnostno preverjanje približajo več organizacijam.
Zakaj je to tvegano
Vsako orodje, ki pomaga najti napake, je mogoče uporabiti na dva načina. Branilec z njim napake odpravlja. Napadalec lahko z njim išče pot v sistem.
Glavna tveganja so:
- hitrejše odkrivanje šibkih točk
- hitrejša izraba znanih ranljivosti
- večji pritisk na podjetja, ki popravke nameščajo počasi
- več avtomatiziranih poskusov napada
- nižji vstopni prag za manj izkušene napadalce
To ne pomeni, da so varnostna orodja AI slaba. Pomeni, da se svet pospešuje in da bo počasna varnost vse večja težava.
Kaj to pomeni za običajno podjetje
Običajnemu podjetju ni treba razumeti vseh podrobnosti exploitov. Razumeti pa mora posledico: z varnostjo se ni mogoče ukvarjati le enkrat na leto.
Če imate spletno mesto, spletno trgovino, interni sistem, oddaljeni dostop, storitve v oblaku, vtičnike ali zunanje dobavitelje, potrebujete reden proces.
Ključna vprašanja:
- Ali vemo, katere sisteme uporabljamo?
- Ali vemo, kdo jih upravlja?
- Ali vemo, kateri sistemi so dostopni z interneta?
- Ali sisteme redno posodabljamo?
- Ali spremljamo kritične ranljivosti?
- Ali imamo varnostne kopije?
- Ali znamo ranljivi sistem hitro izklopiti ali težavo odpraviti?
- Ali varnost testiramo, preden spremembe uvedemo v produkcijo?
Praktična priporočila
1. Pripravite popis informacijskih sredstev.
Ne morete zaščititi tistega, za kar ne veste, da obstaja.
2. Redno nameščajte popravke.
Zlasti za javno dostopne sisteme, platforme CMS, vtičnike, rešitve VPN, požarne zidove in strežnike.
3. Ločite kritične dostope.
Za skrbniške račune naj veljata večfaktorska avtentikacija (MFA) in načelo najmanjših pravic.
4. Redno preverjajte varnost.
Najmanj, kar potrebujete, sta skeniranje ranljivosti in občasen penetracijski test.
5. Spremljajte dobavitelje.
Vstopna točka je lahko tudi zunanje spletno mesto ali vtičnik.
6. Na kritične ranljivosti se odzovite hitro.
Pri resnih pomanjkljivostih večmesečno čakanje ni strategija.
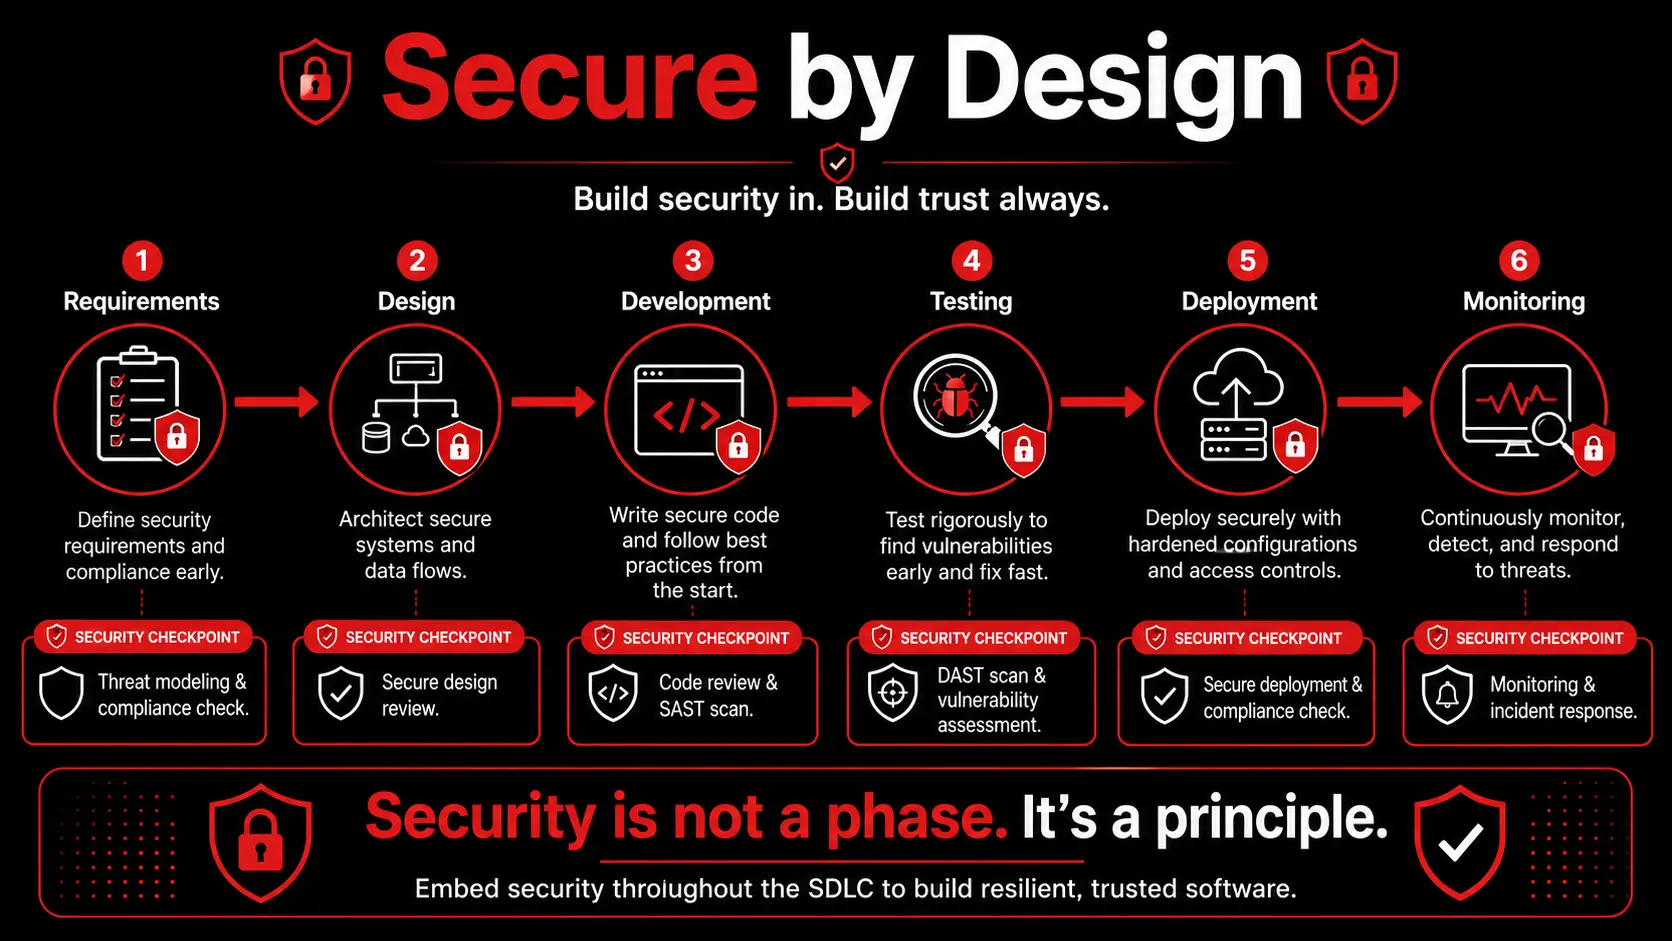
7. Varnost vgradite v razvoj.
Napako je ceneje odpraviti pred uvedbo kot po incidentu.
8. AI uporabljajte kot pomoč, ne kot slepega razsodnika.
AI lahko pospeši analizo, odločitve o tveganju in odpravi ranljivosti pa mora pregledati človek.
Sklep
Avtonomno odkrivanje ranljivosti je ena najpomembnejših sprememb v kibernetski varnosti. Modeli, kot sta Aardvark in Mythos, kažejo, da AI zmore del nalog, ki so bile še nedavno pridržane ozkemu krogu strokovnjakov.
Za obrambo je to velika priložnost. Za nepripravljena podjetja pa resno opozorilo.
Prihodnost ne bo pripadala organizacijam, ki se nikoli ne zmotijo. Napake bodo vedno. Prihodnost bo pripadala tistim, ki jih znajo najti, ovrednotiti in odpraviti, preden jih kdo zlorabi.
