Zaupajo nam

  • Logotip podjetja Raiffeisen Processing Centre
  • Logotip podjetja Penta Hospitals
  • Logotip podjetja Pixel Federation
  • Logotip slovaškega ministrstva za finance
  • Logotip podjetja DanubePay
  • Logotip podjetja Alison
  • Logotip podjetja Ditec
  • Logotip podjetja Sanaclis
  • Logotip podjetja Piano
  • Logotip podjetja Ultima Payments
  • Logotip podjetja Amerge
  • Logotip podjetja Digital Systems

Kako poteka simulirani napad ekipe Haxoris

Postopek je pregleden in strokoven, zasnovan pa tako, da od testa dobite čim več.

1

Posvet in priprava scenarijev

Skupaj določimo cilje testa in pripravimo scenarije napadov, ki ustrezajo grožnjam, pomembnim za vaše podjetje in panogo. Ker test pomeni obdelavo osebnih podatkov zaposlenih, se pred začetkom pogovorimo tudi o pogojih, ki jih Informacijski pooblaščenec navaja v neobvezujočem mnenju iz leta 2025 o phishing testih (št. 07121-1/2025/453): delodajalec med drugim potrebuje pravno podlago (praviloma zakonite interese z dokumentiranim testom zakonitega interesa), zaposlene mora vnaprej obvestiti, da se takšni testi lahko izvajajo, z izvajalcem pa skleniti pogodbo o obdelavi osebnih podatkov po 28. členu Splošne uredbe o varstvu podatkov (GDPR). Več o tem v članku Ali je phishing test zaposlenih zakonit?

2

Izvedba kampanje

Ob dogovorjenem času zaženemo simulirano kampanjo (phishing, vishing ali smishing). Vse interakcije spremljamo diskretno in varno.

3

Analiza in podrobno poročilo

Po kampanji prejmete podrobno poročilo. Ne le številke, temveč jasno analizo: katere skupine zaposlenih so se odzvale, kako in zakaj, kakšni so trendi in kje so največja tveganja.

4

Priporočila in nadaljnje izobraževanje

Poročilo vsebuje konkretna priporočila za izboljšanje procesov in tehničnih ukrepov. Na podlagi rezultatov predlagamo in izvedemo ciljno izobraževanje zaposlenih, ki spremeni vedenje.

Ključne ugotovitve za vašo organizacijo

Prejmete konkretna priporočila za večjo varnost. Končno poročilo vsebuje kazalnike odziva, trende po skupinah zaposlenih ter predloge za ciljno izobraževanje in ozaveščanje. Ko veste, kje so šibke točke, lahko uvedete natančno usmerjene ukrepe in zmanjšate tveganje resničnih phishing napadov. Kot dobro prakso priporočamo zbirni prikaz rezultatov: namen testa je izboljšati varnost, ne iskati krivcev.

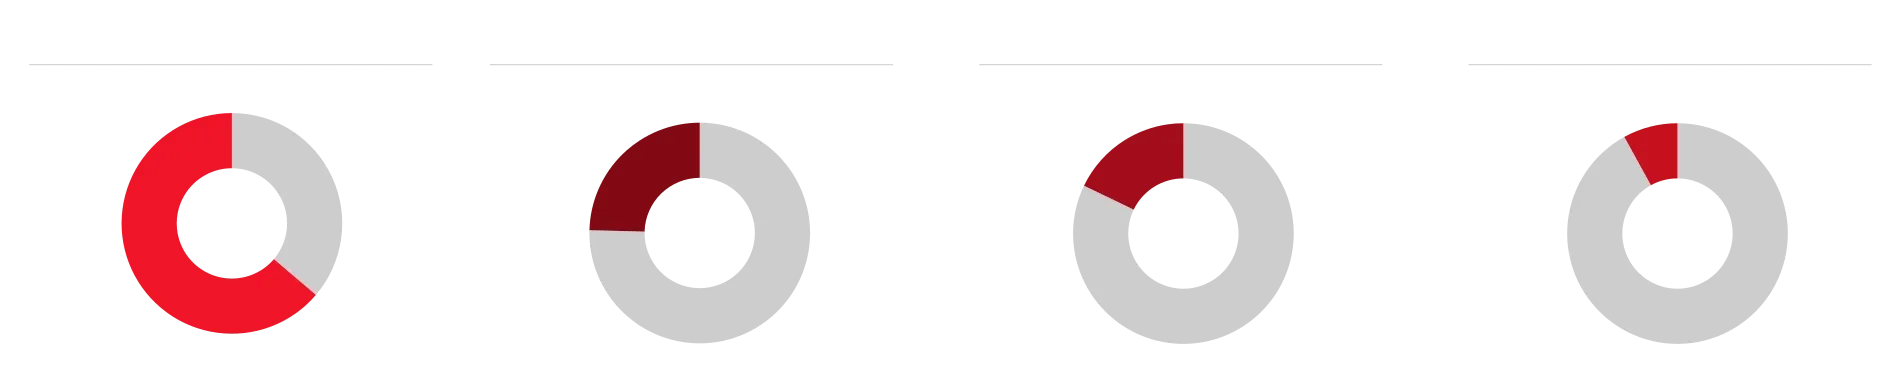
Štirje kolobarni grafikoni z rezultati simulirane phishing kampanje

Okrepite svojo najmočnejšo obrambo: izobraževanje zaposlenih

Dobro pripravljena ekipa je najučinkovitejša obramba pred socialnim inženiringom. Naše izobraževanje zaposlenih ni dolgočasna predstavitev o tem, kaj je phishing. To je interaktivna delavnica, ki izhaja iz rezultatov vaše simulirane kampanje.

Kaj se zaposleni naučijo?

Rezultat ni le teoretično znanje, temveč praktične veščine in samozavest, da napad prepoznajo in ustavijo, preden povzroči škodo.

  • Kako prepoznati phishing in druge vrste napadov v praksi
  • Kako se pravilno odzvati in komu prijaviti incident
  • Zakaj so sami ključni del kibernetske varnosti podjetja
  • Katere psihološke trike uporabljajo napadalci

Mnenja strank

Kaj o nas pravijo stranke

Pogosta vprašanja

01 Koliko časa traja simulirana kampanja?

Aktivna faza običajno traja 1–3 dni. Celoten projekt s pripravo, izvedbo in poročilom traja približno 1–2 tedna, odvisno od zahtevnosti scenarijev in števila vključenih zaposlenih.

02 Kako pogosto je smiselno ponavljati teste?

Da pozornost ne popusti, priporočamo redne teste, najbolje 2–4-krat na leto. Napadalci nenehno spreminjajo taktike, zato morajo zaposleni svoje navade in pripravljenost redno obnavljati.

03 Kaj storiti ob sumu na phishing napad?

Ne klikajte povezav in ne odpirajte priponk. Ostanite mirni. Incident takoj prijavite ekipi IT ali osebi, pristojni za kibernetsko varnost, kot določajo interna navodila. Če ste prijavne podatke že vnesli, geslo zamenjajte povsod, kjer ga uporabljate, in o tem obvestite oddelek IT.

04 Zakaj običajni protivirusni programi in filtri niso dovolj?

Tehnični ukrepi prestrežejo veliko groženj, odpovejo pa pri prefinjenih napadih, ki so videti legitimni. Socialni inženiring tehnologijo zaobide in meri na človeško psihologijo. To vrzel lahko zapreta le testiranje in izobraževanje.

Preverite človeški dejavnik, preden to stori napadalec – naročite test socialnega inženiringa še danes

Brezplačni posvet