Platforma za obvladovanje tveganj človeškega dejavnika
PhishGun: simulacija phishing napadov in izobraževanje zaposlenih
Večina incidentov se še vedno začne pri človeku, ne pri odprtih omrežnih vratih. PhishGun vašim zaposlenim pošilja realističen, a neškodljiv phishing (spletno ribarjenje), tvegan klik spremeni v izobraževanje, dokler je napaka še sveža, in vam da številko o tveganju človeškega dejavnika, ki jo lahko predložite upravi.
Pri Haxorisu smo ga zgradili iz tega, kar naši etični hekerji vidijo pri resničnih testih socialnega inženiringa – scenariji pa so napisani za posamezen trg, ne prevedeni.
Preizkusite ga en mesec brezplačno. Kreditne kartice ne potrebujete.
PhishGun razvija in upravlja Haxoris. Sam produkt najdete na phishgun.com.
Na kratko
Kaj počne PhishGun
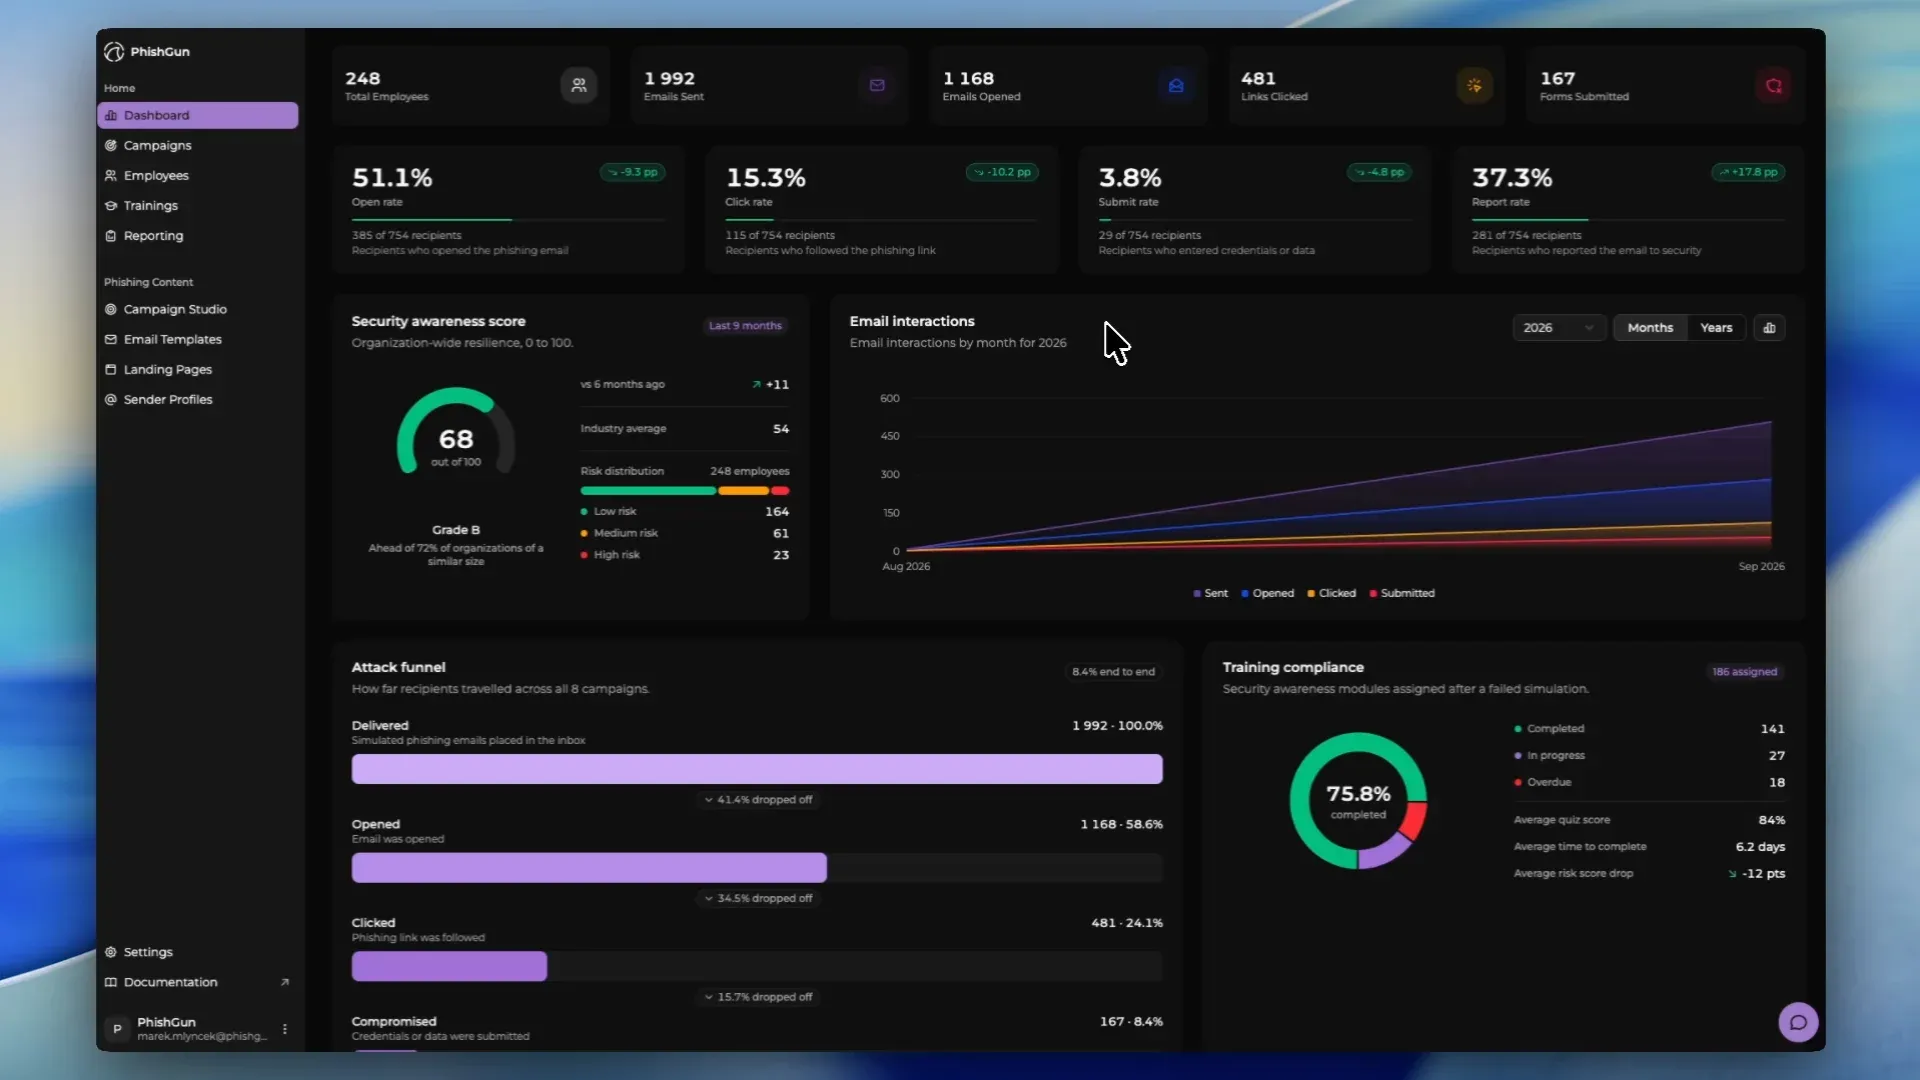
PhishGun med vašimi zaposlenimi izvaja simulirane phishing napade in meri, kaj se zgodi potem: kdo je sporočilo odprl, kdo je kliknil, kdo je kaj vpisal in – tega podatka večina programov sploh ne zbira – kdo ga je prijavil.
Večina orodij se pri kliku ustavi. PhishGun ga obravnava kot začetek: odpre kratko lekcijo, ki zaposlenim pokaže, kateri znaki so prav to sporočilo izdajali – v edinem trenutku, ko so zagotovo pozorni.
Med kampanjami lahko posamezniku ali celi ekipi dodelite kratke izobraževalne module, že pripravljene ali sestavljene po vaših internih smernicah. Za vsakega posameznika se beleži, ali je modul opravil in kako je rešil kviz.
Rezultat ni potrdilo o udeležbi, temveč merljiv trend po ekipah – in zapis v PDF, ki ga lahko pri preverjanju skladnosti z NIS2, ISO 27001 ali DORA predložite kot dokazilo, da je ozaveščanje zaposlenih res potekalo.
Številka o tveganju človeškega dejavnika, ki jo lahko zagovarjate, njen trend skozi čas in dokazila, s katerimi upravi ali nadzornemu organu pokažete, kaj se je spremenilo.
Uporabnike uvozite iz okolja Microsoft 365 ali Google Workspace, kampanje pošiljate prek teh integracij ali prek standardnega protokola SMTP z vgrajenim omejevanjem hitrosti pošiljanja, gumb za prijavo sumljivih sporočil pa namestite centralno – brez novega imenika, ki bi ga morali vzdrževati.
Datirani zapisi o izobraževanju in ozaveščanju za vsakega posameznika, izvoženi v PDF – dokazilo, po katerem vas vprašajo pri preverjanju skladnosti, kadar sama politika ni dovolj.
Funkcije in prednosti
Štiri stvari, ki jih platforma res počne
Simulacije in izobraževanje na eni platformi – testirajte, izobražujte, ponovite. Vsaka od teh funkcij obstaja zato, ker spremeni številko, ki jo lahko naslednje četrtletje izmerite.
Pametne simulacije phishing napadov
Kampanje segmentirate po oddelku, ravni tveganja, jeziku in poslovnem kontekstu: vaba z računom gre financam, poziv za potrditev MFA razvojnemu oddelku – ne pa ena splošna predloga vsem isto torkovo jutro.
Izobraževalni moduli in lekcije ob pravem trenutku
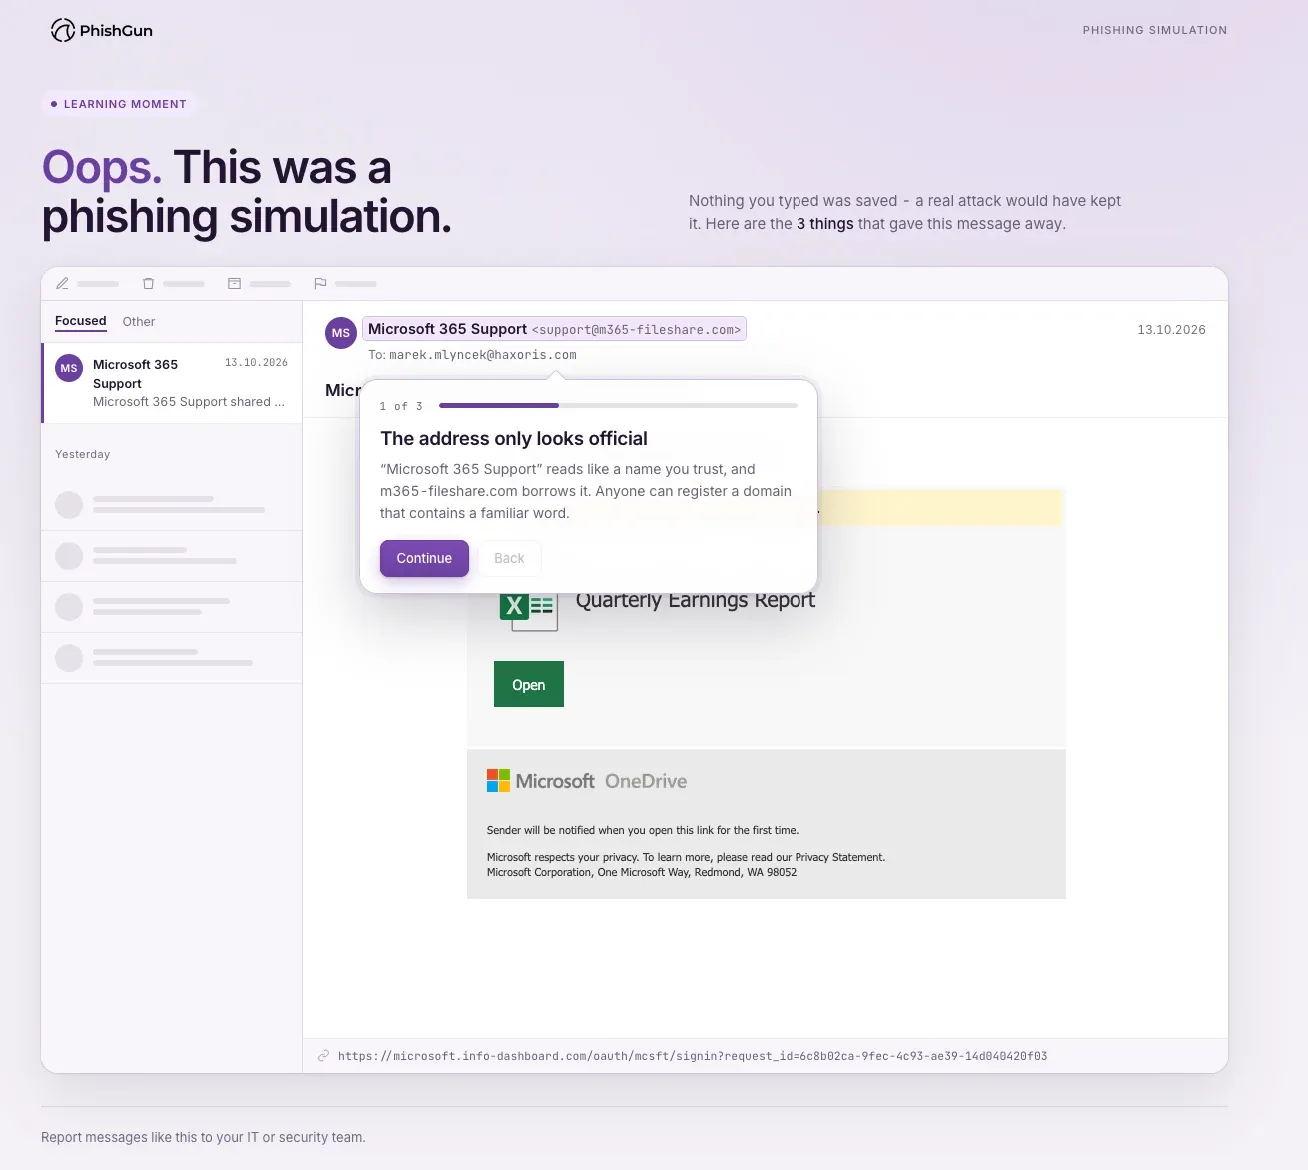
Tvegan klik odpre kratko lekcijo, ki poimenuje opozorilne znake v sporočilu: prikazano ime, ki se ne ujema z domeno, časovni pritisk, povezavo, ki vodi drugam. Poleg nje je na voljo knjižnica kratkih modulov s kvizi, že pripravljenih ali sestavljenih po vaših smernicah; opravljenost in rezultati se beležijo za vsakega posameznika.
Gumb za prijavo z enim klikom
Zaposleni sumljivo sporočilo prijavijo z enim klikom na gumb v Outlooku. Gumb namestite centralno, zato nihče ničesar ne namešča sam. Tako iz tišine nastane merljiv signal, tisti, ki so ravnali prav, dobijo potrditev, vaša ekipa pa za resnični napad izve prej.
Analitika, na katero se lahko zanesete
Delež klikov, delež prijav, opravljena izobraževanja, tveganje ponovitve in potek kampanje – v živo, po ekipah in od kampanje do kampanje, z možnostjo izvoza v PDF z vašo blagovno znamko. Rezultat je trend; delež klikov ene same kampanje pove zelo malo.
Knjižnica predlog
Predloge, napisane za konkreten trg
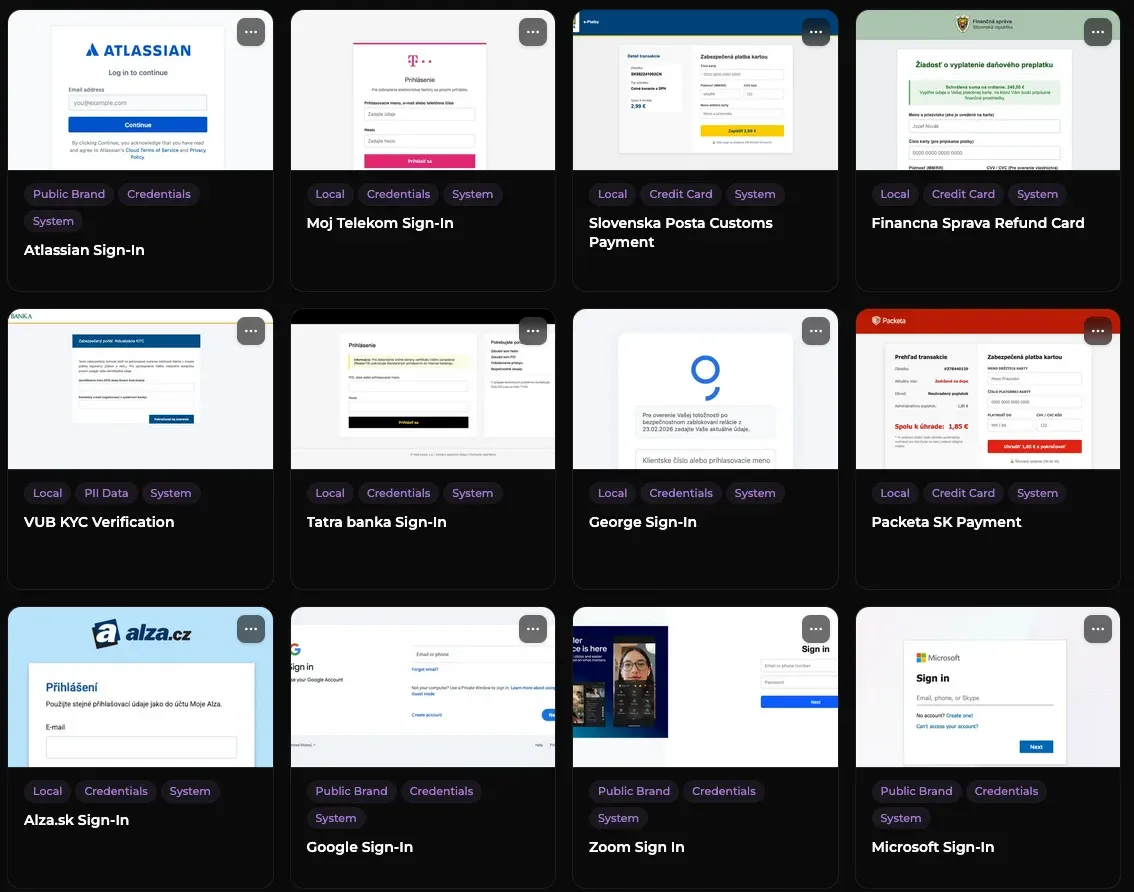
Vaba deluje le, če sodi v okolje. V knjižnici so pošiljatelji, od katerih zaposleni na posameznem trgu res dobivajo pošto: za Slovaško in Češko so to na primer Slovenská pošta (slovaška pošta), Finančná správa, Tatra banka, VÚB, Packeta in Alza. Ob njih so globalni pošiljatelji, ki jih pozna vsaka ekipa – Microsoft, Google, Atlassian, Zoom. Pripravljene predloge so v slovaščini, češčini in angleščini, predloge v slovenščini in drugo vsebino po vaših željah pa pripravimo na zahtevo.
Vsaka predloga je označena po tem, na kaj meri – prijavni podatki, podatki o plačilni kartici, osebni podatki – in po tem, ali posnema javno znamko ali nekaj internega. Zato lahko kampanjo usmerite v eno konkretno tveganje, namesto da upate, da bo splošna vaba zadela.
Ob vsakdanjih vabah so na voljo tudi naprednejše napadalske tehnike – scenariji browser-in-the-browser, OAuth consent, MFA fatigue in ClickFix. Tako ekipo, ki očitne vabe že prepozna, še naprej preizkušate s tem, kar resnični napadalci poskusijo potem.
Poučni trenutek
Lekcija pride, ko je phishing sporočilo še odprto
Ko zaposleni na simulirani strani vpišejo geslo, jim PhishGun pove, da se ni nič shranilo, in natančno pokaže, kaj je sporočilo izdalo. To si zapomnijo bolje kot katero koli predstavitev s prosojnicami.
- Vezana na konkretno vabo: račun, plača, dobavitelj, koda QR, prijava v sistem ali dokument v skupni rabi
- Nekaj minut, brez vpisa v tečaj in brez nameščanja
- V jeziku kampanje – in z navodilom, kaj storiti, ko pride pravi napad
Knjižnica izobraževanj
Izobraževanje, ki ga zaposleni opravijo v nekaj minutah, ne v celem popoldnevu
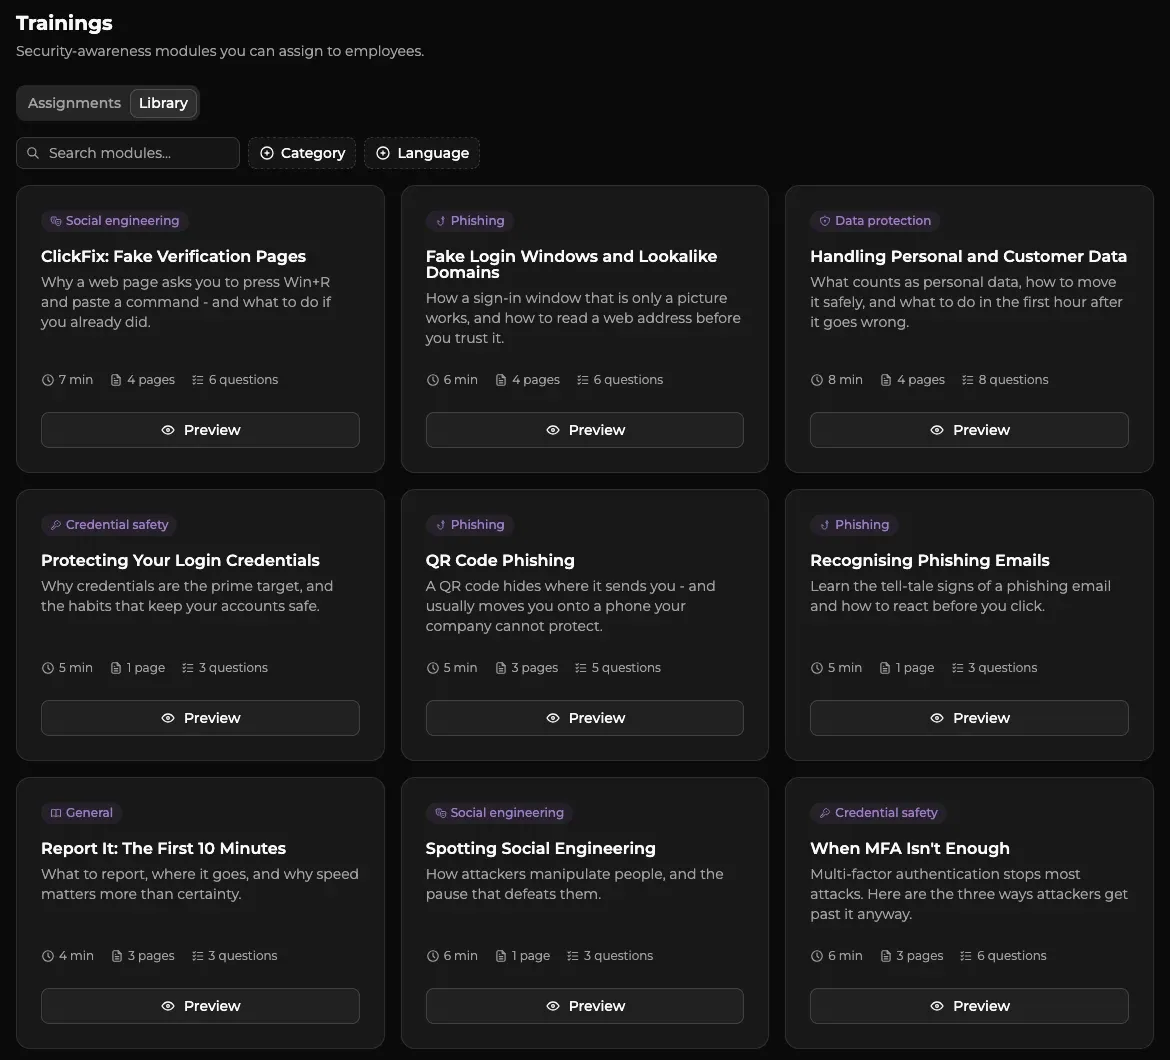
Vsak modul obsega nekaj kratkih strani in kviz. Moduli so na voljo v slovaščini, češčini in angleščini, module v slovenščini pa pripravimo na zahtevo. Dodelite jih posamezniku ali ekipi in opravljeni so v enem zamahu.
- Moduli pokrivajo phishing sporočila, kode QR in vabe ClickFix, lažna prijavna okna, socialni inženiring, gesla, osebne podatke in prijavo incidentov.
- Kviz pokaže, kaj je zaposlenim res ostalo, ne le, kdo je modul preklikal.
- Po svojih internih smernicah sestavite lastne module ter jih dodelite na enak način in z enakim pregledom.
Poročanje
Celoten lijak, ne le delež klikov
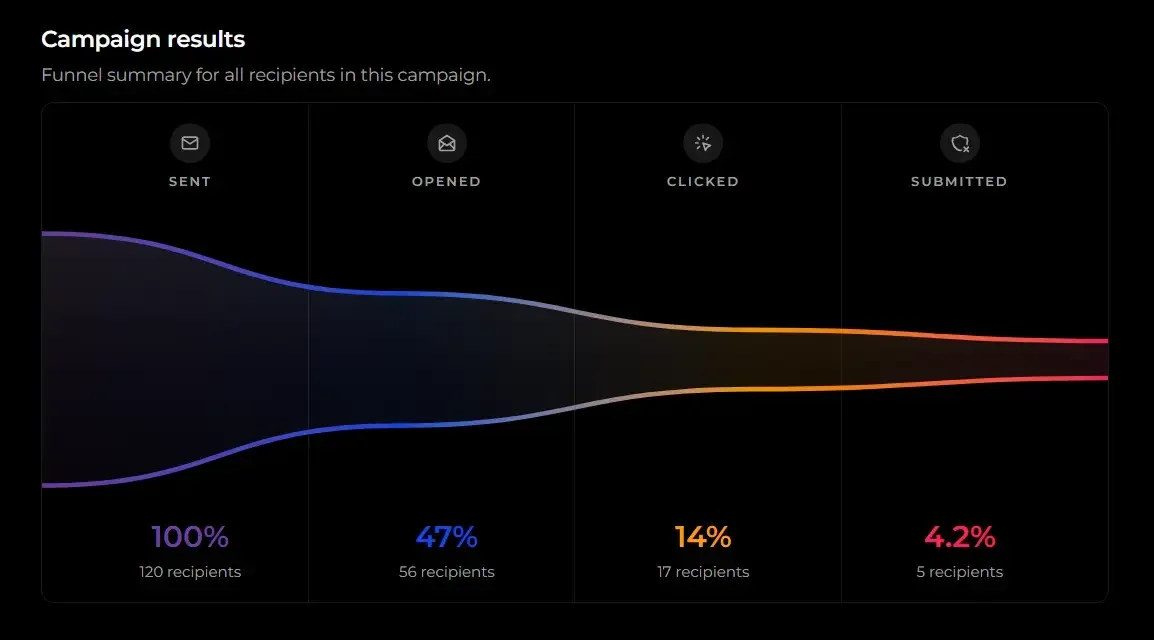
Poslano, odprto, kliknjeno, oddano – z osipom na vsakem koraku. Delež klikov sam po sebi skrije številko, ki šteje največ: koliko ljudi je šlo dlje od klika in res nekaj izročilo.
Prav ta zadnji odstotek je vredno pokazati upravi, saj je najbližji merljivi približek temu, kar bi odnesel resnični napadalec.
Reference
Kaj o PhishGunu pravijo stranke
PhishGunu med drugim zaupajo SoftPlan Slovakia, Pygmalios in Scicake.
»Prej smo se zanašali na druge odprtokodne rešitve, zato smo morali platformo gostiti sami in vsako phishing kampanjo pripraviti ročno. S PhishGunom smo ves ta postopek občutno poenostavili, njihova zavzeta ekipa pa je poskrbela, da je uvedba potekala brez zapletov. Tako lahko kampanje zaganjamo hitreje in v rednih presledkih, kar omogoča neprekinjeno izobraževanje naših zaposlenih.«
Varnostne kampanje, ki jih je preprosto zagnati, in jasni rezultati
»Vsak varnostni test zlahka zaženem. Všeč so mi predloge varnostnih kampanj; preprosto jih je zagnati ter preveriti rezultate in potek. Začetna nastavitev je bila zelo preprosta. PhishGun uporabljam za izvajanje internih varnostnih testov.«
Začnite z eno brezplačno kampanjo
Ali je to v vaši organizaciji res težava, najhitreje ugotovite tako, da kampanjo enkrat izvedete. Ena kampanja, vaši zaposleni, vaše številke – še preden se k čemur koli zavežete. Kreditne kartice ne potrebujete, prvi mesec pa je brezplačen.
- Za začetek izberite en oddelek – celotnega imenika vam ni treba uvažati.
- Izberite pripravljen scenarij ali ga prilagodite vabi, ki se v vaši panogi pojavlja prav zdaj.
- V živo spremljajte delež klikov, delež prijav in razčlenitev po ekipah, nato poročilo v PDF odnesite vodstvu.
Kako deluje
Pet korakov od praznega uporabniškega računa do trenda, o katerem lahko poročate
Prva kampanja vam vzame eno popoldne. Vse, kar sledi, je ponovitev iste zanke v krajšem ciklu.
Povežite uporabnike
Ekipe uvozite iz okolja Microsoft 365 ali Google Workspace ali naložite seznam, pošiljate pa prek teh integracij ali prek standardnega protokola SMTP. Zaposlene razvrstite po oddelku, položaju ali profilu tveganja, da kampanjo usmerite, namesto da jo pošljete vsem povprek.
Izberite scenarij
Izberite pripravljeno predlogo – račun, obvestilo o dostavi, kadrovsko obvestilo, poziv za potrditev MFA, interna zahteva službe IT – ali jo prilagodite vabi, ki jo vaša panoga v tem četrtletju res prejema.
Zaženite varno
Varovalke (guardrails), omejevanje hitrosti pošiljanja in nadzorovane pristajalne strani skrbijo, da simulacija ne zmoti poslovanja in ne sproži vaših sistemov za zaznavanje. Časovno okno in obseg sta dogovorjena, preden se kar koli pošlje.
Izobražujte v trenutku klika
Kdor klikne, dobi kratko lekcijo, skupinam, ki to najbolj potrebujejo, pa lahko dodelite še nadaljevalni modul iz knjižnice izobraževanj. Kdor sporočilo prijavi, namesto tišine dobi potrditev – in prav to gumb za prijavo iz funkcije spremeni v navado.
Poročajte o trendu
Delež klikov, delež prijav in opravljena izobraževanja po ekipah, spremljani od kampanje do kampanje in izvoženi v PDF z vašo blagovno znamko. To gre vodstvu, z istimi zapisi pa odgovorite tudi, ko vas pri preverjanju skladnosti vprašajo, s čim dokazujete ozaveščanje zaposlenih.
Ocenjevanje tveganja človeškega dejavnika
Ocena za vsakega zaposlenega in razlog zanjo
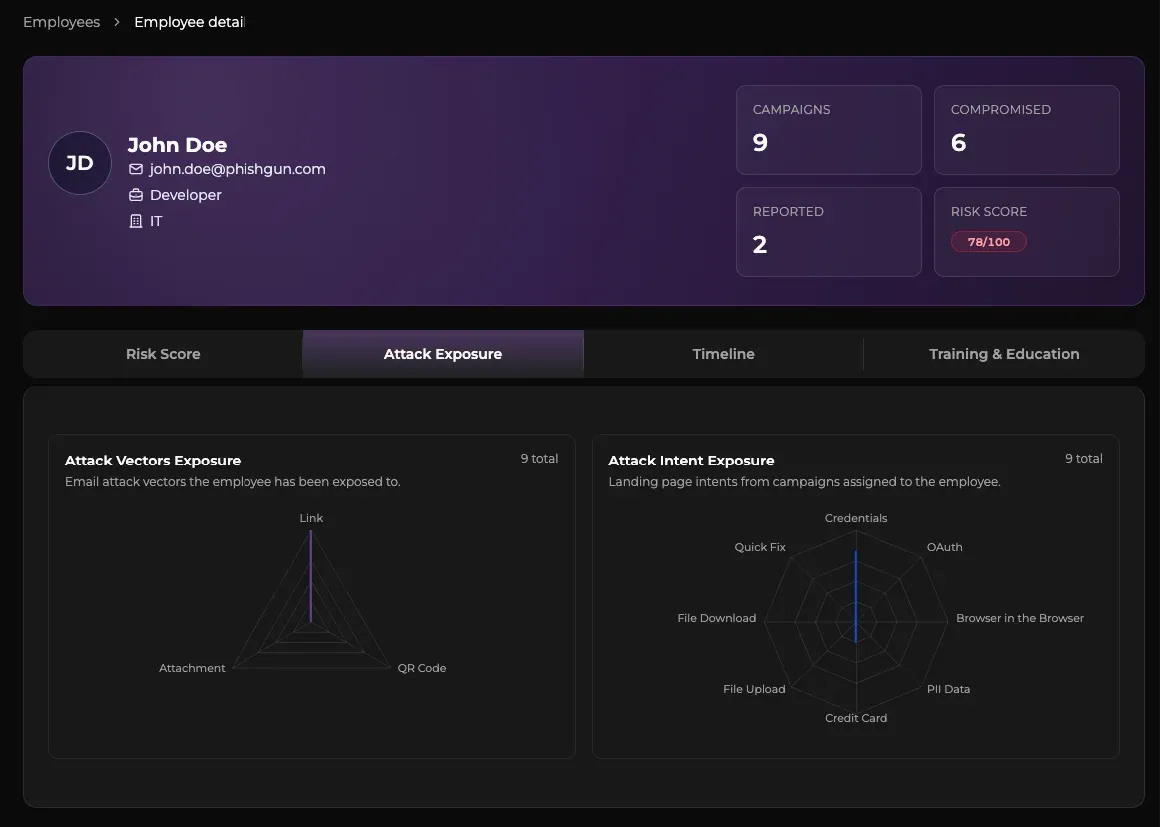
Vsak zaposleni ima oceno, ki ne izhaja iz rezultata kviza na koncu predstavitve, temveč iz tega, kar je v kampanjah dejansko storil: nasedel, prijavil ali prezrl.
Razčlenitev izpostavljenosti pokaže, s katerimi vektorji napada in s katerimi nameni napadalca je bil zaposleni že preizkušen. Nizka ocena ni nikoli uganka, visoka pa pride skupaj s konkretno vrzeljo, ki jo je treba zapreti.
Dokazila
Poročila za preverjanje skladnosti, ki jih deležniki res preberejo
Rezultate kampanj spremenite v pregledna poročila z vašo blagovno znamko za vodstvo, presojevalce in partnerje – brez ur, porabljenih za sestavljanje prosojnic.
- Poročila v PDF z vašo blagovno znamko, z opravljenimi izobraževanji in trendi tveganja za vsako kampanjo
- Dokazila, povezana z obveznostmi kibernetske higiene in usposabljanja po NIS2, s točko 7.3 in kontrolo 6.3 iz Dodatka A standarda ISO 27001 ter s programi ozaveščanja po DORA
- Razčlenitve po ekipah za vodstvene preglede in notranje presoje
Zmogljivosti
Kaj je vključeno
PhishGun je na voljo kot gostovana platforma, ločeno od svetovalnih projektov podjetja Haxoris in z lastno naročnino.
| Področje | Vključeno |
|---|---|
| Kampanje | Predloge e-poštnih sporočil, napisane za posamezen trg, napredni scenariji, kot so browser-in-the-browser, OAuth consent, MFA fatigue in ClickFix, nadzorovane pristajalne strani, ki ničesar ne shranjujejo, ciljanje po oddelku, ravni tveganja, jeziku in poslovnem kontekstu, omejevanje hitrosti pošiljanja in varovalke kampanje |
| Izobraževanje | Knjižnica kratkih modulov s kvizi, lastni moduli po vaših smernicah, lekcija v trenutku tveganega klika, opravljenost in rezultati po posameznikih in ekipah |
| Gumb za prijavo | Prijava sumljivega sporočila z enim klikom iz Outlooka, centralna namestitev prek okolja Microsoft 365 ali Google Workspace, potrditev za pravilne prijave, spremljanje deleža prijav |
| Uporabniki in upravljanje | Uvoz uporabnikov iz okolja Microsoft 365 ali Google Workspace, pošiljanje prek teh integracij ali standardnega protokola SMTP, razvrščanje po ekipi, oddelku in profilu tveganja |
| Analitika | Delež klikov, delež prijav, opravljena izobraževanja, tveganje ponovitve in potek kampanje v živo, po kampanjah in po ekipah |
| Dokazila za preverjanje skladnosti | Poročila v PDF z vašo blagovno znamko o izobraževanju in ozaveščanju, ki jih lahko predložite pri preverjanju skladnosti z NIS2, ISO 27001 in DORA |
| Jeziki | Predloge, pristajalne strani in izobraževanja v slovaščini, češčini in angleščini, napisani v lokalnem poslovnem jeziku, ne prevedeni; v slovenščini in po vaših željah na zahtevo |
Aktualni paketi, omejitve in cene so objavljeni na strani s cenikom PhishGun.
Regulativni okvir
Zakaj sta ozaveščanje in usposabljanje zaposlenih danes zapisana obveznost
Trije okviri – slovenski zakon, mednarodni standard in evropska uredba – ozaveščanja o varnosti ne prepuščajo dobrim namenom, temveč ga izrecno zapišejo. Pri vseh treh je breme na dokazilih, ne na politiki, ki trdi, da izobraževanje obstaja.
NIS2 in ZInfV-1
Direktivo (EU) 2022/2555 (NIS 2) v slovenski pravni red prenaša Zakon o informacijski varnosti (ZInfV-1). Po četrtem odstavku 20. člena odgovorne osebe zavezanca zagotavljajo redno usposabljanje zaposlenih, 3. točka drugega odstavka 22. člena pa med minimalne varnostne ukrepe uvršča »osnovne prakse kibernetske higiene in usposabljanje na področju informacijske in kibernetske varnosti«. Ponavljajoče se simulacije in datirani zapisi o opravljenih izobraževanjih so eden od načinov, kako to izkažete. Penetracijski testi za NIS2 in ZInfV-1.
ISO/IEC 27001
Točka 7.3 zahteva, da se zaposleni zavedajo politike informacijske varnosti in svoje vloge pri njej, kontrola 6.3 iz Dodatka A pa ozaveščanje, izobraževanje in usposabljanje, ki ustrezajo vlogi posameznika in se redno posodabljajo. Presojevalec zahteva dokazila po posameznikih skozi čas, tega pa enkratna predstavitev ob nastopu dela ne more dati. Penetracijski testi za ISO 27001.
DORA
Šesti odstavek 13. člena Uredbe (EU) 2022/2554 (DORA) od finančnih subjektov zahteva, da programe ozaveščanja o varnosti na področju IKT in usposabljanje na področju digitalne operativne odpornosti uvedejo kot obvezne module – za vse zaposlene in izrecno tudi za višje vodstvene delavce, ne le za tehnično osebje. Penetracijskega testiranja na podlagi analize groženj (TLPT) iz 26. člena iste uredbe Haxoris ne izvaja.
Ali ste zavezanec po ZInfV-1 in v katero kategorijo spadate, preverite pri Uradu Vlade Republike Slovenije za informacijsko varnost (URSIV) oziroma s pravnim svetovalcem; ta stran ni pravno mnenje.
Kam sodi PhishGun ob testu socialnega inženiringa
Odgovarjata na različni vprašanji in večina organizacij na koncu želi oboje. Test socialnega inženiringa je enkraten, časovno omejen projekt: naši etični hekerji pripravijo pretveze po meri, v dogovorjenem obsegu izvedejo phishing, vishing (lažne telefonske klice) in smishing (lažna SMS-sporočila) ter poročajo, kako daleč je prišel odločen napadalec.
PhishGun je program, ki teče med takimi projekti – neprekinjeno in samopostrežno, njegov cilj pa je premakniti izhodiščno raven, ne dokazati ene same poti vdora.
V praksi:
- Najprej test, nato platforma – test pokaže, katere pretveze pri vaših zaposlenih res delujejo; iz njih nastanejo scenariji, ki jih je vredno ponavljati.
- Platforma za trend – delež klikov in delež prijav po ekipah iz četrtletja v četrtletje sta merilo, ki pokaže, da program deluje.
- Izobraževanje za vrzeli, ki jih pokažejo številke – oglejte si izobraževanje zaposlenih o kibernetski varnosti: delavnice s predavateljem, pripravljene na podlagi rezultatov vaših kampanj.
- Ponovni test za potrditev – nov test pri zaposlenih, ki so izobraževanje že opravili, je pošten preizkus, ali se je številka res premaknila.
Pogosta vprašanja
01 Ali je PhishGun produkt podjetja Haxoris?
Da. PhishGun razvija in upravlja Haxoris, scenariji pa prihajajo od iste ekipe, ki izvaja naše teste socialnega inženiringa. Ker gre za platformo in ne za svetovalno storitev, ima svojo spletno stran in svojo naročnino na phishgun.com – je pa to naš produkt, ne orodje, ki bi ga le preprodajali.
02 V čem se PhishGun razlikuje od testa socialnega inženiringa pri Haxorisu?
Test je projekt: naši etični hekerji pripravijo pretveze po meri, v dogovorjenem obsegu izvedejo phishing, vishing in smishing ter na koncu poročajo, kako daleč je napadalec prišel in zakaj. PhishGun je platforma, ki jo upravljate sami in neprekinjeno, da med takimi projekti premikate izhodiščno raven. Test pove, kateri napadi pri vaših zaposlenih uspejo; s platformo to odpravite in odpravo dokažete.
03 Ali je varno pošiljati simulirana sporočila zaposlenim?
Da – simulacija je zasnovana tako, da meri odziv, ne da bi kar koli ogrozila. V sporočilih ni zlonamerne programske opreme in nobene škodljive vsebine (payload). Kampanje tečejo z varovalkami in omejeno hitrostjo pošiljanja, da simulacija ne zmoti poslovanja. Obseg, časovno okno in to, kaj natančno se beleži, so dogovorjeni, preden je poslano prvo sporočilo.
04 Ali je phishing test zaposlenih v Sloveniji zakonit?
Ni prepovedan, ima pa pogoje. Simulacija pomeni obdelavo osebnih podatkov zaposlenih. Informacijski pooblaščenec je v neobvezujočem mnenju iz leta 2021 organizacijam priporočil, naj se takih preverjanj vzdržijo. V novejšem, prav tako neobvezujočem mnenju iz leta 2025 (št. 07121-1/2025/453) je zapisal, da taka varnostna preverjanja niso nedopustna, delodajalec pa zanje potrebuje pravno podlago. To so praviloma zakoniti interesi po točki (f) prvega odstavka 6. člena Splošne uredbe o varstvu podatkov (GDPR), zanje pa je treba opraviti in dokumentirati test zakonitega interesa. Obdelava mora biti tudi potrebna zaradi uresničevanja pravic in obveznosti iz delovnega razmerja, kot določa 48. člen Zakona o delovnih razmerjih (ZDR-1). Zaposlene mora delodajalec vnaprej jasno obvestiti, da se taki testi lahko izvajajo in kateri njihovi podatki se pri tem obdelujejo, s ponudnikom platforme skleniti pogodbo o obdelavi osebnih podatkov po 28. členu GDPR in dopolniti evidenco dejavnosti obdelave (30. člen GDPR).
Poročanje vodstvu po ekipah in izobraževanje brez iskanja krivcev sta dobra praksa; PhishGun ju podpira z razčlenitvami po ekipah in s pristopom brez kaznovalnih postopkov. Za izpolnitev pogojev odgovarja delodajalec kot upravljavec; tu so našteti le ključni, podrobneje pa jih opisujemo v članku o zakonitosti phishing testa zaposlenih. Ta odgovor ni pravno mnenje.
05 Ali morajo zaposleni kaj namestiti?
Ne. Simulirana e-poštna sporočila prispejo v običajni nabiralnik, lekcije in izobraževalni moduli pa se odprejo v brskalniku. Gumb za prijavo se namesti centralno prek okolja Microsoft 365 ali Google Workspace, zato zaposleni sami ničesar ne nameščajo.
06 V katerih jezikih so na voljo scenariji?
Pripravljene predloge, pristajalne strani in izobraževalni moduli so v slovaščini, češčini in angleščini. Scenariji niso strojno prevedeni, temveč napisani za posamezen trg, in to je pomembnejše, kot se sliši: vabo, ki zveni kot prevod, zaposleni prepoznajo iz napačnega razloga – kampanja potem meri njihov občutek za okorne formulacije, ne pa občutka za poskus phishinga. Prav zato slovenščine ne pokrivamo s strojnim prevodom: predloge, pristajalne strani in module v slovenščini – in vse drugo, kar potrebujete – pripravimo na zahtevo.
07 Ali lahko ustvarimo lastne izobraževalne module?
Da. Lastne module sestavite po svojih internih varnostnih smernicah, postopkih in orodjih ter jih dodelite posameznikom ali ekipam tako kot vsak modul iz knjižnice. Opravljenost in rezultati se spremljajo enako, zato vaše smernice postanejo del evidence o izobraževanju.
08 Kaj se zgodi, če nekdo nasede simulaciji?
Odpre se mu kratka lekcija, ki pojasnjuje in ne graja. Kaznovalnih postopkov in javnega sramotenja ni, zaposleni, ki sporočilo prijavijo, pa dobijo pozitiven odziv. PhishGun temelji na pozitivni spodbudi, ker prav ta spreminja vedenje.
09 Ali moramo za začetek uvoziti celoten imenik?
Ne. Začnite z enim oddelkom. Uporabnike lahko uvozite iz okolja Microsoft 365 ali Google Workspace ali jih naložite kot seznam, obseg pa razširite, ko vidite, kaj pokaže prva kampanja.
10 Ali z uporabo PhishGuna dosežemo skladnost z ZInfV-1 (NIS2), ISO 27001 ali DORA?
Nobeno orodje organizacije ne naredi skladne in do ponudnika, ki trdi drugače, bodite nezaupljivi. PhishGun daje dokazila za eno konkretno obveznost v vsakem od teh okvirov: da ozaveščanje o varnosti poteka, da doseže prave ljudi, tudi vodstvo, in da se ponavlja. To je en ukrep med mnogimi – in to ukrep, ki ga je sicer zelo težko dokazati. Obveznega usposabljanja odgovornih oseb po ZInfV-1, ki ga izvaja URSIV, PhishGun ne nadomešča.
