Kaj je AI phishing in kako ga prepoznati?
V računovodstvo prispe e-poštno sporočilo: »Pozdravljeni, pošiljamo popravljen račun za marec. Prosimo, da ga poravnate do konca dneva, da nam ne bo treba ustaviti dobave.« Sporočilo je vljudno, brez tipkarskih napak, omenja resničnega dobavitelja in ima celo pravi podpis. Nič v njem ne kriči »prevara«.
V preteklosti je bilo phishing (spletno ribarjenje) pogosto lahko prepoznati. Sporočilo je bilo napisano v nenavadnem jeziku in slabo oblikovano, poslal ga je neznan pošiljatelj, videti pa je bilo neprofesionalno. Danes je drugače. Umetna inteligenca (AI) napadalcem pomaga pisati sporočila, ki delujejo naravno, prepričljivo in osebno.
AI phishing je phishing, okrepljen z umetno inteligenco. To ne pomeni, da je celotno sporočilo napisal robot. Pomeni, da lahko napadalec AI uporabi za pisanje besedila, prevajanje, personalizacijo, izmišljanje lažnih zgodb, posnemanje sloga komuniciranja ali pripravo celotne phishing kampanje.
Širši pregled tega, kako napadalci uporabljajo AI tudi zunaj phishinga, najdete v članku Umetna inteligenca kot napadalec: phishing, deepfake in nove kibernetske grožnje.
Phishing se pogosto povezuje z drugimi tehnikami socialnega inženiringa. O napadih po telefonu, znanih kot vishing (lažni telefonski klici), pišemo v članku Deepfake prevare in vishing, o vabah, prilagojenih na podlagi javnih podatkov, pa v članku OSINT in AI.
Kako deluje phishing
Phishing temelji na preprostem načelu: napadalec se izdaja za nekoga, ki mu zaupate.
Predstavlja se lahko kot banka, dostavna služba, mobilni operater, državni organ, znano podjetje, sodelavec, nadrejeni ali stranka. Sporočilo vas praviloma sili k hitremu ukrepanju.
Najpogostejši cilji phishinga so:
- pripraviti vas do klika na povezavo
- preusmeriti vas na lažno prijavno stran
- prepričati vas, da odprete priponko
- ukrasti plačilne podatke
- pridobiti potrditveno kodo
- prepričati vas, da izvedete plačilo
- pridobiti dostop do sistema podjetja
Največja težava je, da phishing pogosto ni videti dramatično. Včasih je videti kot povsem običajno službeno sporočilo.
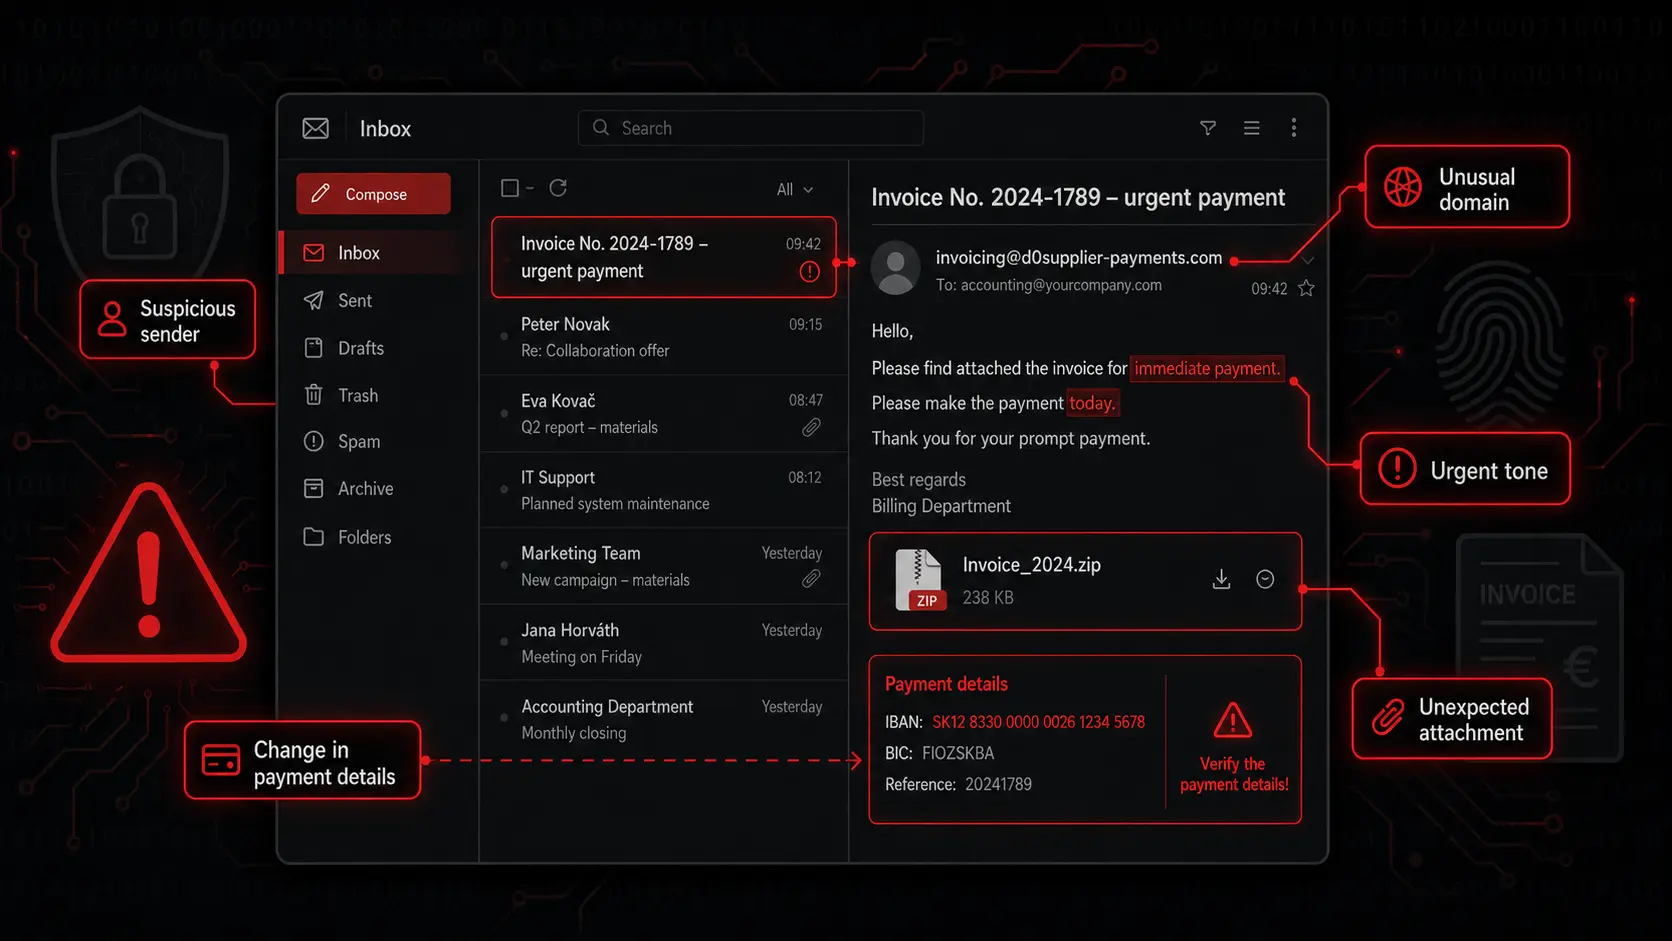
Najpogostejše vrste phishinga
Phishing po e-pošti
Najbolj znana oblika. Prejmete e-poštno sporočilo, ki je videti, kot da ga je poslala banka, dostavna služba, Microsoft, Google, dobavitelj ali sodelavec. V njem je povezava, priponka ali poziv k hitremu ukrepanju.
Primer: »Geslo vam bo kmalu poteklo. Prijavite se in potrdite svoj račun.«
Smishing
Smishing (lažna SMS-sporočila) je phishing, ki pride kot SMS ali kot sporočilo v aplikaciji za klepet. Pogosto gre za sporočila o paketih, plačilih, globah ali bančnih računih.
Primer: »Vaš paket čaka na doplačilo 1,99 €. Kliknite na povezavo.«
Vishing
Vishing je phishing po telefonu. Napadalec pokliče in vas skuša prepričati, da nekaj storite. Predstavi se lahko kot bančni uslužbenec, tehnična podpora, policist, kurir ali nadrejeni.
Z AI je vishing nevarnejši, saj lahko napadalci uporabijo sintetičen ali kloniran glas.
Ciljani phishing (spear phishing)
Pri ciljanem phishingu napadalec meri na izbrano tarčo. To ni naključno sporočilo, poslano tisočim ljudem. Pripravljeno je za točno določeno osebo ali podjetje.
Napadalec lahko razišče vaše ime, delovno mesto, projekte, sodelavce, stranke ali dobavitelje. Nato sestavi sporočilo, ki deluje, kot da sodi v vaš delovni dan.
Tu postane pomemben OSINT, torej zbiranje podatkov iz javnih virov: javni profili, spletna mesta podjetij in objave lahko splošno phishing sporočilo spremenijo v verodostojno pretvezo za ciljani phishing.
Vrivanje v poslovno komunikacijo (BEC)
Ta napad, v angleščini Business Email Compromise, pogosto meri na podjetja. Napadalec se izdaja za direktorja, vodjo, dobavitelja ali poslovnega partnerja in skuša zaposlenega prepričati, naj plača račun ali spremeni podatke o bančnem računu. Kadar se izdaja za direktorja, govorimo o direktorski prevari (CEO fraud).
To ni vedno tehnični napad. Zelo pogosto gre za dobro pripravljeno manipulacijo.
Kako AI spreminja phishing
Z AI postane phishing boljši – v najslabšem pomenu besede.
Boljša slovnica
Goljufiva sporočila niso več nujno slabo prevedena. AI piše v naravnem jeziku in ton prilagodi tako, da sporočilo zveni, kot da ga je poslala banka, dostavna služba, urad ali sodelavec.
Več osebnih podrobnosti
Napadalec lahko pregleda javno dostopne podatke o podjetju in zaposlenih. AI jih nato spremeni v sporočilo s konkretnim kontekstom.
Na primer: »Živjo, Martina, pošiljam posodobljeno dokumentacijo za razpis, ki ga pripravljate ta teden.« Tako sporočilo je veliko nevarnejše od splošne neželene pošte.
Hitrejša priprava kampanj
AI lahko ustvari na desetine različic sporočila za različne oddelke: finance, kadrovsko službo, prodajo ali IT.
Boljše posnemanje sloga
Če ima napadalec na voljo javno objavljena besedila določene osebe, lahko poskusi posnemati njen slog. Sporočilo potem zveni kot običajno sporočilo vodje ali sodelavca.
Kontrolni seznam: kako prepoznati phishing
Ko prejmete sumljivo sporočilo, se najprej ustavite. Ni vam treba biti strokovnjak za IT. Zastavite si nekaj preprostih vprašanj.
1. Ali me sporočilo sili k hitremu ukrepanju?
Phishing pogosto izkorišča časovni pritisk: »takoj«, »v 24 urah«, »zadnji opomin«, »nujno« ali »vaš račun bo blokiran«. Večji ko je pritisk, bolj skrbno preverjajte.
2. Ali zahteva geslo, kodo ali plačilo?
Gesel in potrditvenih kod nikoli ne pošiljajte po e-pošti, v SMS-sporočilu ali klepetu. Če kdo zahteva kodo iz SMS-sporočila, je to zelo resen opozorilni znak.
3. Ali je naslov pošiljatelja pravi?
Preverite ne le prikazano ime, temveč tudi e-poštni naslov. Napadalec lahko uporabi ime znane blagovne znamke, dejanski naslov pa je povsem drugačen. Pozorni bodite na drobne spremembe v domeni, zamenjane črke, vezaje ali sumljive končnice.
4. Ali povezava vodi tja, kamor naj bi vodila?
Ne klikajte samodejno. Na računalniku se z miško postavite na povezavo in preverite, kam vodi. Na telefonu je to težje, zato bodite še previdnejši. Varneje je, da uradno spletno mesto odprete sami.
5. Ali je bila priponka pričakovana?
Ne odpirajte priponk, ki jih niste pričakovali – zlasti ne računov, dokumentov, arhivov ali datotek, ki zahtevajo, da omogočite makre ali se znova prijavite.
6. Ali je kontekst smiseln?
Vprašajte se: Ali je bilo to sporočilo pričakovano? Ali je smiselno, da mi piše prav ta oseba? Ali je običajno, da od mene zahteva kaj takega? Če ni, zahtevo preverite.
7. Ali lahko zahtevo preverim po drugem kanalu?
Pri plačilih, spremembah bančnih računov, zahtevah za dostop in občutljivih podatkih vedno preverite po drugem kanalu. Pokličite na številko, ki jo poznate, pišite v internem klepetu ali vprašajte osebno.
Kaj storiti, če ste kliknili na phishing povezavo
Klikne lahko vsak. Pomembno je, da ohranite mirno kri in ukrepate hitro.
Če ste na povezavo le kliknili in niste ničesar vnesli, zaprite stran in sporočilo prijavite oddelku za IT ali skrbniku. Če ste vnesli geslo, ga takoj zamenjajte. Če isto geslo uporabljate tudi drugje, ga zamenjajte tudi tam. Če ste vnesli podatke o kartici, se obrnite na svojo banko. Če gre za službeni račun, o tem takoj obvestite podjetje.
Najslabše je molčati zaradi strahu ali sramu. Napadalci računajo na to, da bodo ljudje incident prikrili. Hitra prijava lahko reši račun, denar in podatke podjetja.
Kako se zaščititi dolgoročno
Uporabljajte večfaktorsko avtentikacijo (MFA). Posodabljajte svoje naprave. Ne uporabljajte povsod istega gesla. Uporabljajte upravitelja gesel. Previdni bodite v javnih omrežjih Wi-Fi. In predvsem: preverjajte sumljive zahteve.
V podjetjih veliko pomagajo redno izobraževanje, preprost način prijave sumljivih sporočil, simulacije phishing napadov ter jasna pravila za plačila in spremembe bančnih računov.
Sklep
AI phishing je nevaren, ker je videti običajno. Ni mu treba biti tehnično spektakularen. Izkorišča običajno komunikacijo, običajen stres in običajno zaupanje.
Najzanesljivejša obramba je preprosta: ustavite se, preverite, ne klikajte samodejno in ne popustite pritisku. Če sporočilo zbuja paniko, ustvarja občutek nujnosti ali zahteva občutljive podatke, bodite pozorni.
