Human risk management platforma
PhishGun: simulace phishingu a školení bezpečnostního povědomí pro váš tým
Většina incidentů stále začíná u člověka, ne u otevřeného portu. PhishGun posílá vašim vlastním lidem realistický, ale neškodný phishing, promění rizikové kliknutí ve školení ještě než chyba vychladne, a dá vám číslo o lidském riziku, které můžete položit na stůl vedení.
Staví ho Haxoris z toho, co naši etičtí hackeři vidí ve skutečných zakázkách sociálního inženýrství - a scénáře jsou lokalizované, ne přeložené.
Vyzkoušejte na 1 měsíc zdarma. Bez platební karty.
PhishGun staví a provozuje Haxoris. Samotný produkt najdete na phishgun.com.
Přehled
Co PhishGun dělá
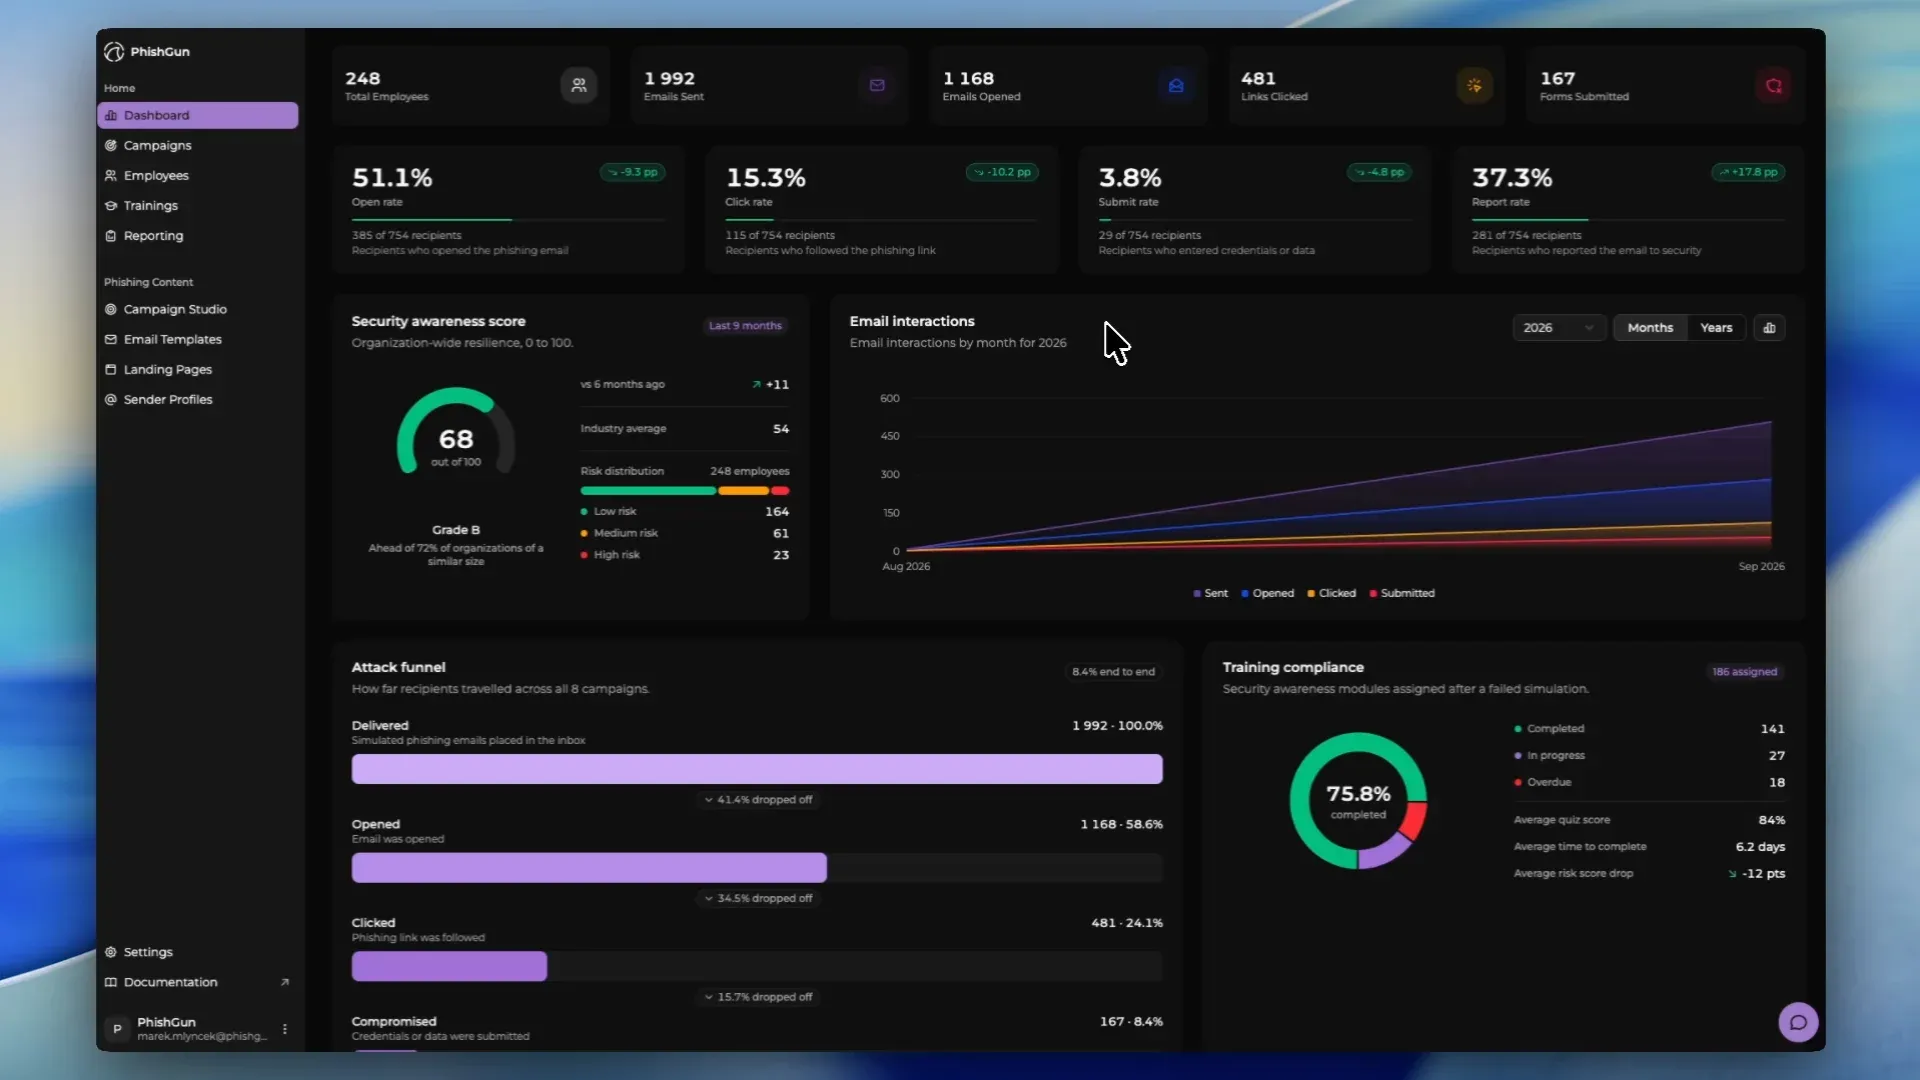
PhishGun spouští simulovaný phishing na vaše vlastní zaměstnance a měří, co se stane dál: kdo zprávu otevřel, kdo klikl, kdo něco zadal - a číslo, které většina programů nikdy nesbírá: kdo ji nahlásil.
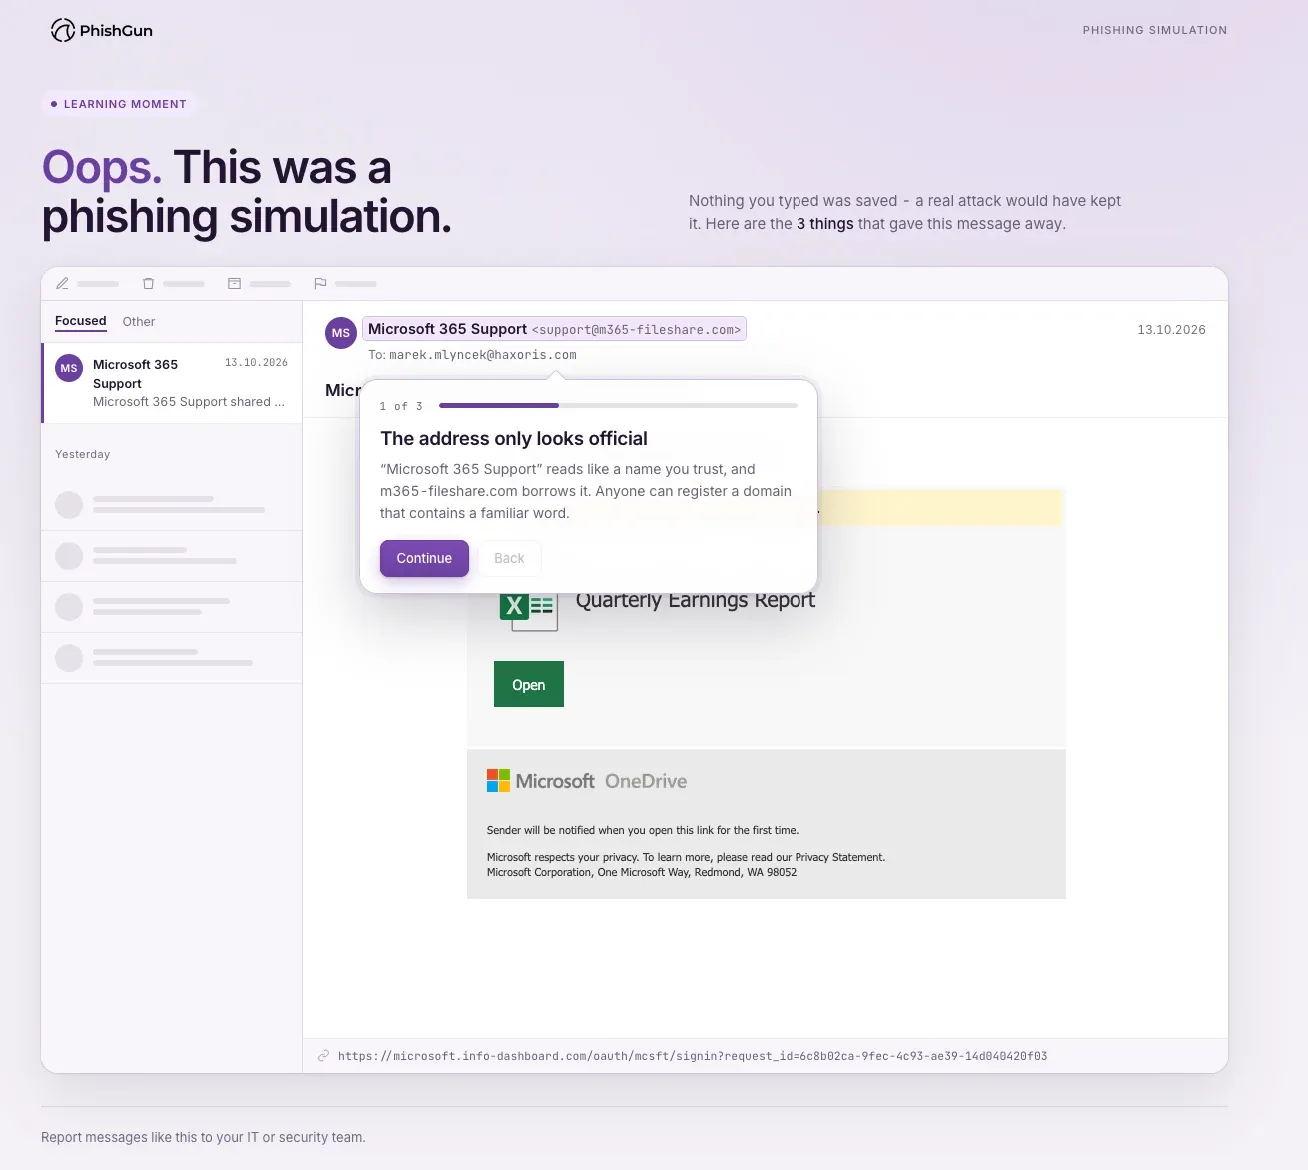
U kliknutí většina nástrojů končí. PhishGun ho bere jako začátek: otevře krátkou kontextovou lekci, která člověka provede signály, jež ta zpráva ve skutečnosti nesla - přesně v jediném okamžiku, kdy zaručeně dává pozor.
Mezi kampaněmi můžete jednotlivcům i celým týmům přiřazovat krátké školicí moduly - hotové nebo postavené na vašich interních směrnicích - a u každého člověka vidíte dokončení i skóre z kvízu.
Výsledkem je měřitelný trend po týmech, ne certifikát o absolvování - a PDF report se záznamy, který auditor NIS2, ISO 27001 nebo DORA uzná jako důkaz, že školení povědomí skutečně proběhlo.
Obhajitelné číslo o lidském riziku, sledované v čase, a důkazy, kterými ukážete vedení nebo regulátorovi, co se změnilo.
Uživatelé naimportovaní z Microsoft 365 nebo Google Workspace, kampaně odesílané přes tyto integrace nebo standardně přes SMTP s regulací tempa, tlačítko pro nahlášení nasazené centrálně - a žádný nový adresář k údržbě.
Datované záznamy o školeních a aktivitě povědomí po jednotlivcích, exportované do PDF - přesně ten artefakt, který auditor žádá, když směrnice na papíře nestačí.
Funkce a přínosy
Čtyři věci, které platforma opravdu dělá
Simulace i školení v jedné platformě - testujte, školte, opakujte. Každá z těchto čtyř věcí tam je proto, že mění číslo, které dokážete změřit následující kvartál.
Chytré simulace phishingu
Kampaně segmentované podle oddělení, úrovně rizika, jazyka a byznysového kontextu - faktura na finance a výzva k MFA na vývojáře, ne jedna generická šablona vystřelená na všechny naráz v úterý ráno.
Školicí moduly a lekce v okamžiku kliknutí
Rizikové kliknutí otevře krátkou lekci, která pojmenuje signály ve zprávě - zobrazované jméno, které nesedělo s doménou, naléhavost, odkaz mířící jinam. Vedle ní máte knihovnu krátkých modulů s kvízem, hotových nebo postavených na vašich směrnicích, s přehledem o dokončení a skóre u každého člověka.
Nahlášení jedním kliknutím
Zaměstnanci nahlásí podezřelou zprávu jedním kliknutím na tlačítko v Outlooku, které se nasazuje centrálně, takže nikdo nic neinstaluje. Z tiché neudálosti se tak stane měřitelný signál, lidé, kteří se zachovali správně, dostanou zpětnou vazbu, a zkrátí se cesta od reálného útoku k tomu, aby se o něm váš tým dozvěděl.
Analytika, která obstojí
Míra prokliků, míra nahlášení, dokončení školení, opakované riziko a průběh kampaně - v reálném čase, po týmech a napříč kampaněmi, s exportem do PDF s vaší značkou. Deliverable je trend; samotná míra prokliků z jedné kampaně vám řekne velmi málo.
Knihovna šablon
Šablony, které vypadají lokálně, protože lokální jsou
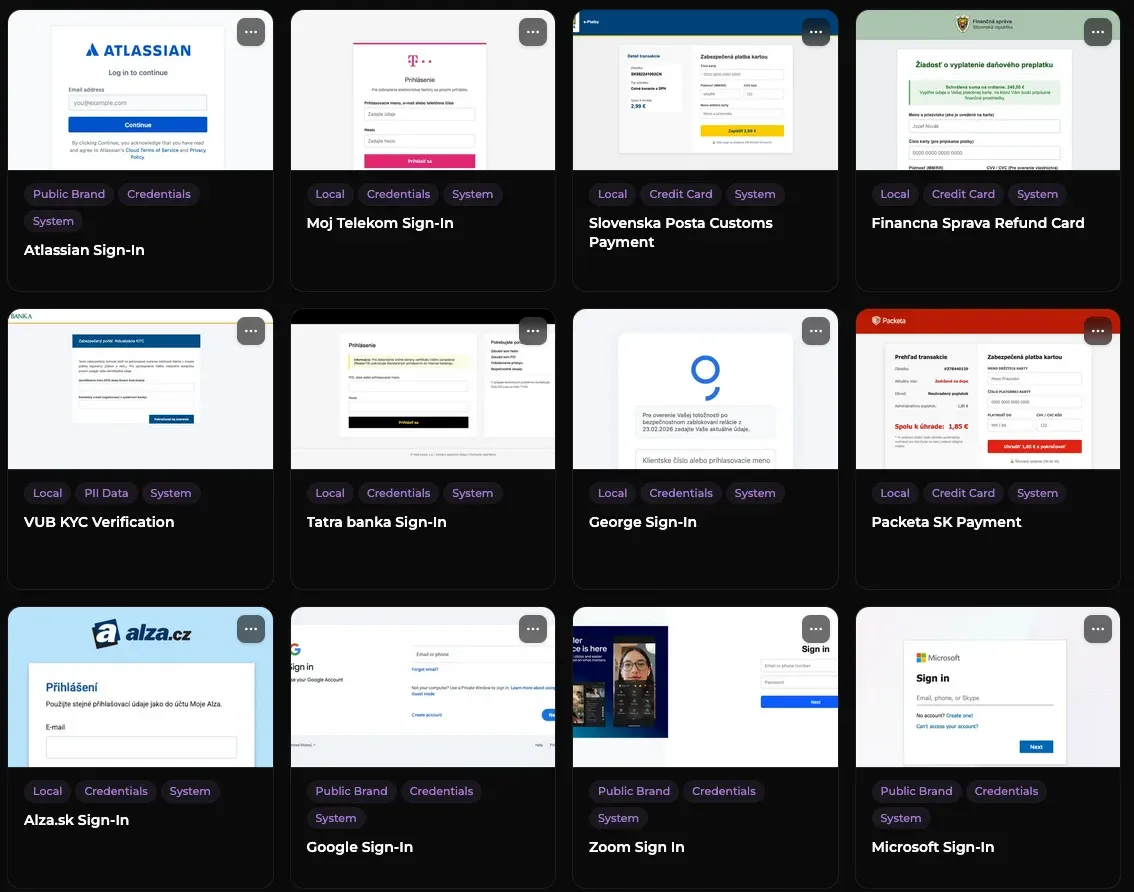
Návnada funguje jen tehdy, když zapadne. Knihovna obsahuje odesílatele, od kterých vaši lidé skutečně dostávají poštu - Slovenská pošta, Finanční správa, Tatra banka, VÚB, Packeta, Alza - vedle globálních, které vidí každá firma: Microsoft, Google, Atlassian, Zoom.
Každá šablona je označená podle toho, na co míří - přihlašovací údaje, údaje o kartě, osobní údaje - a podle toho, jestli se vydává za veřejnou značku, nebo za něco interního. Právě to vám umožní zamířit kampaň na jedno konkrétní riziko místo doufání, že generická návnada zabere.
Vedle běžných návnad obsahuje i pokročilé techniky útočníků - scénáře typu browser-in-the-browser, OAuth consent, MFA fatigue a ClickFix - aby tým, který se naučil poznat to zjevné, byl dál testován proti tomu, co skuteční útočníci zkoušejí jako další.
Moment poučení
Lekce přijde, dokud je phishingový e-mail ještě otevřený
Když zaměstnanec zadá heslo do simulované stránky, PhishGun mu oznámí, že se nic neuložilo, a ukáže mu přesně to, co zprávu prozradilo. Zapamatuje si to tak, jak žádnou prezentaci.
- Navázané na konkrétní nástrahu: faktura, výplata, dodavatel, QR kód, přihlášení nebo sdílený dokument.
- Pár minut, žádný kurz k zapsání, žádná instalace.
- V jejich jazyce, s radou, co dělat, až přijde ten skutečný.
Knihovna školení
Školení, které lidé zvládnou za pár minut, ne za celé odpoledne
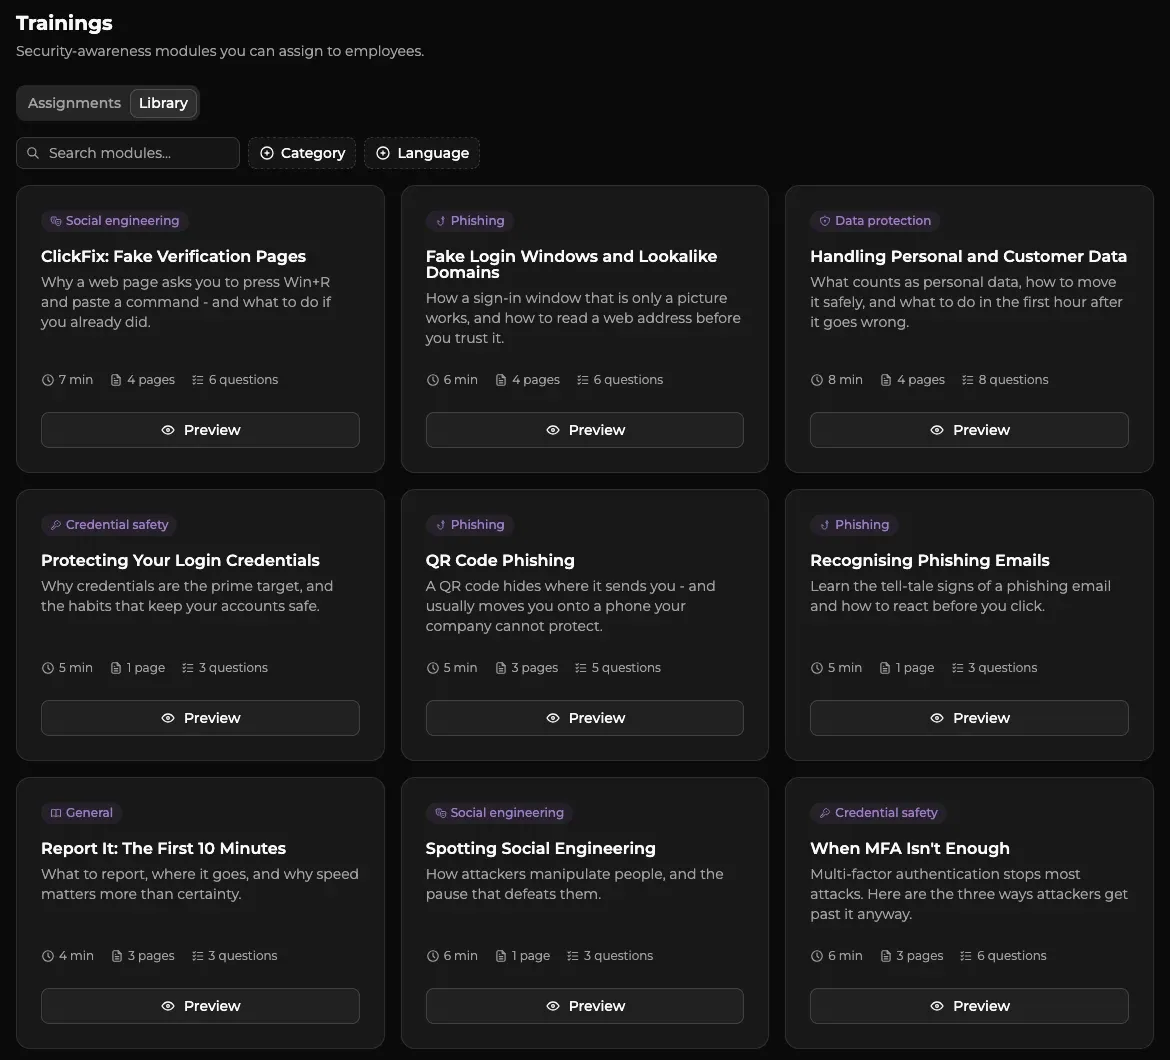
Každý modul tvoří několik krátkých stran a kvíz, v jazyce, ve kterém zaměstnanci pracují. Přiřaďte ho jednotlivci nebo týmu a je hotový na jedno posezení.
- Phishingové e-maily, QR kódy a nástrahy typu ClickFix, falešná přihlašovací okna, sociální inženýrství, hesla, osobní údaje a nahlašování incidentů.
- Kvíz ukáže, co si lidé opravdu odnesli, ne jen kdo se proklikal na konec.
- Vytvořte si vlastní moduly podle interních směrnic a přiřazujte je stejně, se stejným přehledem.
Reporting
Celý trychtýř, nejen míra prokliků
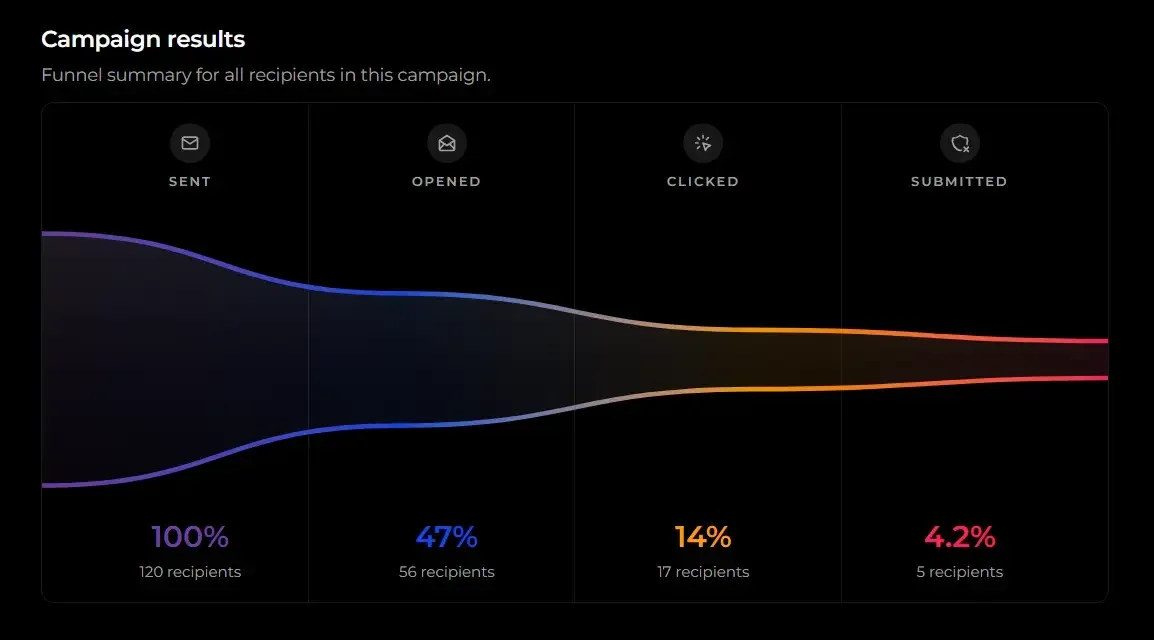
Odesláno, otevřeno, prokliknuto, odeslán formulář - s propadem v každém kroku. Samotná míra prokliků skrývá číslo, na kterém záleží nejvíc: kolik lidí šlo za kliknutí a skutečně něco předalo.
Právě to poslední procento má smysl ukázat vedení, protože je to nejbližší měřitelný odhad toho, s čím by skutečný útočník odešel.
Reference
Co říkají naši zákazníci
SoftPlan Slovakia, Pygmalios a Scicake patří mezi firmy, které PhishGunu důvěřují.
„Dříve jsme se spoléhali na jiná open-source řešení, což znamenalo, že jsme museli platformu provozovat sami a každou phishingovou kampaň vytvářet ručně. S PhishGunem jsme celý tento proces výrazně zjednodušili a díky jejich týmu, který se nám osobně věnoval, proběhl onboarding zcela bez problémů. Kampaně tak nasazujeme rychleji a v pravidelných intervalech, což umožňuje průběžné školení našich zaměstnanců.“
Snadné spouštění kampaní s jasnými výsledky
„Spustit jakýkoli bezpečnostní test je pro mě snadné. Líbí se mi šablony kampaní, snadno se spouštějí a výsledky i průběh se dají jednoduše zkontrolovat. Úvodní nastavení bylo velmi snadné. PhishGun používám k interním bezpečnostním testům.“
Začněte jednou kampaní zdarma
Nejrychlejší způsob, jak zjistit, jestli je tohle ve vaší organizaci problém, je spustit to jednou. Jedna kampaň, vaši vlastní lidé, vaše vlastní čísla - ještě před jakýmkoli závazkem. Bez platební karty a první měsíc je zdarma.
- Začněte jedním oddělením - nemusíte importovat celý adresář.
- Vyberte lokalizovaný scénář nebo ho upravte na návnadu, kterou váš sektor vidí právě teď.
- Míru prokliků, míru nahlášení a rozpad po týmech sledujete v reálném čase a PDF report pak předložíte vedení.
Jak to funguje
Pět kroků od prázdného účtu k trendu, který lze reportovat
První kampaň zabere jedno odpoledne. Všechno po ní je opakování téže smyčky na kratším cyklu.
Připojte uživatele
Naimportujte týmy z Microsoft 365 nebo Google Workspace, případně nahrajte seznam, a odesílejte přes tyto integrace nebo standardně přes SMTP. Rozdělte lidi podle oddělení, seniority nebo rizikového profilu, aby kampaň šla zamířit, ne jen vysílat.
Vyberte scénář
Zvolte lokalizovanou šablonu - faktura, oznámení o doručení, zpráva z HR, výzva k MFA, interní požadavek z IT - nebo ji upravte na návnadu, kterou váš sektor tento kvartál skutečně vidí.
Spusťte bezpečně
Pojistky, regulace tempa odesílání a kontrolované přistávací stránky zabrání tomu, aby simulace narušila chod firmy nebo rozjela vaši vlastní detekci. Okno i rozsah se domluví dřív, než cokoli odejde.
Školte v okamžiku kliknutí
Kdo klikne, dostane krátkou lekci, a skupinám, které to potřebují nejvíc, můžete přiřadit navazující modul z knihovny školení. Kdo nahlásí, dostane zpětnou vazbu místo ticha - a právě to promění tlačítko pro nahlášení z funkce v návyk.
Reportujte trend
Míra prokliků, míra nahlášení a dokončení školení po týmech, sledované napříč kampaněmi a exportované do PDF s vaší značkou. To je to, co jde na vedení - a je to tatáž sada záznamů, která odpovídá auditorovi na otázku, jak je školení povědomí doloženo.
Skóre lidského rizika
Skóre pro každého člověka - a důvod, proč ho má
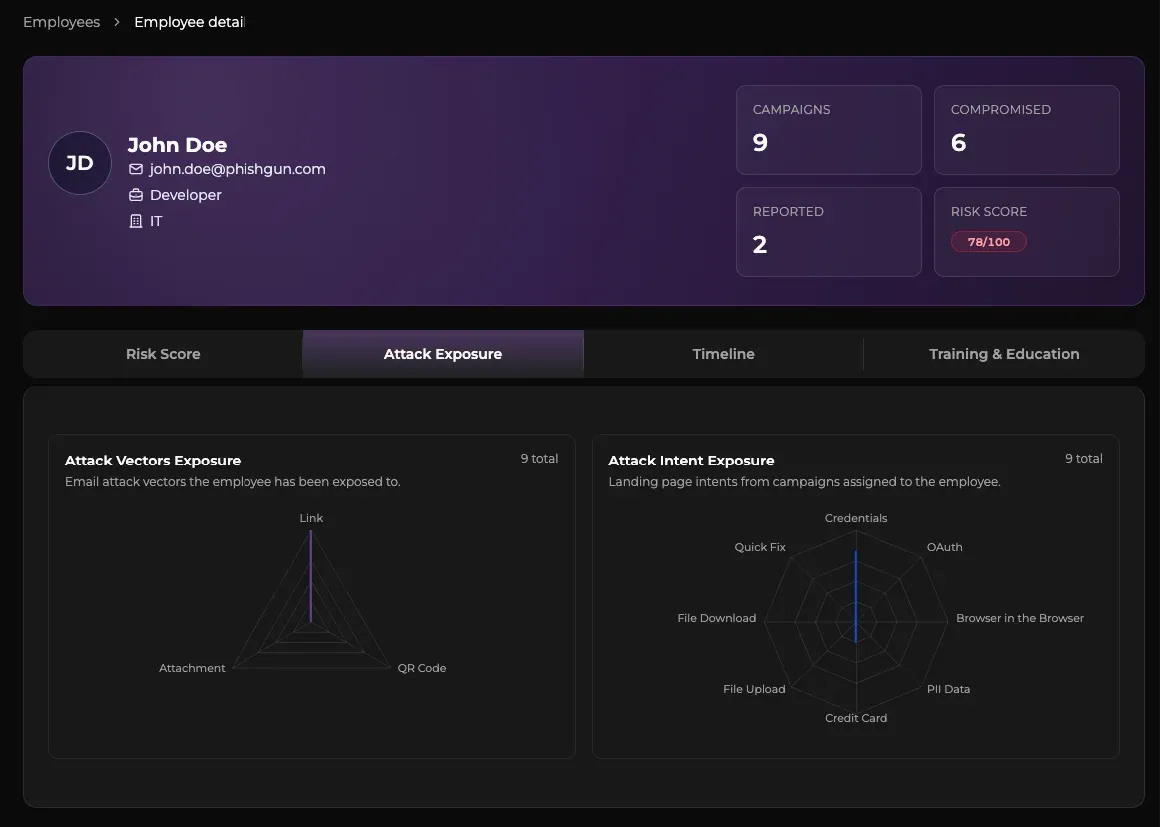
Každý zaměstnanec má skóre postavené na tom, co skutečně udělal napříč kampaněmi - kompromitován, nahlásil, ignoroval - ne na výsledku kvízu na konci prezentace.
Rozpad expozice ukazuje, vůči kterým vektorům útoku a kterým záměrům byl daný člověk testován. Nízké skóre tak nikdy není záhada a vysoké přichází rovnou s konkrétní mezerou, kterou je třeba zavřít.
Podklady
Reporty připravené k auditu, které management opravdu pochopí
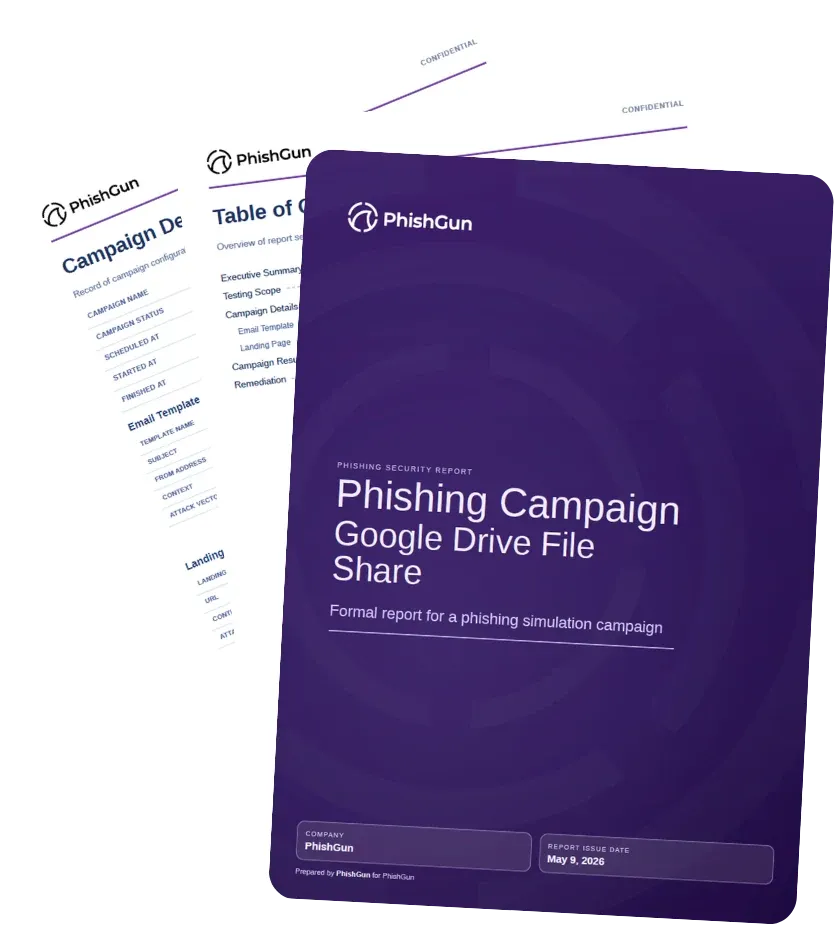
Proměňte výsledky kampaní v elegantní reporty s vlastním logem pro vedení a auditory - bez hodin strávených upravováním prezentací.
- PDF reporty s vaší značkou, dokončením školení a trendy rizik za každou kampaň.
- Podklady přiřazené k povinnostem kybernetické hygieny a školení podle NIS2, článku 7.3 a opatření A.6.3 normy ISO 27001 a programům povědomí podle DORA.
- Rozpis podle týmů pro hodnocení managementem a interní audity.
Možnosti
Co je součástí
PhishGun se dodává jako hostovaná platforma, odděleně od konzultačních zakázek Haxoris a s vlastním předplatným.
| Oblast | Obsahuje |
|---|---|
| Kampaně | Lokalizované e-mailové šablony, pokročilé scénáře jako browser-in-the-browser, OAuth consent, MFA fatigue a ClickFix, kontrolované přistávací stránky, které nic neukládají, cílení podle oddělení, úrovně rizika, jazyka a byznysového kontextu, regulace tempa odesílání a pojistky kampaně |
| Školení | Knihovna krátkých modulů s kvízem, vlastní moduly postavené na vašich směrnicích, lekce v okamžiku rizikového kliknutí, dokončení a skóre po jednotlivcích i týmech |
| Tlačítko pro nahlášení | Nahlášení podezřelé zprávy jedním kliknutím v Outlooku, nasazené centrálně přes Microsoft 365 nebo Google Workspace, zpětná vazba za správná nahlášení, sledování míry nahlášení |
| Uživatelé a správa | Import uživatelů z Microsoft 365 nebo Google Workspace, odesílání přes tyto integrace nebo standardně přes SMTP, seskupování podle týmu, oddělení a rizikového profilu |
| Analytika | Míra prokliků, míra nahlášení, dokončení školení, opakované riziko a průběh kampaně v reálném čase, po kampaních i po týmech |
| Důkazy pro compliance | PDF reporty o školeních a aktivitě bezpečnostního povědomí, které lze předložit při kontrolách NIS2, ISO 27001 a DORA |
| Jazyky | Šablony, přistávací stránky i školení v češtině, slovenštině a angličtině, napsané v místním firemním jazyce, ne přeložené |
Aktuální plány, limity a ceny najdete v ceníku PhishGun.
Regulační kontext
Proč je školení povědomí dnes pojmenovaná povinnost
Tři evropské rámce dávají bezpečnostní povědomí na papír místo toho, aby ho nechaly na dobrém úmyslu. Ve všech třech je břemenem důkaz - ne směrnice konstatující, že školení existují.
NIS2
Článek 20 odst. 2 vyžaduje, aby členové řídicích orgánů absolvovali školení a aby podporovali pravidelné školení zaměstnanců. Článek 21 odst. 2 písm. g) uvádí základní postupy kybernetické hygieny a školení v oblasti kybernetické bezpečnosti mezi základními opatřeními. Opakované simulace a datované záznamy o dokončení jsou způsob, jak se to prokáže. NIS2 testování v Haxoris.
ISO/IEC 27001
Článek 7.3 vyžaduje, aby lidé znali bezpečnostní politiku a svou roli v ní, a opatření 6.3 v příloze A vyžaduje povědomí, vzdělávání a školení přiměřené roli člověka, pravidelně aktualizované. Auditor žádá důkazy po jednotlivcích v čase, což jednorázová prezentace při nástupu neprodukuje. ISO 27001 testování v Haxoris.
DORA
Článek 13 odst. 6 vyžaduje, aby finanční subjekty provozovaly programy povědomí o bezpečnosti ICT a školení digitální provozní odolnosti jako povinné moduly - a to výslovně včetně vrcholového managementu, nejen technického personálu.
Kde PhishGun stojí vedle zakázky od Haxoris
Odpovídají na jiné otázky a většina organizací nakonec chce obojí. Test sociálního inženýrství je zakázka v jednom bodě času: naši etičtí hackeři postaví šité pretexty, spustí phishing, vishing a smishing proti dohodnutému rozsahu a reportují, jak daleko se odhodlaný útočník dostal.
PhishGun je program, který běží mezi těmito zakázkami - průběžně, ve vaší režii, a míří na posun základní úrovně, ne na dokázání jedné cesty průniku.
V praxi to vypadá takto:
- Nejdřív test, potom platforma - zakázka vám ukáže, které pretexty na vaše lidi skutečně fungují; právě ty se vyplatí opakovat jako scénáře.
- Platforma kvůli trendu - míra prokliků a nahlášení po týmech, kvartál po kvartálu, je metrika, která ukáže, že program funguje.
- Školení na mezery, které čísla odhalí - podívejte se na školení zaměstnanců v kyberbezpečnosti s lektorem, postavené na výsledcích vašich vlastních kampaní.
- A znovu test na ověření - nová zakázka proti vyškolené populaci je poctivá zkouška toho, jestli se číslo skutečně pohnulo.
Často kladené otázky
01 Je PhishGun produkt Haxoris?
Ano. PhishGun staví a provozuje Haxoris a scénáře pocházejí od téhož týmu, který dělá naše zakázky sociálního inženýrství. Má vlastní stránku a vlastní předplatné na phishgun.com, protože jde o platformu, ne o konzultační službu - ale je to náš produkt, ne přeprodej cizího nástroje.
02 Čím se to liší od testu sociálního inženýrství od Haxoris?
Test je zakázka: šité pretexty, phishing spolu s vishingem a smishingem, vedené našimi testery proti dohodnutému rozsahu, s reportem o tom, jak daleko se útočník dostal a proč. PhishGun je platforma, kterou si spouštíte sami a průběžně, abyste mezi zakázkami posunuli základní úroveň. Test vám řekne, co na vaše lidi funguje; platforma je způsob, jak to opravit a opravu doložit.
03 Jsou simulované zprávy bezpečné pro reálné zaměstnance?
Ano - simulace je postavená na měření reakce, ne na kompromitaci. Neobsahuje žádný malware ani payload. Kampaně běží s pojistkami a s regulací tempa odesílání, aby simulace nenarušila chod firmy, a rozsah, okno i to, co přesně se zaznamenává, se domluví před odesláním první zprávy.
04 Musí si zaměstnanci instalovat nějaký software?
Ne. Simulované e-maily přijdou do běžné schránky a lekce i školicí moduly se otevírají v prohlížeči. Tlačítko pro nahlášení se nasazuje centrálně přes Microsoft 365 nebo Google Workspace, takže zaměstnanci sami nic neinstalují.
05 V jakých jazycích jsou scénáře dostupné?
Ve slovenštině, češtině a angličtině - šablony, přistávací stránky i školicí moduly. Jsou lokalizované, ne strojově přeložené, a to je důležitější, než to zní: návnada, která zní jako překlad, se odhalí ze špatného důvodu - kampaň pak měří cit vašich zaměstnanců pro neobratnou formulaci místo jejich citu pro phishing.
06 Můžeme si vytvořit vlastní školicí moduly?
Ano. Vytvořte si vlastní moduly podle vašich interních bezpečnostních směrnic, procesů a nástrojů a přiřaďte je lidem nebo týmům jako kterýkoli modul z knihovny. Dokončení a skóre se sledují stejně, takže se i vaše vlastní směrnice stanou součástí záznamu o školení.
07 Zahanbuje školení zaměstnance, kteří na simulaci naletí?
Ne. Lekce vysvětluje, ne kárá, neexistují žádné trestající procesy ani veřejné zahanbování a zaměstnanci, kteří zprávu nahlásí, dostanou pozitivní zpětnou vazbu. PhishGun stojí na pozitivní motivaci, protože právě ta mění chování.
08 Musíme na začátek naimportovat celý adresář?
Ne. Začněte jedním oddělením. Uživatele lze naimportovat z Microsoft 365 nebo Google Workspace, případně nahrát jako seznam, a rozsah se dá rozšířit, až uvidíte, co vrátí první kampaň.
09 Splňuje školení požadavky zákona č. 264/2025 Sb. a vyhlášek č. 409/2025 a 410/2025 Sb.?
Ano, jako doklad plnění. Zákon č. 264/2025 Sb. a vyhlášky č. 409/2025 a 410/2025 Sb. vyžadují, aby byli zaměstnanci i vedení pravidelně a prokazatelně školeni v kybernetické bezpečnosti. PhishGun zaznamená, kdo jaké školení absolvoval, kdy a s jakým skóre, a výsledky phishingových simulací ukážou, že školení funguje. Obojí exportujete jako PDF pro kontrolu NÚKIB nebo auditora.
10 Dělá nás PhishGun compliant s NIS2, ISO 27001 nebo DORA?
Žádný nástroj nedělá organizaci compliant a k dodavateli, který tvrdí opak, přistupujte s nedůvěrou. PhishGun produkuje důkaz k jedné konkrétní povinnosti v každém z těch rámců - že školení bezpečnostního povědomí probíhá, zasahuje správné lidi včetně managementu, a opakuje se. Je to jedno opatření z mnoha; zároveň je to opatření, které se jinak dokládá velmi těžko.
