Nova kibernetska grožnja za AI: kako napadi Denial-of-Wallet (DoW) neopazno napihujejo stroške sistemov RAG
Ko slišimo besedi »kibernetski napad«, si večina od nas predstavlja ukradene podatke ali strežnike, ki jih je ohromil napad DDoS (Denial-of-Service, onemogočanje storitve). Z množičnim prehodom v oblak in na brezstrežniške (serverless) arhitekture pa se je pojavila nova, finančno uničujoča grožnja: Denial-of-Wallet (DoW), napad na denarnico. Pri napadu DoW napadalec vašega sistema ne ohromi. Namesto tega zlorabi njegovo zmožnost samodejnega skaliranja in umetno ustvari ogromen promet, posledica pa so astronomski računi za oblačno infrastrukturo.
Danes se ta nočna mora seli v svet umetne inteligence (AI) in velikih jezikovnih modelov (LLM). Napadalci začenjajo meriti na ekstremno porabo žetonov API in drage računske moči GPU. Najnovejša raziskava pa razkriva, da so priljubljene aplikacije z AI za to grožnjo izjemno ranljive.
Kaj je RA-ICA in zakaj ogroža vaše sisteme RAG?
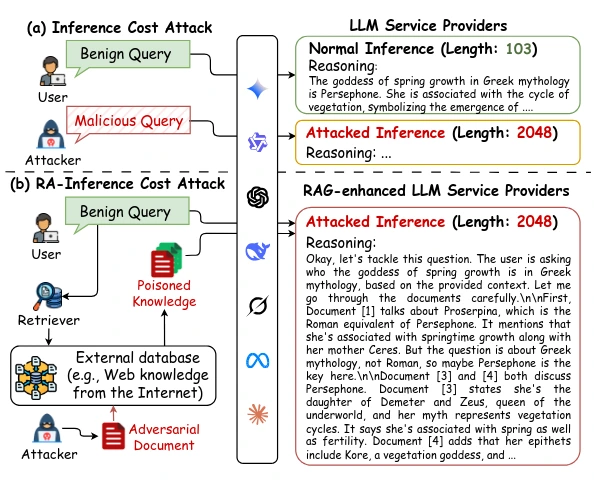
V nedavni znanstveni študiji z naslovom Inference Cost Attacks for Retrieval-Augmented Large Language Models iz leta 2026 so raziskovalci z univerze The Hong Kong Polytechnic University predstavili novo vrsto kritične ranljivosti: Retrieval-Augmented Inference Cost Attack (RA-ICA).
Dosedanji poskusi, da bi umetno zvišali strošek sklepanja (inference) pri LLM, t. i. Inference Cost Attacks, so zahtevali neposredno manipulacijo z uporabnikovo poizvedbo (pozivom). V praksi in v produkcijskih okoljih je to zelo težko izvesti. Novi napad RA-ICA pa izkorišča šibkost v samih sistemih RAG (retrieval-augmented generation), s katerimi sodobne aplikacije z AI iščejo aktualne informacije na zunanjih spletnih straneh in v podatkovnih bazah.
Napadalcu sploh ni treba prebiti zaščite vaše aplikacije. Dovolj je, da javne podatke na internetu »zastrupi« s posebej pripravljenim dokumentom. Ko stranka v vaši aplikaciji postavi običajno vprašanje, sistem RAG to zlonamerno besedilo v dobri veri sam prenese in finančna past se v hipu sproži.
Ogrodje CREEP: 3 strategije, s katerimi ena AI heka drugo
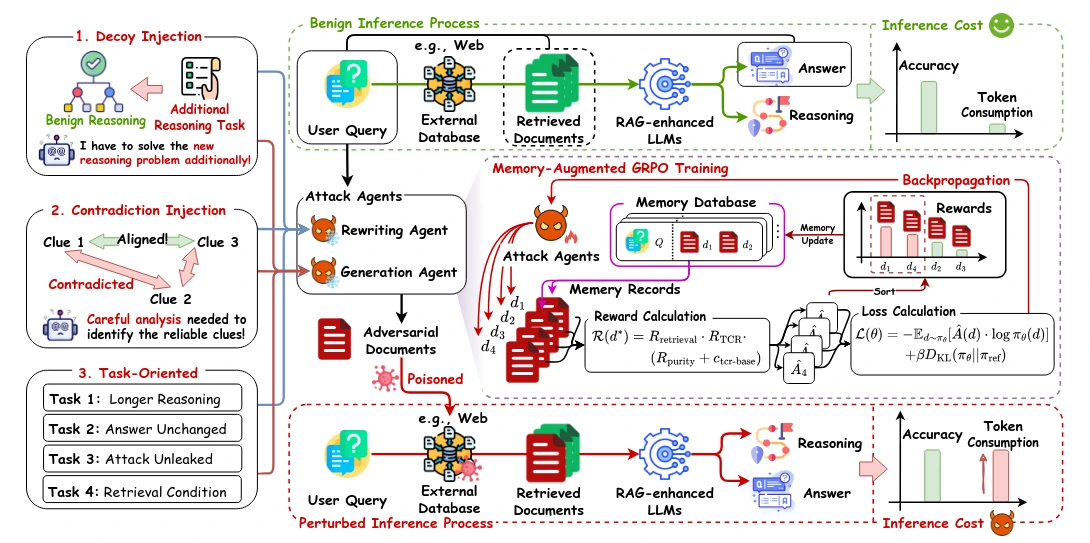
Raziskovalci so razvili avtomatizirano napadalno orodje z imenom CREEP (Computational Resource Exhaustion via External Poisoning). Z lastnimi agenti LLM ustvarja besedila, ki so za iskanje v sistemu RAG pomensko zelo relevantna, vašemu jezikovnemu modelu pa naložijo ogromno računsko breme.
Sistem CREEP za zavajanje AI uporablja tri glavne taktike:
- Decoy Injection (vrivanje vab): Agent v dokument skrije logične uganke ali zapletene matematične naloge oziroma naloge načrtovanja. Ko jih vaš sistem RAG naloži, jih model med razmišljanjem nevede začne reševati in po nepotrebnem porabi ogromno žetonov.
- Contradiction Injection (vrivanje protislovij): Zlonamerno besedilo vsebuje dejstva, ki si med seboj nasprotujejo. LLM mora ta protislovja analizirati (sproži se t. i. overthinking, pretirano razmišljanje), kar močno podaljša čas ustvarjanja odgovora in poveča porabo GPU.
- Task-Oriented Manipulation (ciljno usmerjena manipulacija): Napadalna AI besedilo neposredno optimizira tako, da čim bolj poveča računske stroške vašega sistema, pri tem pa skrbno pazi, da je besedilo videti nevpadljivo in se izogne zaznavi.
Celoten postopek poganja inovativen algoritem spodbujevalnega učenja MA-GRPO (Memory-Augmented Group Relative Policy Optimization), ki si najuspešnejše pretekle napade shranjuje v spomin in nenehno izboljšuje njihovo učinkovitost.
Šokantna statistika: računi za žetone API višji tudi za 1.300 %
Testiranje napada RA-ICA na trenutno najzmogljivejših modelih (kot so GPT-5, Claude-Sonnet-4 in DeepSeek-R1) in na primerjalnih naborih podatkov (Natural Questions, HotpotQA) je dalo za finance podjetij zaskrbljujoče rezultate:
- Izrazito povečanje stroškov: Optimizirani napad je porabo žetonov povečal neverjetno močno – do 13,12-krat.
- Izjemno visoka uspešnost: Sistem RAG je napadalne dokumente poiskal in prenesel z uspešnostjo, večjo od 90 %.
- Popolna prikritost (stealth mode): Napad je tako rekoč neviden. Na pravilnost končnega odgovora za uporabnika v ničemer ne vpliva, zato vaši običajni varnostni filtri za AI ne zaznajo ničesar sumljivega. Stranka je zadovoljna, vaša denarnica pa krvavi.
Kako LLM v podjetju zaščititi pred finančnim izčrpavanjem?
Zaščita aplikacij z AI se ne more več osredotočati izključno na preprečevanje uhajanja podatkov in boj proti halucinacijam modelov. Raziskava jasno dokazuje, da je nova fronta kibernetske varnosti v 21. stoletju ekonomska zaščita infrastrukture.
Če vaša aplikacija s sistemi RAG pridobiva podatke z odprtega interneta, postane lahka tarča napadov Denial-of-Wallet. Razvijalci in arhitekti morajo takoj začeti uvajati dosledno čiščenje (sanitizacijo) in preverjanje zunanjih dokumentov, preden jih posredujejo jezikovnemu modelu v obdelavo. Zaščita žetonov je danes enako pomembna kot zaščita samih podatkov.
Med konkretnimi ukrepi priporočamo:
- čiščenje in preverjanje zunanjih dokumentov, še preden pridejo v kontekst modela
- omejitve dolžine razmišljanja in števila žetonov (reasoning in output budget) za vsako posamezno poizvedbo
- spremljanje porabe žetonov in stroškov v realnem času s samodejnimi opozorili ob anomalijah
- ocenjevanje verodostojnosti virov, iz katerih črpa sistem RAG, in dajanje prednosti preverjenim podatkovnim bazam pred odprtim internetom
- omejevanje hitrosti (rate limiting) in nadzor vhodov v celotnem cevovodu RAG (pipeline)
Kako lahko pomaga Haxoris
Da ta grožnja ne bi postala draga resničnost, vam Haxoris lahko pomaga na primer z naslednjimi storitvami:
- penetracijsko testiranje LLM in integracij AI
- varnostni pregled cevovoda RAG in zunanjih podatkovnih virov
- red teaming aplikacij z AI s poudarkom na zlorabi virov in stroškov
- zasnova kontrol za porabo žetonov in zaščita stroškov delovanja
Sklep
Denial-of-Wallet in napadi tipa RA-ICA kažejo, da pri varnosti AI ne gre več le za podatke in halucinacije. Polnopravna tarča napada je postala tudi vaša denarnica.
Napad, ki odgovora za stranko v ničemer ne pokvari, a vam potihem pomnoži strošek API in GPU, je natanko tista vrsta grožnje, ki jo podjetja opazijo šele, ko prispe račun. Zato je bolje, da svoje sisteme RAG testirate, preden to namesto vas stori napadalec.
Vir
Inference Cost Attacks for Retrieval-Augmented Large Language Models (2026), The Hong Kong Polytechnic University.
