Predstavitev metodologije OWASP na Slovaški tehniški univerzi
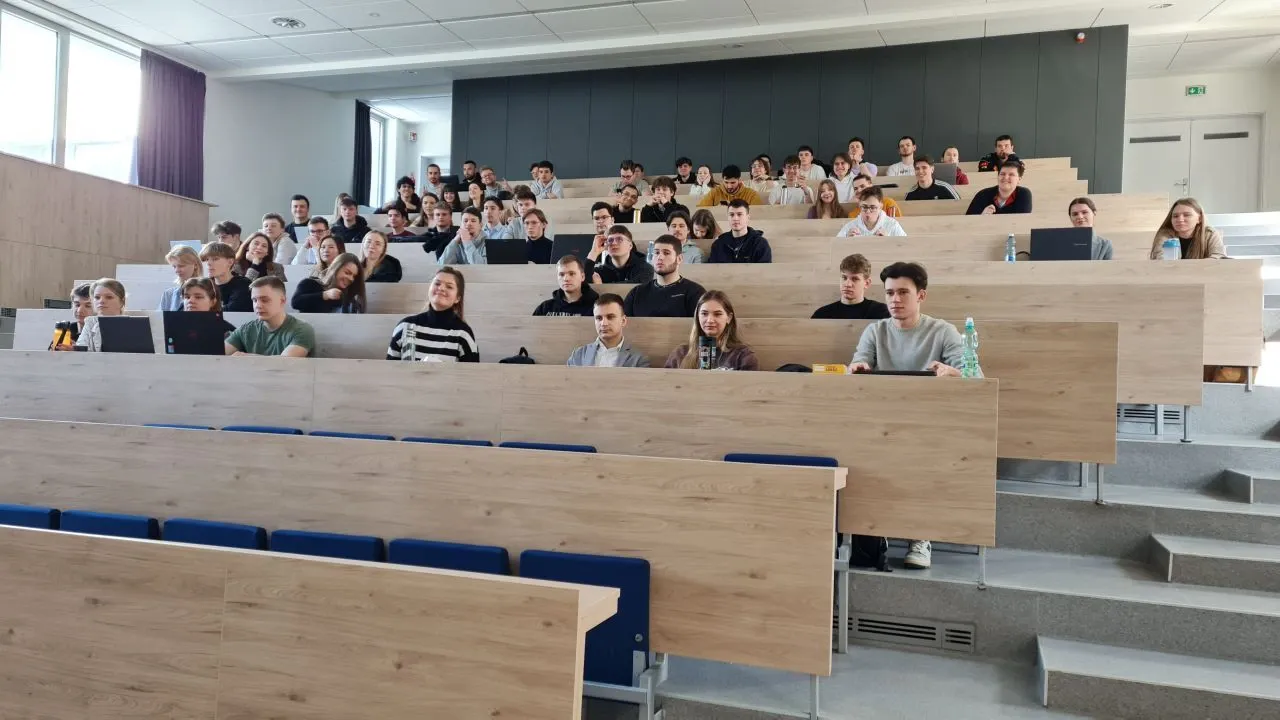
Prejšnji teden sem imel čast predavati študentom Slovaške tehniške univerze v Bratislavi (STU), in sicer na Fakulteti za elektrotehniko in informatiko (FEI STU). Predavanje je gostila prof. Katarína Žáková, posvečeno pa je bilo temi, ki je ključna za vsakega bodočega razvijalca in varnostnega strokovnjaka: varnostnim ranljivostim spletnih aplikacij v PHP.
Praktičen pristop k spletni varnosti
Kibernetske varnosti se najbolje naučimo s praktičnimi izkušnjami. Namesto da bi le razpravljali o teoriji, smo se takoj lotili resničnih ranljivosti in obrambe pred njimi. Predavanje je obsegalo:
1. Pogoste spletne ranljivosti in metodologija OWASP
Začeli smo z najpogostejšimi varnostnimi tveganji, ki pestijo aplikacije v PHP. Od ranljivosti SQL injection (vrivanje SQL) do cross-site scripting (XSS) – preučili smo, kako nastanejo, zakaj se ohranjajo in kako jih napadalci izkoriščajo.
2. Varna in ranljiva koda PHP
Teorija sama ni dovolj – praktični primeri kode so jasno pokazali razliko med ranljivimi in varnimi aplikacijami. Analizirali smo ranljivo kodo PHP, se pogovorili o tem, zakaj je nevarna, nato pa pregledali varne izvedbe, ki ta tveganja odpravijo.
3. Prikaz hekanja v živo
Eden od vrhuncev predavanja je bil prikaz napada SQL injection v živo. Ker so napad spremljali v realnem času, so študenti zares razumeli, kako lahko preprost spregled v kodi privede do uničujočih vdorov.
Ključna spoznanja
Varnost se začne pri kodi
Pri pisanju varnih aplikacij ne gre le za upoštevanje dobrih praks, ampak za razumevanje, kako razmišljajo napadalci. Če varnostna tveganja odkrivamo in zmanjšujemo že med razvojem, ranljivosti preprečimo, še preden jih kdo izkoristi.
Obramba je enako pomembna kot napad
Hekerske tehnike nam pomagajo razumeti varnostne pomanjkljivosti, končni cilj pa je graditi odporne aplikacije. Varnost mora biti sestavni del razvoja programske opreme, ne nekaj, na kar pomislimo šele na koncu.
Kibernetska varnost se nenehno razvija, zato je izobraževanje ključno, če želimo ostati korak pred napadalci. Še naprej gradimo prihodnost, v kateri vsak razvijalec varnost jemlje kot nekaj samoumevnega.
