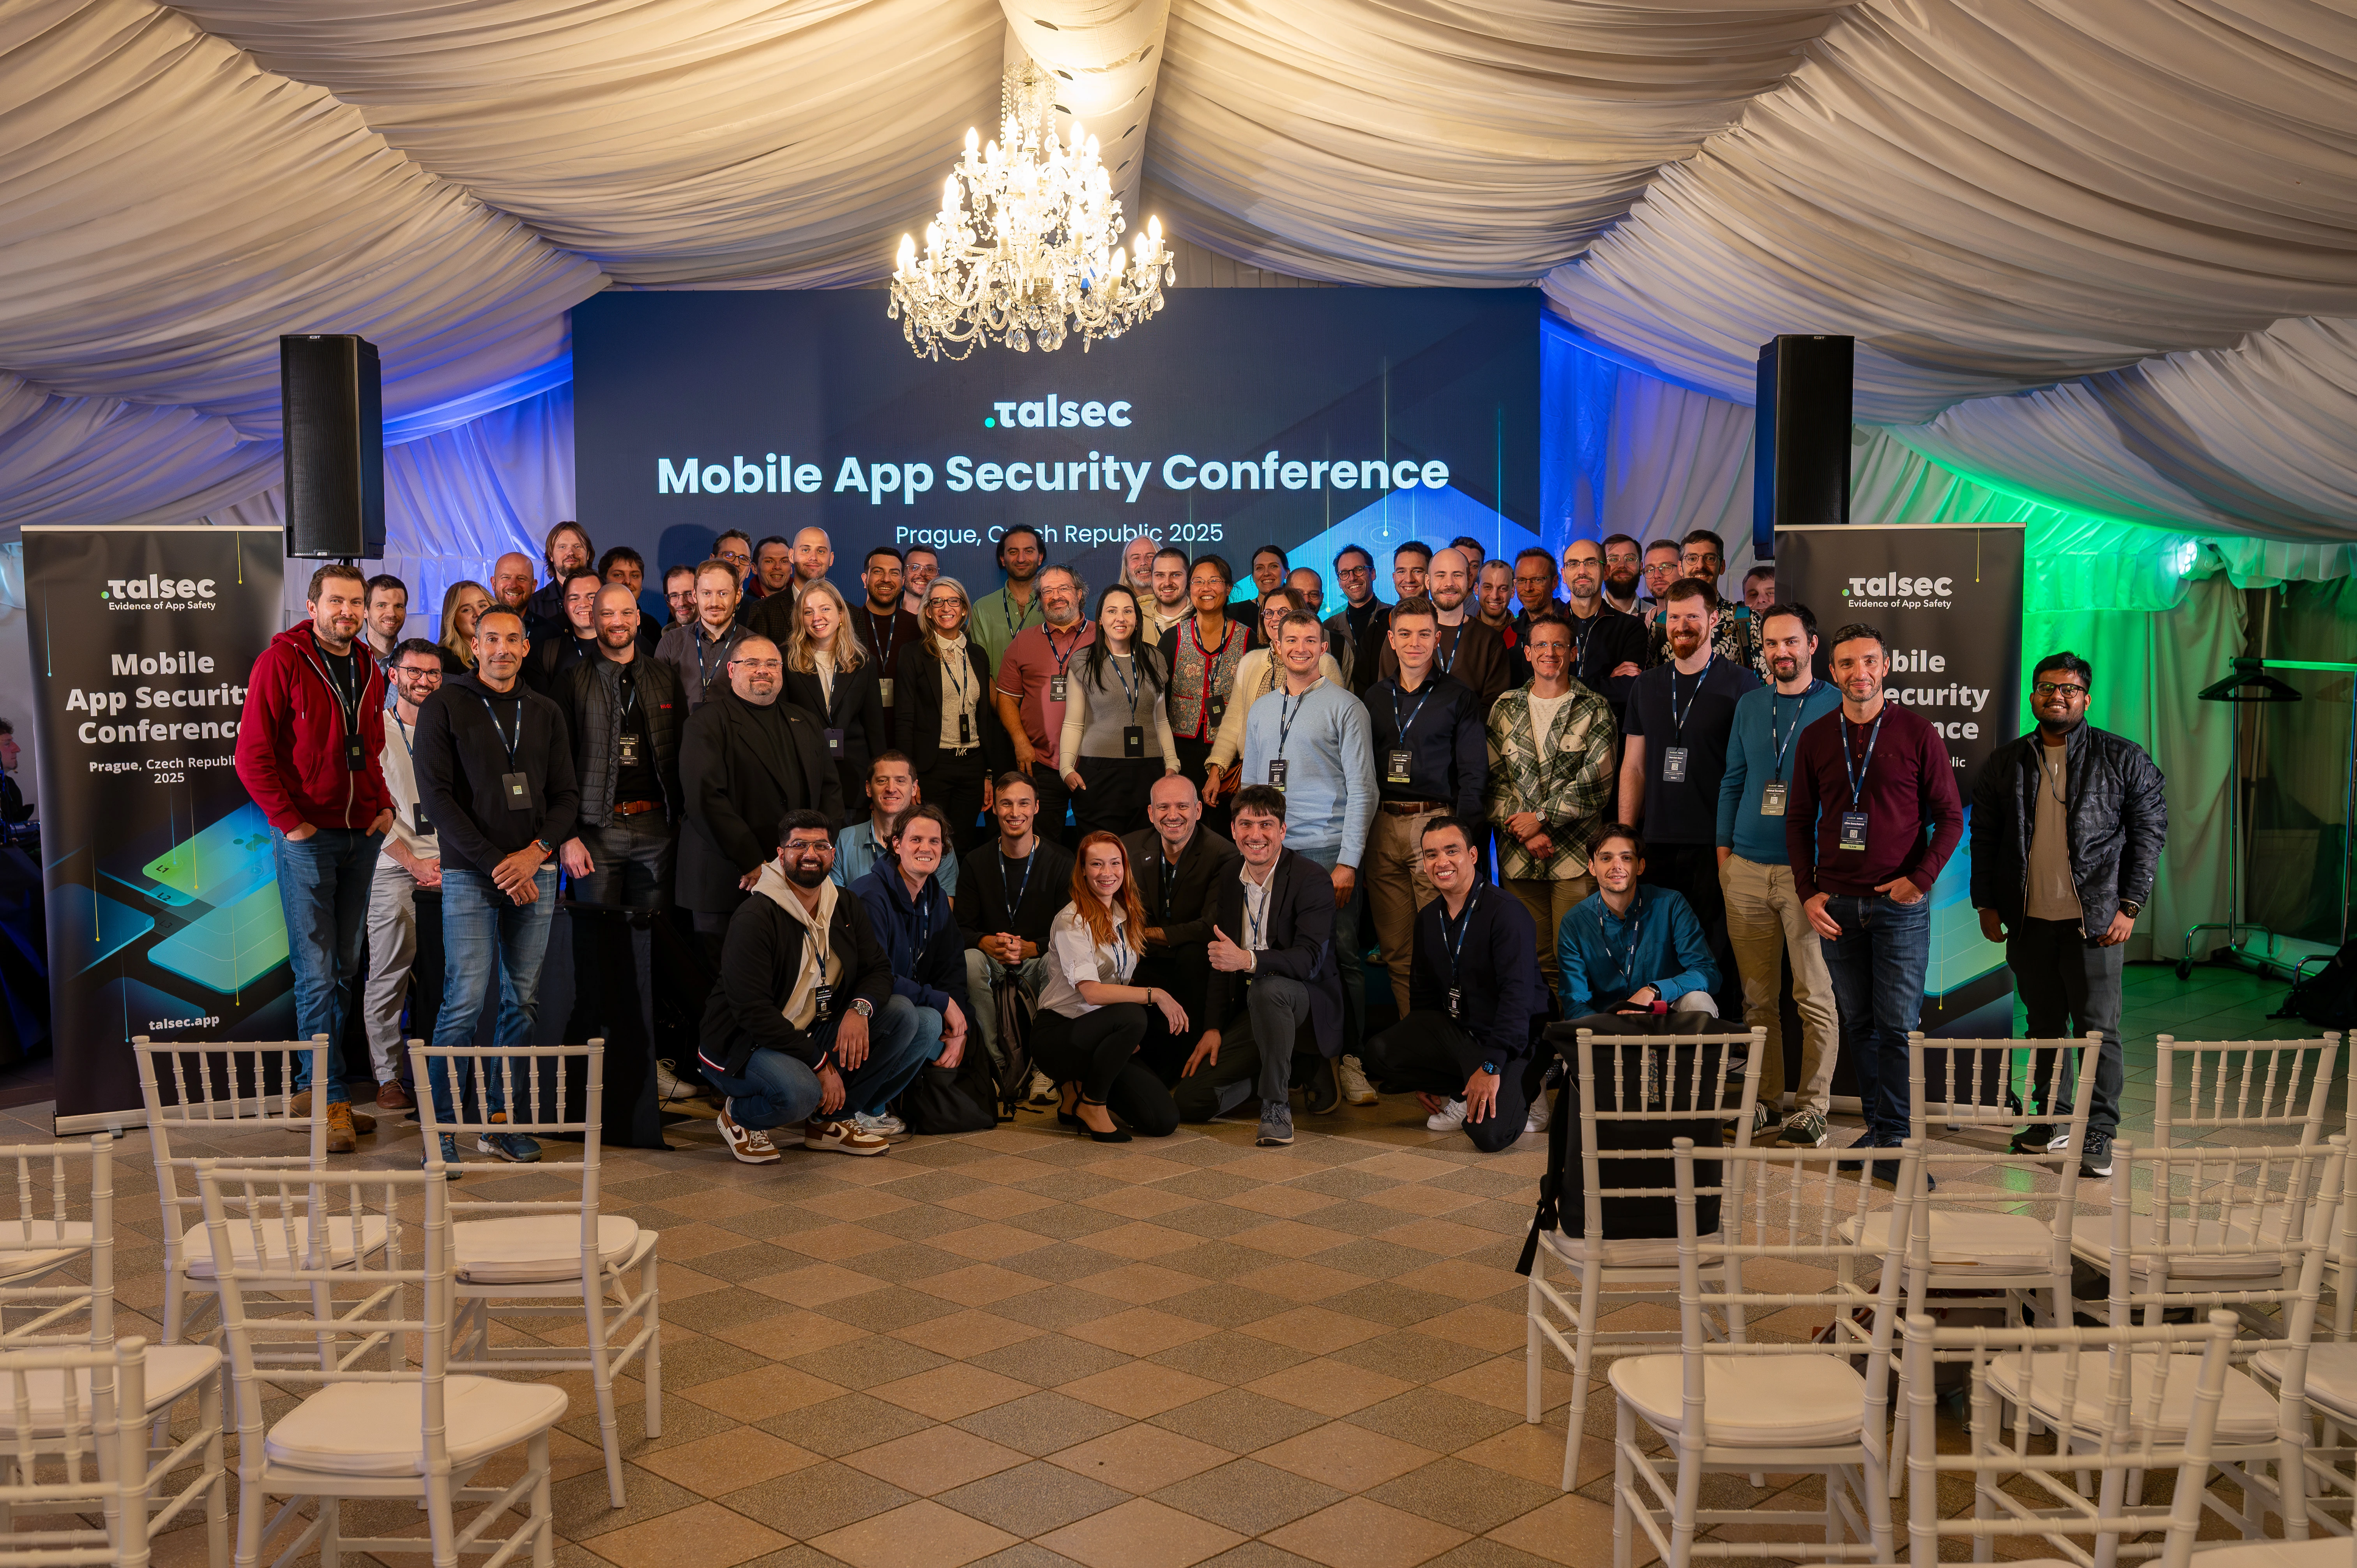
Haxoris na odru: Mobile App Security Conference v Pragi
November je bil v znamenju enega najzanimivejših dogodkov o varnosti aplikacij v srednji Evropi. Ekipa Haxoris je bila povabljena na konferenco Talsec AppSec Conf, ki je potekala v čudovitih prostorih hotela Chateau St. Havel v Pragi.
Vendar nismo prišli le poslušat. Naša ekipa ni bila le med občinstvom, ampak predvsem na odru in v delavnicah. V nadaljevanju je naš povzetek odličnega dogodka, na katerem smo delili svoje znanje o red teamingu (simulaciji resničnega kibernetskega napada) in varnosti mobilnih aplikacij.
O konferenci Talsec AppSec Conf
Podjetje Talsec je pripravilo dogodek, ki je povezal razvijalce, varnostne strokovnjake in navdušence nad varnostjo mobilnih aplikacij. Grajsko vzdušje hotela Chateau St. Havel je konferenci dalo poseben pečat. Strokovna predavanja so se izmenjevala z mreženjem ob kavi in pozneje ob koktajlih, kar je ustvarilo odličen prostor za pogovor o najnovejših grožnjah v svetu aplikacij.
Osrednja tema konference je bilo ravnovesje med varnostjo in uporabniško izkušnjo (»Safety / Security Equilibrium«), predavanja pa so segala od penetracijskega testiranja s pomočjo umetne inteligence (AI) do varstva zasebnosti uporabnikov.
Adam Žilla: od recepcije do krmilnika domene
Med vrhunci programa je bilo predavanje našega sodelavca Adama Žille z naslovom »From the Reception Desk to the Domain Controller: Red Teaming in Practice«.
Adam je občinstvu pokazal, da se kibernetska varnost pri požarnem zidu ne začne in ne konča. V predavanju je udeležence popeljal skozi resničen scenarij, v katerem smo fizični vdor povezali z naprednimi omrežnimi tehnikami. Prikazal je pot napadalca, ki začne kot »nedolžen obiskovalec« na recepciji in konča s popolnim nadzorom nad celotno domeno podjetja.
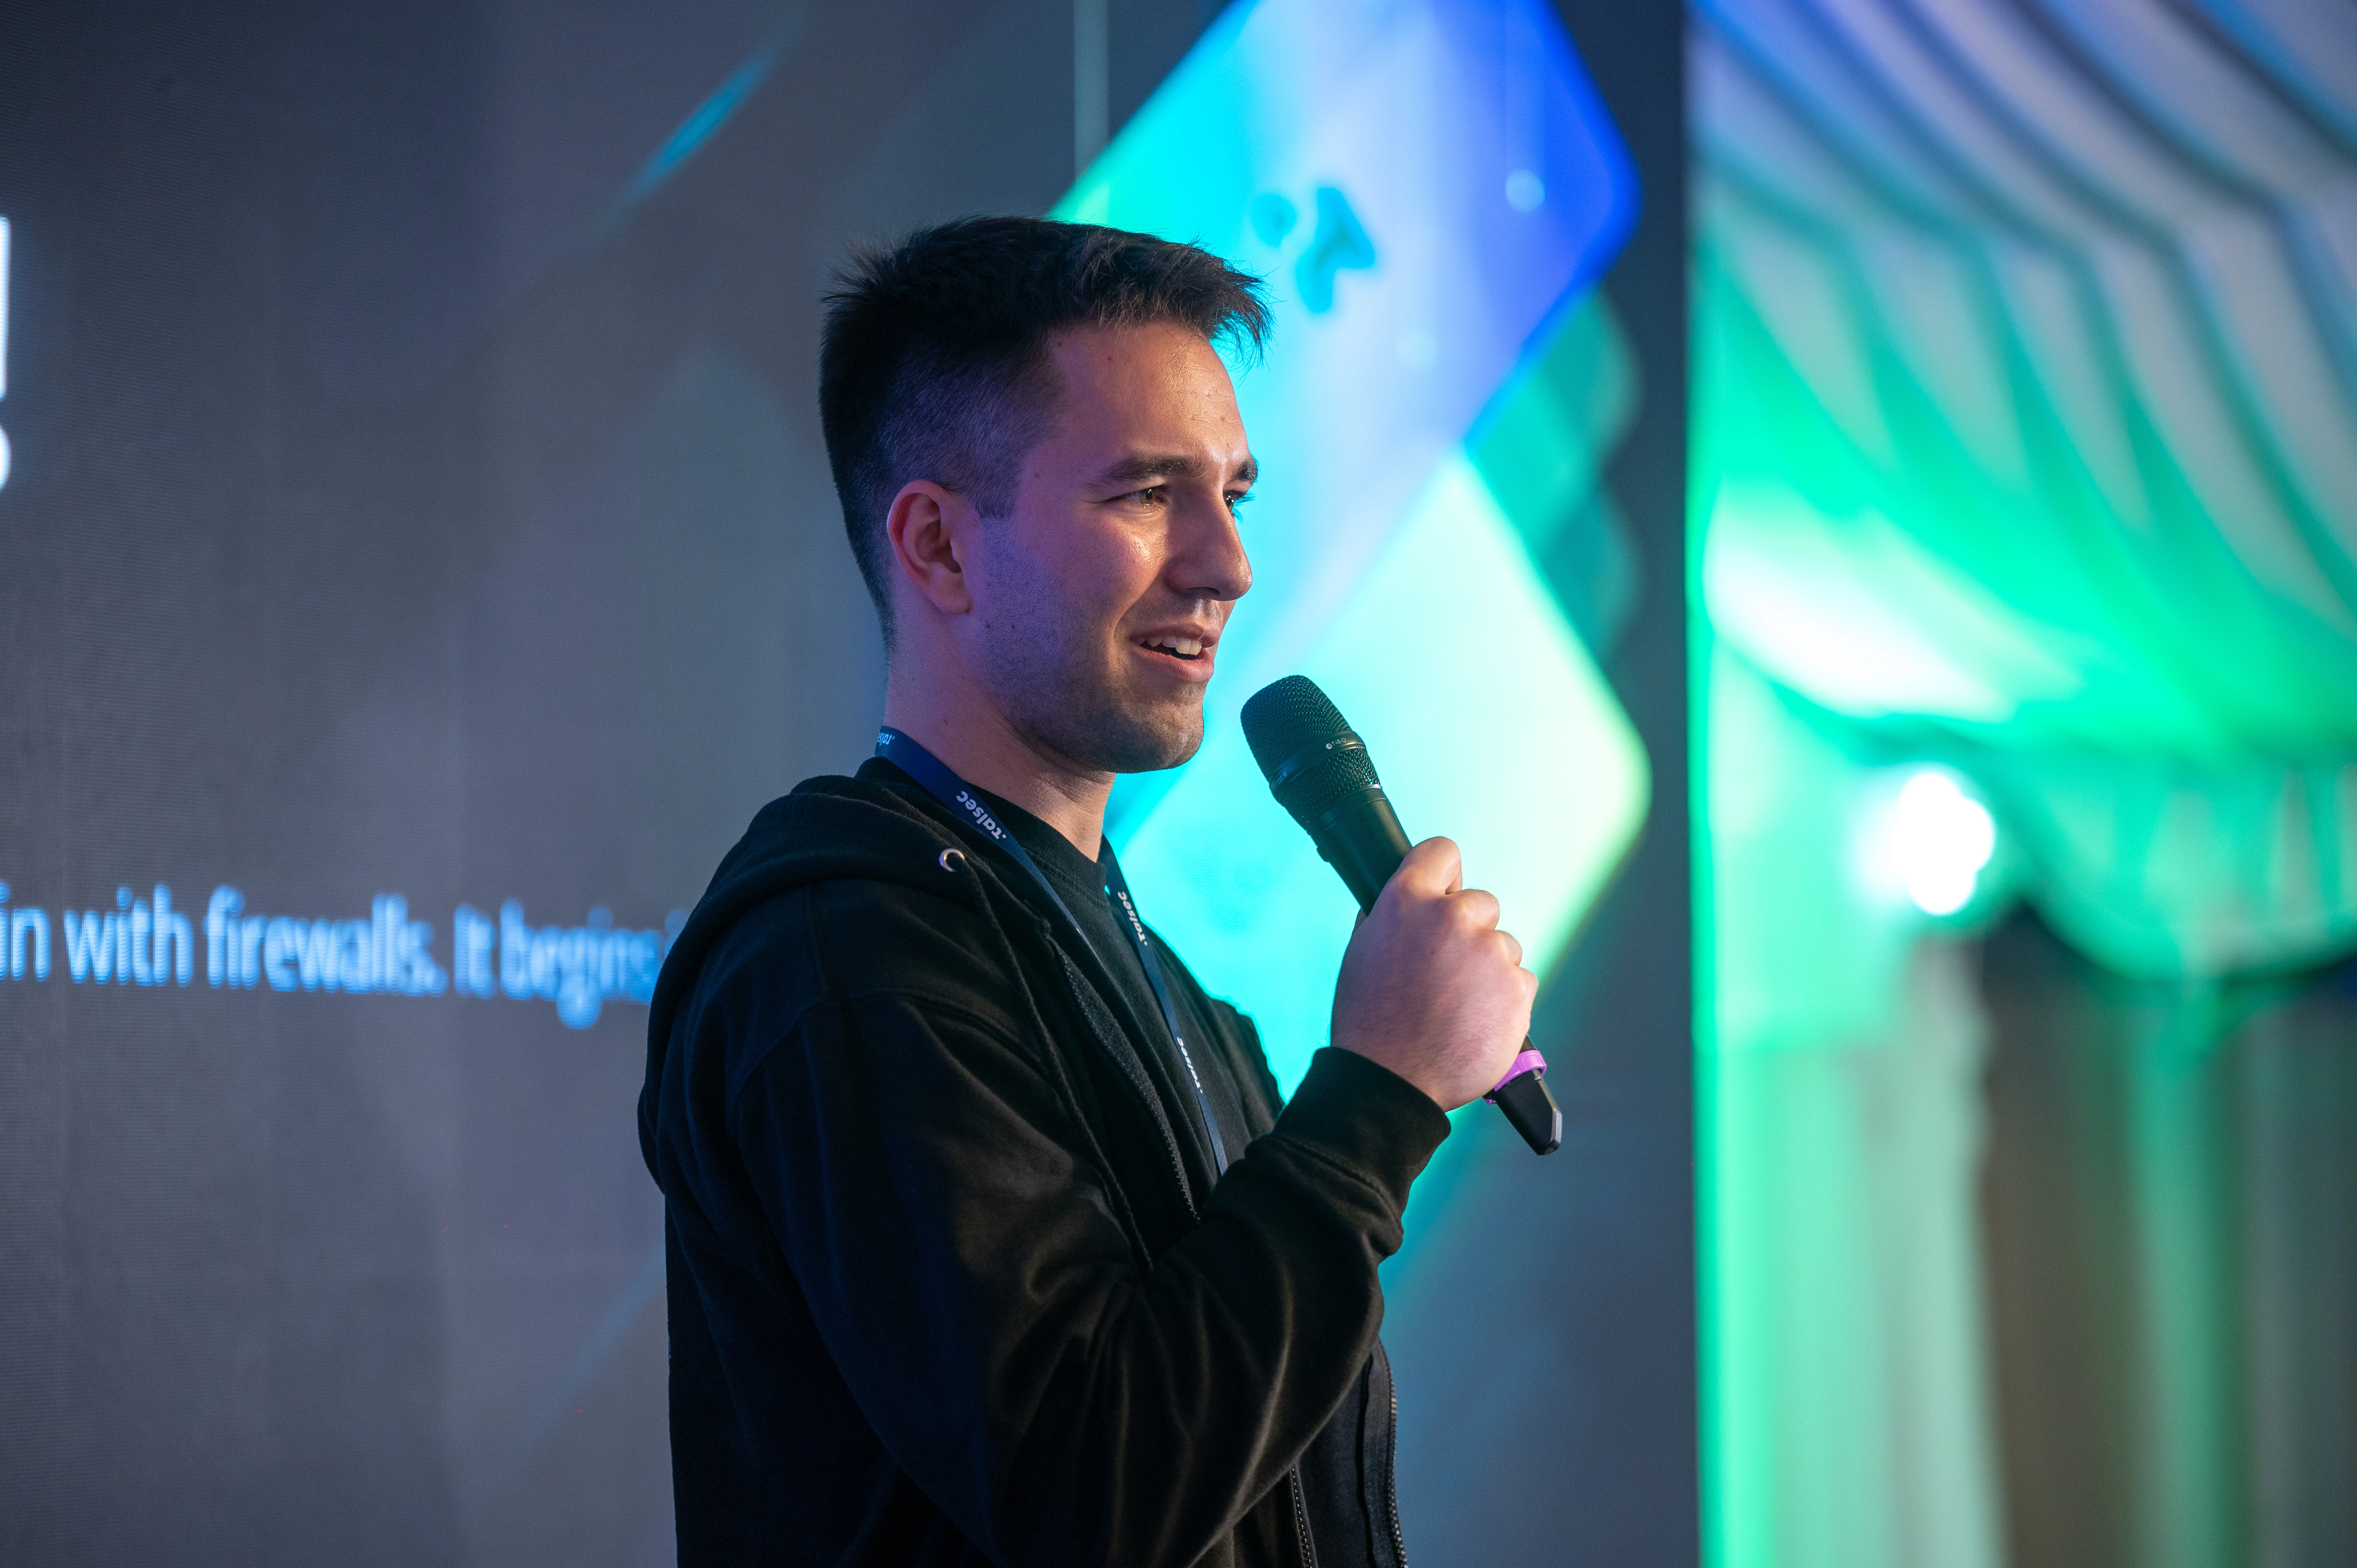
Predavanje je temeljilo na enem od naših uspešnih projektov, ki ga podrobno opisujemo v študiji primera. Če vas zanima, kako tak napad poteka in kako se pred njim ubraniti, preberite članek Red teaming v praksi: študija primera.
Marek Mlynček: praktična delavnica o varnosti mobilnih aplikacij
Medtem ko je bil Adam na glavnem odru, sem sam vodil intenzivno delavnico, usmerjeno v praktične veščine. Tema je bila »OWASP Mobile Top 10 Vulnerabilities«.
Udeležence sem popeljal v svet hekanja aplikacij za Android. Ni šlo le za teorijo – v živo so lahko preizkusili tehnike, s katerimi napadalci zaobidejo zaščite v mobilnih aplikacijah.
Ključne teme delavnice:
- Root detection bypass (obhod zaznavanja korenskega dostopa): kako zaobiti preverjanja, ki naj bi preprečila zagon aplikacij na napravah s korenskim dostopom (root)
- Analiza ranljivosti: najpogostejše pomanjkljivosti s seznama OWASP Mobile Top 10
- Praktični prikazi: orodja in metodologije, ki jih uporabljamo pri lastnih varnostnih pregledih
Mreženje in sklepne misli
Konferenca ni bila le niz predavanj. Razprave o temah, kot je »User Profiling vs User Privacy«, in neformalno mreženje ob večernem koktajlu so potrdili, da skupnost AppSec raste in postaja vse bolj profesionalna. Veseli nas, da je Haxoris lahko prispeval svoj delež in pokazal, kako je ofenzivna varnost videti v praksi.
Ekipi Talsec se zahvaljujemo za odličen dogodek – naslednje izvedbe se že veselimo.