Küberturvalisuse seadus (KüTS) 2026: keda see puudutab
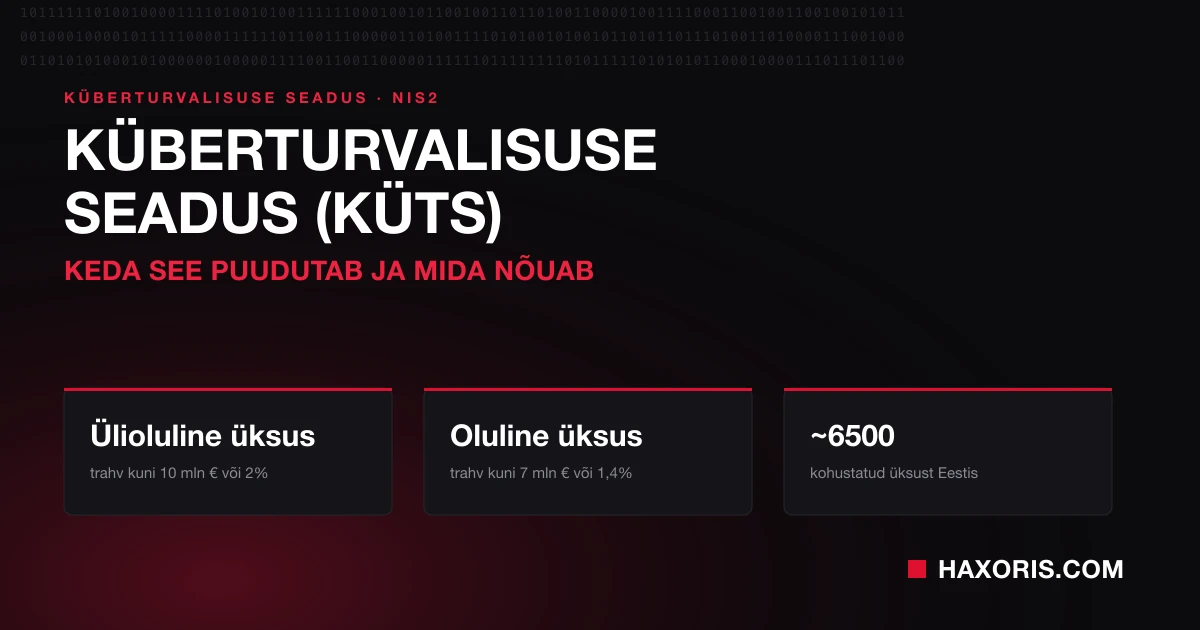
KüTS jõustus 1. jaanuaril 2026 ja laiendas kohustatud üksuste ringi umbes 6500-ni. Kes on ülioluline ja kes oluline üksus, mida RIA ootab ja kuidas vastavust tõendada.
KüTS jõustus 1. jaanuaril 2026 ja laiendas kohustatud üksuste ringi umbes 6500-ni. Kes on ülioluline ja kes oluline üksus, mida RIA ootab ja kuidas vastavust tõendada.
Veebirakenduse baastest algab umbes 2000 eurost, keerukad keskkonnad maksavad mitmekordselt. Millest hind koosneb, miks kaks pakkumist võivad erineda poole võrra ja kuidas neid nii võrrelda, et võrdled sama asja.
Mida eetiline häkker tegelikult teeb, mis eristab teda õiguslikult ründajast, millised sertifikaadid midagi ütlevad ja millised viis küsimust enne tellimist esitada.
Skanner võrdleb versioone teadaolevate vigade andmebaasiga. Mida ta usaldusväärselt leiab, mida ta struktuurselt leida ei suuda, miks pool teadetest on valehäired ja kuidas tõlkida CVSS-i väärtus just sinu keskkonda.
Miks ründajad ründavad inimest, mitte krüpteeringut, kuidas kulgevad rünnaku neli faasi, millised meetodid andmepüügist deepfake-vishinguni Eestis praegu levivad ja mis nende vastu praktikas tegelikult mõjub.
Kuidas penetratsioonitestijad JSON Web Tokeneid murravad: algoritmide segiajamine, none-algoritm, nõrgad HMAC-saladused, kid- ja jku-süstimine, vigane väidete valideerimine – ja vastumeetmed, mis nende eest kaitsevad.
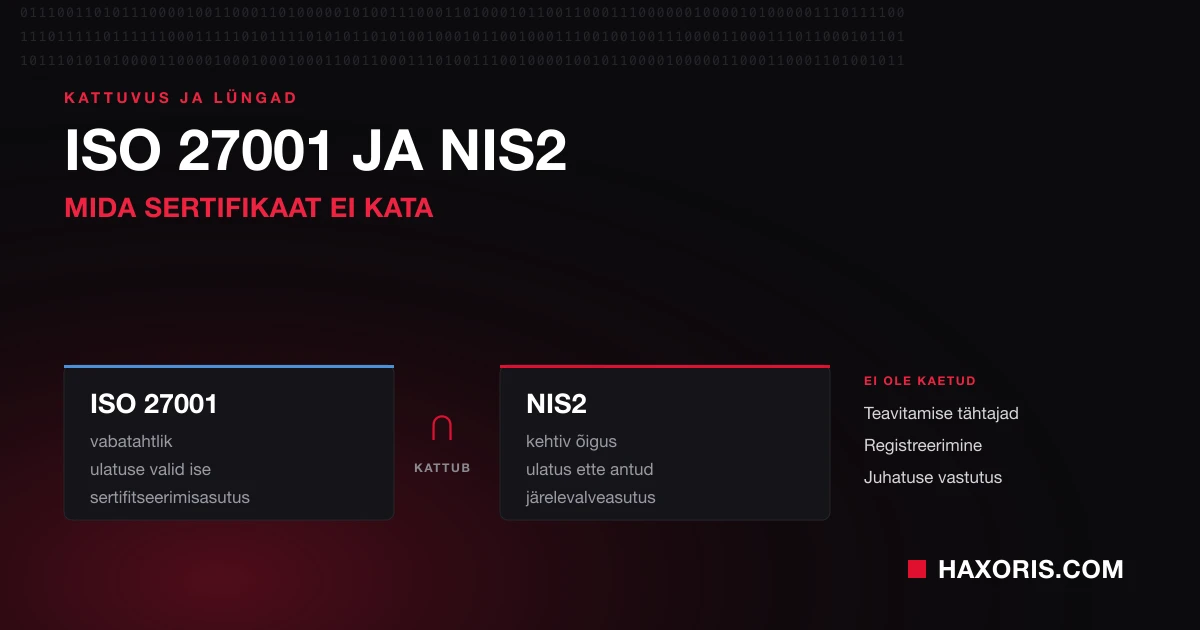
Kattuvus standardi ja direktiivi vahel on piisavalt suur, et töömahtu poole võrra vähendada – ja piisavalt väike, et kolm valdkonda jäävad lahtiseks: teavitamise tähtajad, registreerimine ja juhtkonna isiklik vastutus.
Loe, kuidas uus küberrünnak RA-ICA märkamatult API-tokeneid ära põletab ja tõstab ettevõtte tehisintellekti- ja RAG-süsteemide käituskulusid kuni 1300%.
Praktiline juhend lapsevanemale ja koolile, kuidas kaitsta last küberkiusamise, andmepüügi, groomingu, deepfake'i kuritarvituse ja kahjuliku sisu eest.
AI ei ole ainult oht. See aitab andmepüüki ära tunda, intsidente analüüsida, ohte filtreerida ja turvameeskonnal kiiremini reageerida.
AI andmepüük on veenvam kui klassikaline pettuskiri. Õpi ära tundma e-kirja, smishingut, vishingut ja sihitud andmepüüki.
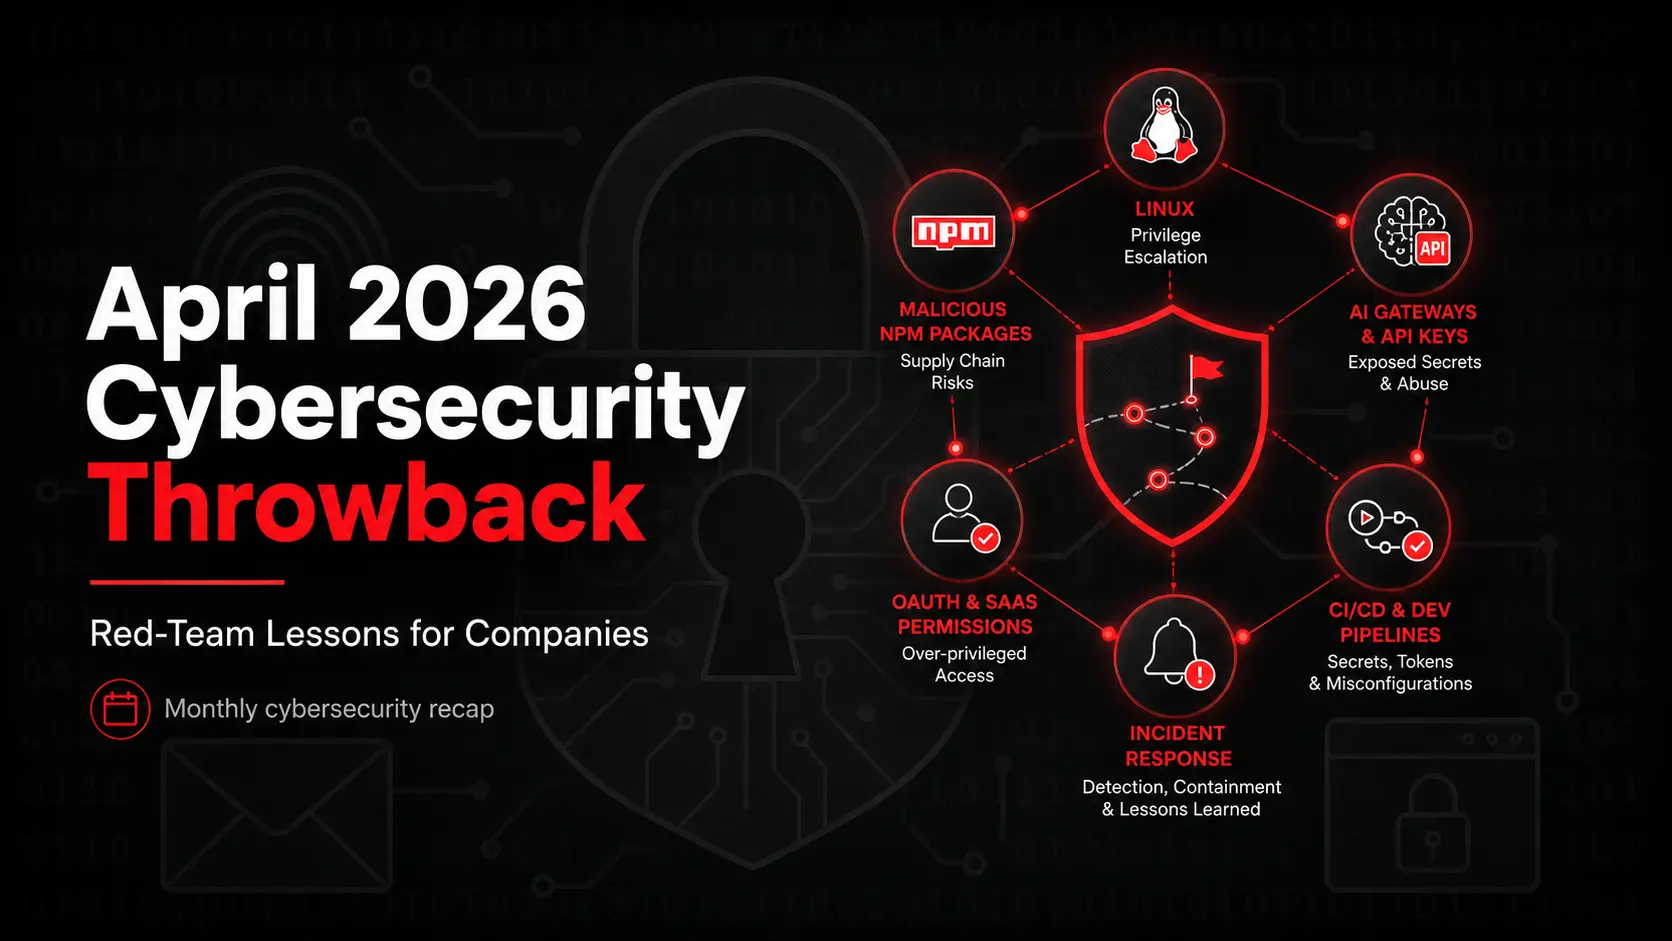
Red teami analüüs 2026. aasta aprillist: Copy Fail, npm-i tarneahel, AI turvalisus, OAuth, CI/CD, pilv, haavatavuste haldus ja intsidendile reageerimine.
Deepfake-hääl võib jäljendada ülemust, kolleegi või pereliiget. Õpi ära tundma hoiatusmärke ja kontrollima kahtlast kõnet teise kanali kaudu.
AI-mudelid nagu Mythos ja Aardvark näitavad, et haavatavuste otsimine muutub kiiremaks ja automaatsemaks. Mida see ettevõtete jaoks tähendab?
Ründajad kasutavad LinkedIni, sotsiaalvõrgustikke ja ettevõtte kodulehte isikustatud pettuste ehitamiseks. Vaata, kuidas OSINT ja pretexting töötavad.
Tehisintellekt muudab andmepüüki, deepfake-pettusi ja haavatavuste otsimist. Vaata, kuidas ründajad AI-d kasutavad ja kuidas oma ettevõtet kaitsta.
CVE-2026-24061 on kriitiline autentimisest möödaminek GNU InetUtils telnetd-s, mis võib anda root-ligipääsu. Miks assumed breach testid on olulised ja mida ettevõtted peaksid nüüd tegema.
Kuidas eetiline häkker töötab, kuidas testitakse panku ja pilvekeskkondi, miks Põhja-Korea varastab krüptot ja kuidas ka profi laseb end ära petta.
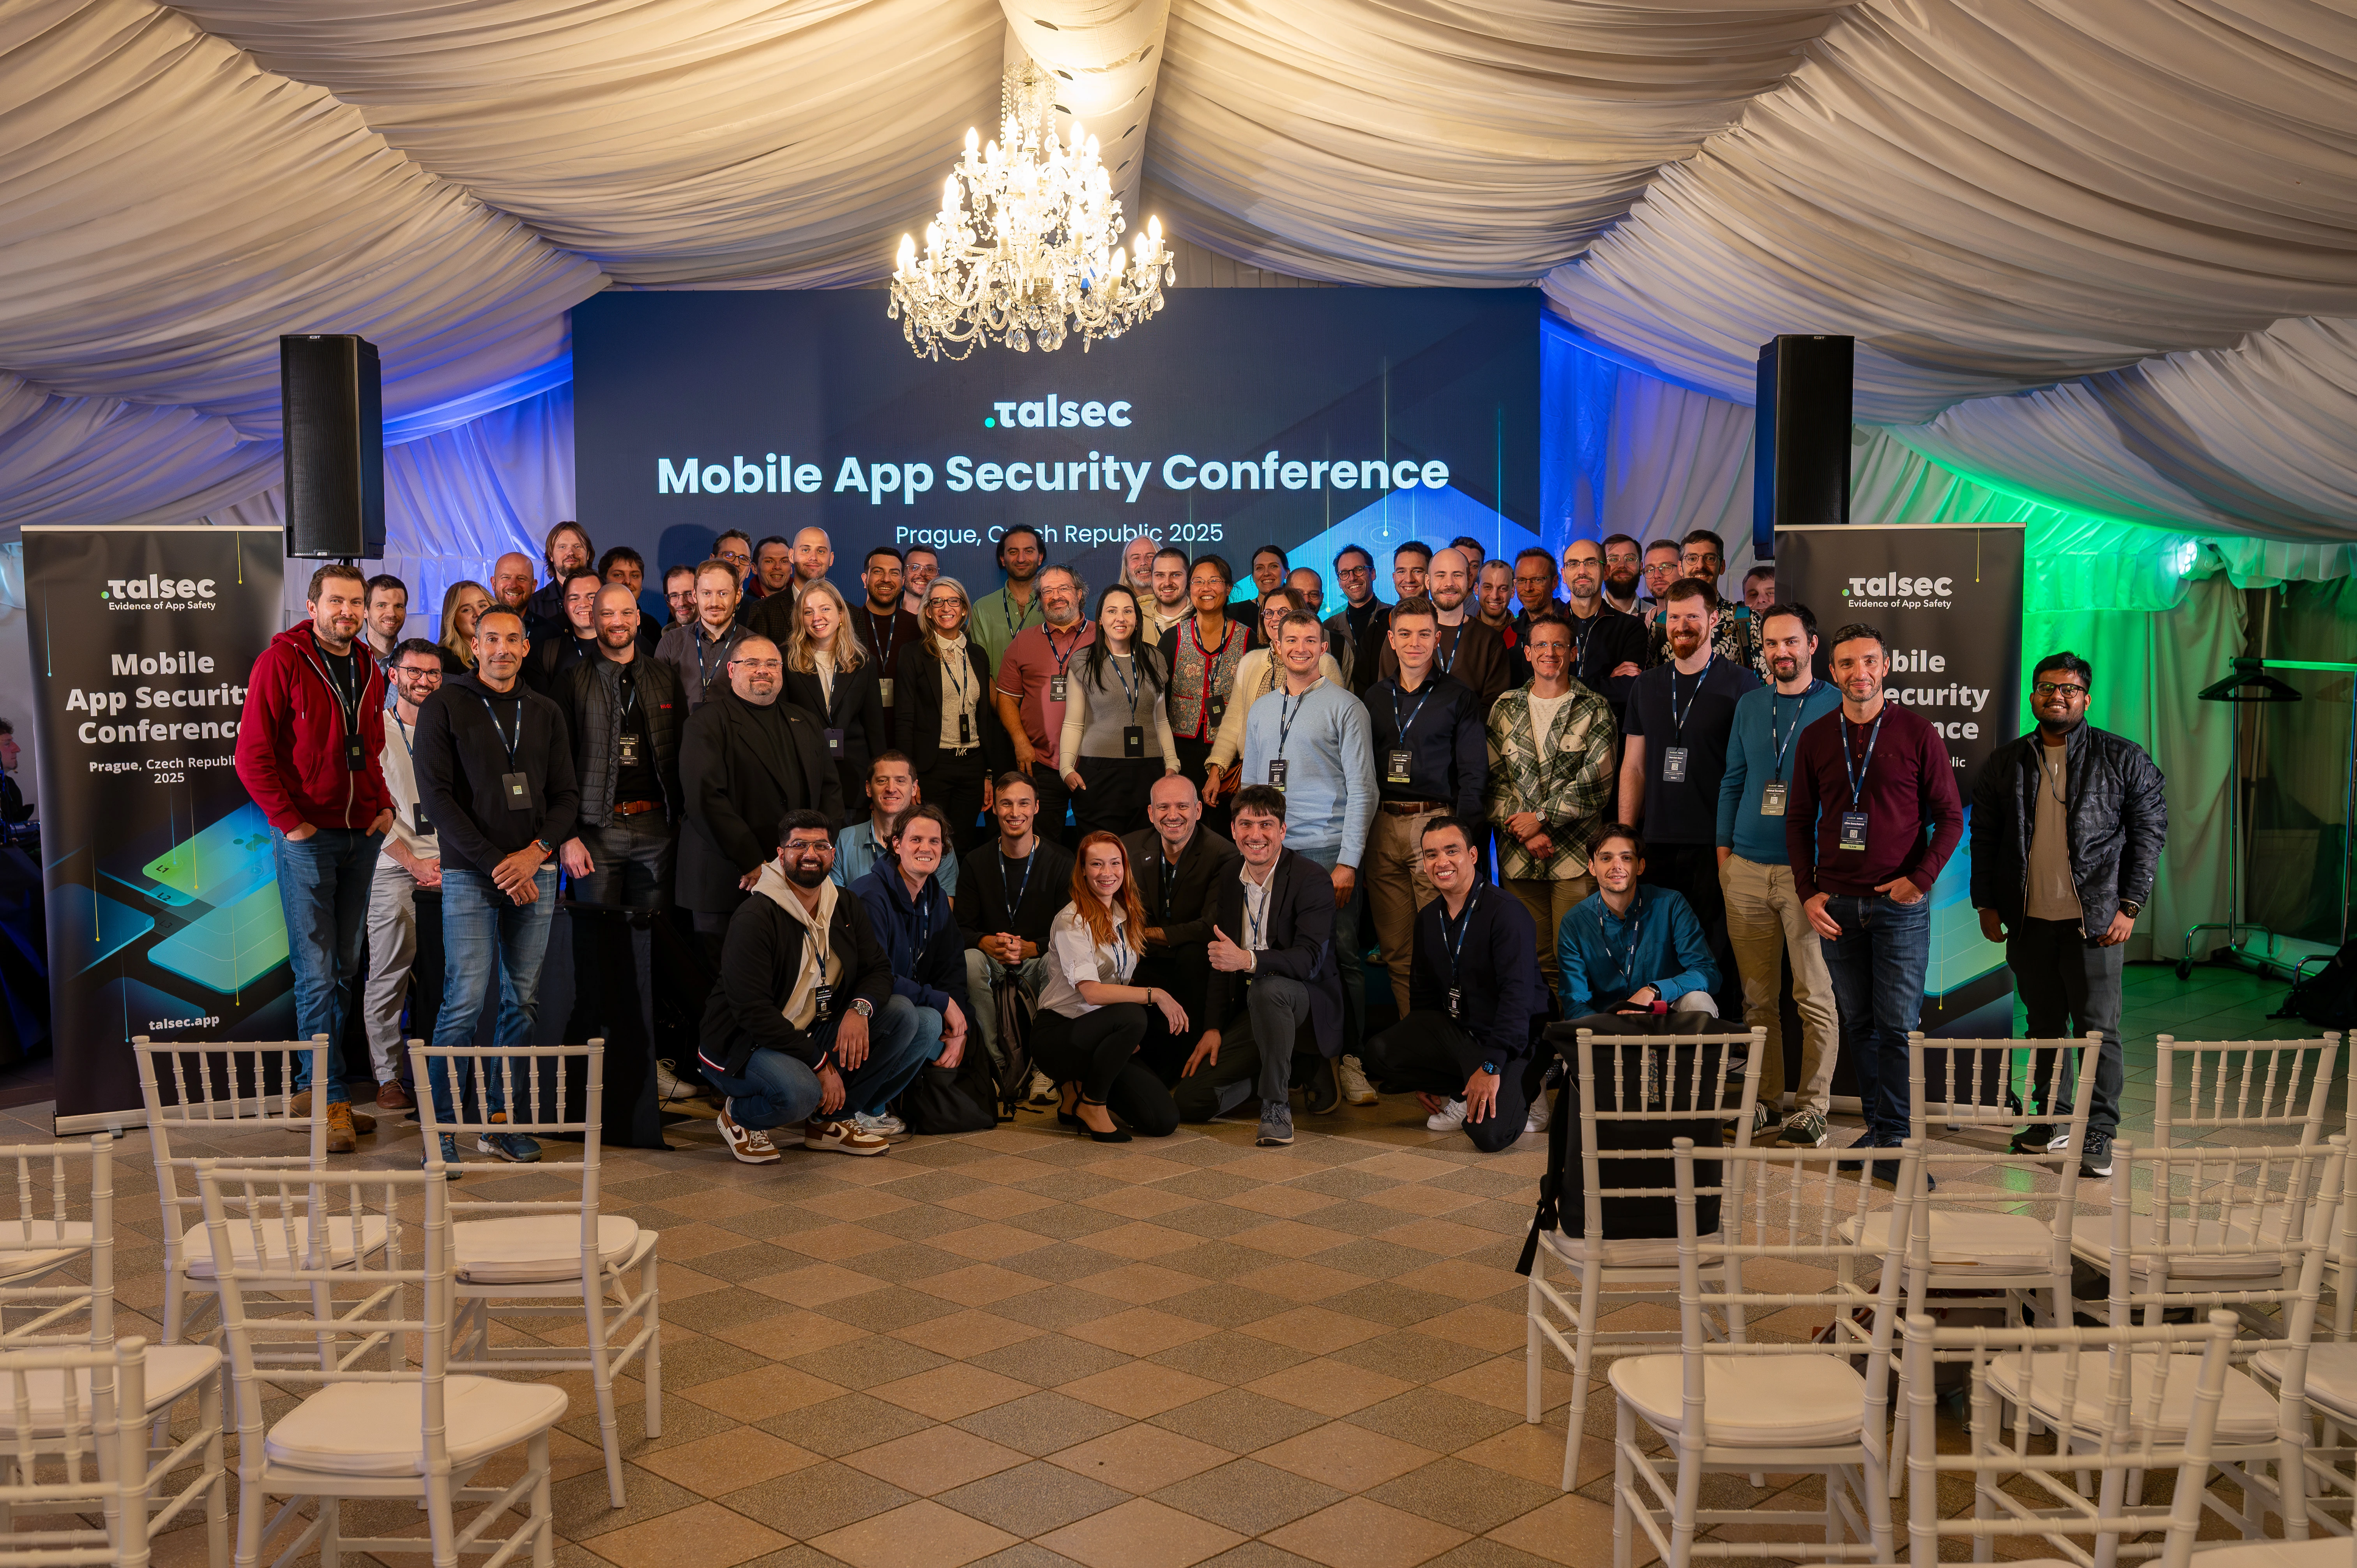
Haxorise meeskond Talseci AppSec Conf konverentsil Prahas: Adam Žilla red teamingust ja töötuba Androidi rakenduste häkkimisest.
Lugu meie missioonist, mis näitas, kuidas petturid Euroopas kasutavad psühholoogiat, sotsiaalset manipuleerimist ja tehnikat, et inimesi tüssata.
Mis on penetratsioonitest ja mis see ei ole, mille poolest see erineb haavatavuste skaneerimisest ja red teamingust, milliste metoodikate järgi testitakse, mida ütleb Eesti õigus ja mille järgi head teenusepakkujat ära tunda.
Käsusüstimine manustatud dokumentide kaudu, andmeleke RAG-allikatest, liiga laiade õigustega agendid ja tööriistakutsed ilma kinnituseta. Mida LLM-i penetratsioonitest kontrollib, miks turvapiiretest üksi ei piisa ja kuidas test kulgeb.
Kaheksa nädalat, 260 kaaperdatud kontot, füüsiline sissepääs ja domeeniadministraatori õigused – ja keegi ei märganud midagi. Red teamingu juhtumiuuring.
Penetratsioonitest muudab formaalse auditi tegelikuks turvalisuseks. Miks audiitorid vajavad Haxorise usaldusväärseid tulemusi – ja kuidas me leiame ja kõrvaldame nõrkused enne, kui neist saavad kulukad intsidendid.
Meie uuring näitab, kuidas tehisintellekt saab aidata haavatavuste tuvastamisel ja logianalüüsis. Tõhususe kasvule vaatamata tasub olla ettevaatlik: valepositiivsed leiud ja käituskulud on väljakutsed – tehisintellekt peab eksperti täiendama, mitte asendama.
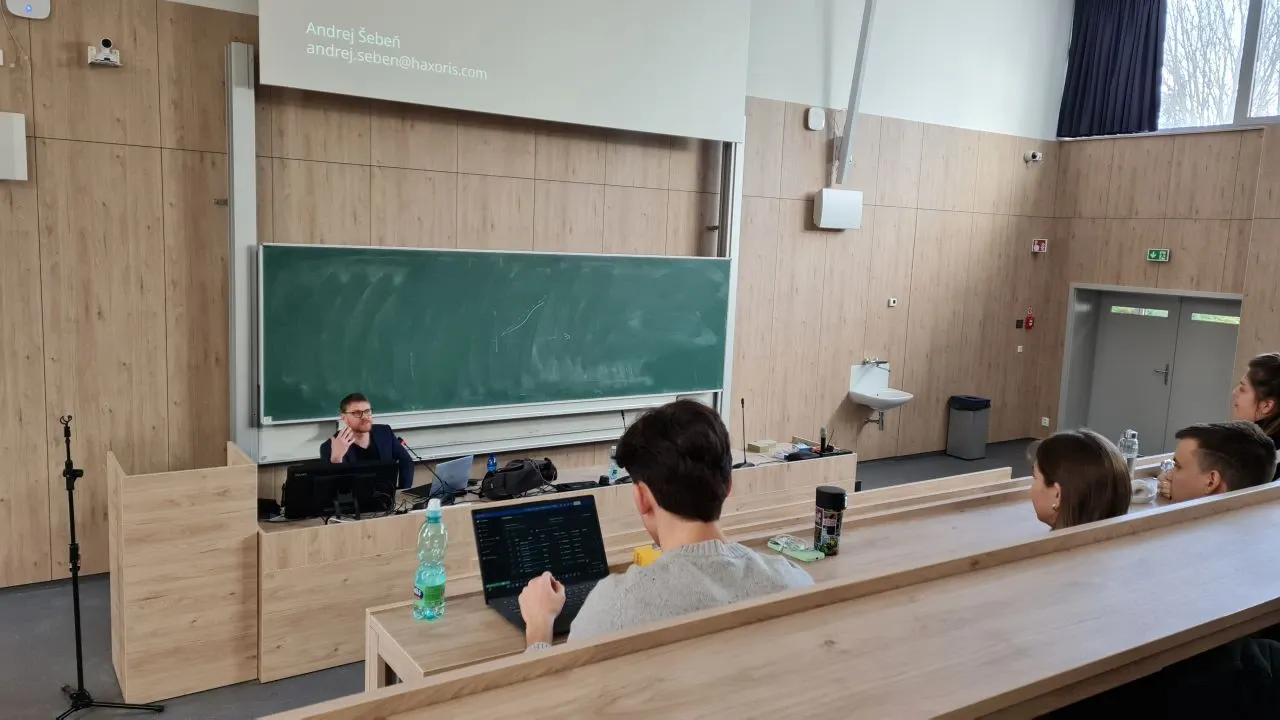
Ülevaade OWASPi metoodikatest ja PHP-rakenduste veebiturbe nõrkustest, mida Slovakkia Tehnikaülikoolis tutvustas Andrej Šebeň.
Andrej Šebeň räägib Buzzworldi taskuhäälingus eetilisest häkkimisest: CVE-d, pangandusturve ja lood päris testidelt. Saade on slovakikeelne.
Eetiline häkkimine ei ole kuritegu. Kuidas süsteeme seaduslikult testida, mida ütleb karistusseadustik ja miks luba on kõige tähtsam. Saade on slovakikeelne.